Zum Inhalt springen
Wallets & SicherheitAnfänger

Bösartige Token-Genehmigungen: Was sie sind und wie sie funktionieren

Eine bösartige Token-Genehmigung ist eine Berechtigung, die Sie unterschreiben und die es einem Betrüger später ermöglicht, ein Token aus Ihrer Wallet zu bewegen. Das Widerrufen erfordert eine weitere Transaktion.
Vahe HakobyanVahe HakobyanChefredakteur Aktualisiert 17. Okt. 20263 Min. LesezeitFaktengeprüft
Illustration eines Sicherheitsschilds mit einem privaten Schlüssel für einen Leitfaden zu Wallets & Sicherheit
Illustration: World-Crypt
Auf dieser Seite

Kurze Antwort

Eine bösartige Token-Genehmigung ist eine Berechtigung, die Sie signieren und die den Vertrag eines Betrügers einen Token aus Ihrer Wallet ausgeben lässt. Der Angreifer wartet oft und nutzt sie später.

Token-Genehmigungen sind für Blockchain-Apps normal. Eine bösartige Anfrage verbirgt diese Berechtigung hinter einer gefälschten Seite oder einem kopierten Token.

So prüfen und widerrufen Sie Token-Genehmigungen

Sie können jede Genehmigung, die Ihre Wallet erteilt hat, mit einem Genehmigungsprüfer oder einem Block-Explorer prüfen. Jeder Eintrag listet den Spender, den Token und den Betrag auf.
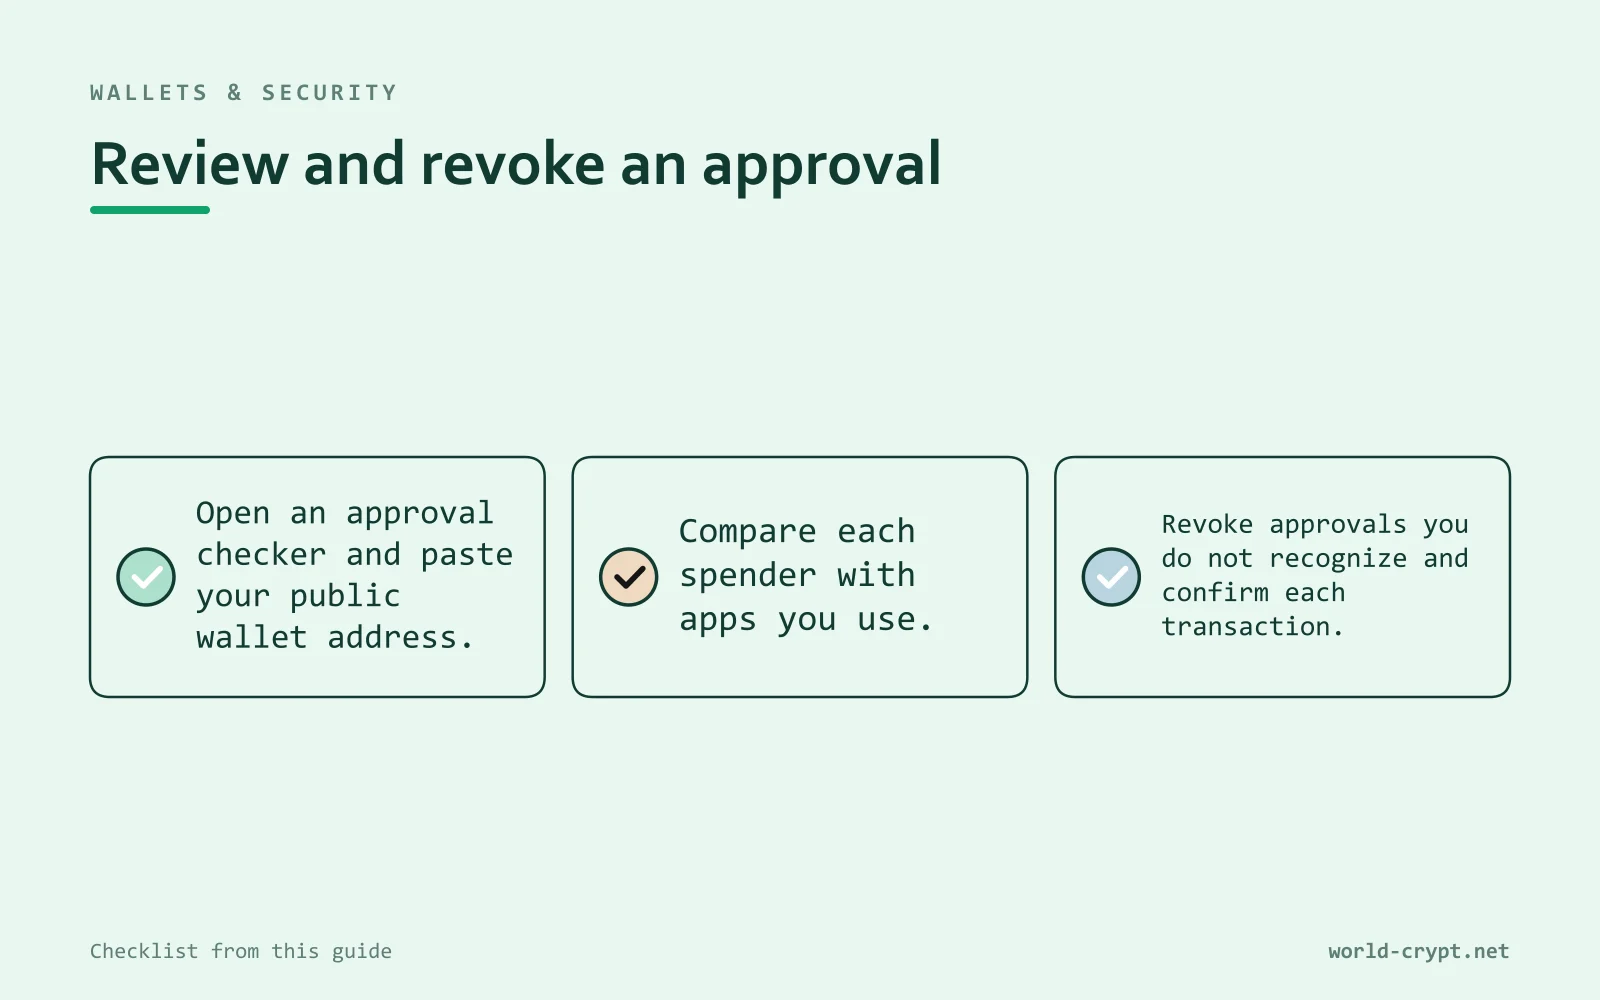
Eine Genehmigung prüfen und widerrufen

  • Öffnen Sie einen Genehmigungsprüfer und fügen Sie Ihre öffentliche Wallet-Adresse ein.
  • Vergleichen Sie jeden Spender mit Apps, die Sie nutzen.
  • Widerrufen Sie Genehmigungen, die Sie nicht erkennen, und bestätigen Sie jede Transaktion.
Checkliste, Eine Genehmigung prüfen und widerrufen: Öffnen Sie einen Approval-Checker und fügen Sie Ihre öffentliche Wallet-Adresse ein; Vergleichen Sie jeden Spender mit Apps, die Sie nutzen; Widerrufen Sie Genehmigungen, die Sie nicht erkennen, und bestätigen Sie jede Transaktion
Eine Genehmigung prüfen und widerrufen: eine Checkliste, die Sie Punkt für Punkt durchgehen können.

So erkennen Sie eine bösartige Genehmigungsanfrage

Seriöse Apps fragen vor einer Genehmigung, bevor sie einen Token für Sie bewegen können. Lesen Sie das Pop-up in Ihrer Wallet, das den Spender, den Token und den Betrag nennt.

Wie funktionieren Token-Genehmigungen?

Eine Genehmigung schreibt ein Allowance in den Token-Vertrag. Dieses Allowance hält fest, wie viel ein benannter Spender von Ihrer Adresse bewegen darf. Apps benötigen dieses Allowance, weil der Token-Vertrag nur dem Eigentümer oder einem genehmigten Spender erlaubt, Token zu bewegen. Eine unbegrenzte Genehmigung lässt den Spender Ihr gesamtes Guthaben dieses Tokens bewegen.

Eine Standard-Genehmigung bewegt keine Token von selbst. Sie ändert nur das Allowance für die App.

Wie unterscheidet sie sich von einem Wallet-Drainer?

Eine normale Transaktion bewegt einen Vermögenswert. Eine bösartige Genehmigung erteilt eine Berechtigung, die der Angreifer später nutzen kann.

Was jede Anfrage bewirkt
Punkt Normale Transaktion Bösartige Genehmigung Wallet-Drainer
Was Sie signieren Eine Überweisung, die Sie beabsichtigen Eine Berechtigung, die Sie nicht beabsichtigt haben Eine Reihe von Anfragen in einem Besuch
Wenn Gelder bewegt werden Wenn die Transaktion bestätigt wird Später, wenn der Angreifer sie nutzt Während des Angriffs

Häufig gestellte Fragen

Nein. Sobald sie bestätigt ist, kann sie nicht rückgängig gemacht werden. Sie können das Allowance mit einer neuen Transaktion widerrufen.

Sie deckt den Token und den in der Anfrage genannten Spender ab. Jeder andere Token behält sein eigenes Allowance.

Der Vertrag setzt das Allowance dieses Spenders auf null, sodass er diesen Token nicht mehr bewegen kann. Ein Widerruf bringt bereits bewegte Token nicht zurück.
War diese Anleitung hilfreich?
Geschrieben vonVahe HakobyanVahe Hakobyan ist Chefredakteur von World-Crypt. Er berichtet über Bitcoin, Märkte und Regulierung und leitet die Redaktion, die jede Story vor der Veröffentlichung faktencheckt.
Was ist eine MPC-Wallet und wie funktioniert sie?: Illustration einer Krypto-Wallet und eines privaten SchlüsselsWallets & SicherheitAnfängerWas ist ein MPC-Wallet und wie funktioniert es?Eine MPC-Wallet teilt einen privaten Schlüssel unter Parteien auf, die gemeinsam signieren, ohne die Anteile zusammenzuführen. Sie unterscheidet sich von Seed-Phrase- und Multisig-Wallets.3 Min. Lesezeit · Aktualisiert 17. Okt. 2026So erkennen Sie einen Betrug mit Krypto-Trading-Bots: Illustration eines Trading-Bots und eines WarnschildsWallets & SicherheitAnfängerSo erkennen Sie einen Krypto-Trading-Bot-BetrugErkennen Sie einen Betrug mit einem Krypto-Trading-Bot, indem Sie die SEC- oder CFTC-Registrierung prüfen, eine kleine Auszahlung testen und ihn bei der FTC melden. Speichern Sie Ihre Unterlagen.3 Min. Lesezeit · Aktualisiert 17. Okt. 2026Was ist eine Smart-Contract-Wallet und wie funktioniert sie?: Illustration einer Krypto-Wallet und eines privaten SchlüsselsWallets & SicherheitAnfängerWas ist eine Smart-Contract-Wallet und wie funktioniert sie?Eine Smart-Contract-Wallet ist eine Krypto-Wallet, die von Code kontrolliert wird, nicht von einem einzigen privaten Schlüssel. Die Wallet verwahrt Vermögenswerte und befolgt Wiederherstellungsregeln, die Sie festlegen.3 Min. Lesezeit · Aktualisiert 17. Okt. 2026So erkennen Sie gefälschte Krypto-Jobangebote: Illustration eines Warnschilds und eines privaten SchlüsselsWallets & SicherheitAnfängerSo erkennen Sie gefälschte Krypto-JobangeboteSie können gefälschte Krypto-Jobangebote erkennen, indem Sie den Recruiter, die Domain und die Jobdetails prüfen, bevor Sie antworten. Zahlungs- oder Seed-Phrase-Anfragen sind Betrug.3 Min. Lesezeit · Aktualisiert 17. Okt. 2026Was ist ein Dusting-Angriff und wie verfolgt er Sie?: Illustration einer Lupe über einem Chart und eines SicherheitsschildsWallets & SicherheitAnfängerWas ist ein Dusting-Angriff und wie verfolgt er Sie?Ein Dusting-Angriff sendet winzige Krypto-Beträge an viele Wallets, damit ein Angreifer die Eigentümer verfolgen kann, indem er beobachtet, wohin der Staub fließt. Er kann keine Gelder stehlen.3 Min. Lesezeit · Aktualisiert 17. Okt. 2026