Der Vorfall betraf Informationen auf Kontoebene
Chainalysis meldete am 4. November, dass Namen, Benutzernamen, Passwort-Hashes und aktive Tokens seiner Nutzer einem böswilligen Akteur offengelegt worden waren. Das Unternehmen nahm Produkte offline, während es mit externen Sicherheitsspezialisten zusammenarbeitete und Kundinnen und Kunden benachrichtigte, deren Konten offenbar ohne Autorisierung zugegriffen worden war.
Das Unternehmen machte Sitzungen ungültig und verlangte das Zurücksetzen von Passwörtern. Kundinnen und Kunden wurden außerdem angewiesen, API-Schlüssel zu rotieren und vertrauenswürdige IP-Adressen für eine Allowlist einzureichen, bevor automatisierte Verbindungen wiederhergestellt werden.
Die Wiederherstellung erfolgt in Phasen
KYT und Address Screening werden von Börsen und Compliance-Teams genutzt, um das Transaktionsrisiko zu prüfen. Chainalysis begann am 6. November mit der schrittweisen Wiederherstellung des Zugangs, um neue Kontrollen zu validieren, bevor die Verfügbarkeit ausgeweitet wird.
Am 7. November teilte das Unternehmen mit, dass Reactor, die KYT-Schnittstelle und -API sowie Address Screening wieder online seien. Das jüngste Update ersetzt damit den früheren Status der schrittweisen Wiederherstellung, wobei Kundinnen und Kunden weiterhin die per E-Mail versandten Anweisungen zur erneuten Verbindung befolgen müssen.
| Bestätigter Eintrag | Aktueller Status oder Reaktion |
|---|---|
| Reactor | Wieder online mit erweiterten Sicherheitsmaßnahmen |
| KYT-UI und -API | Wieder online; Zurücksetzen des Passworts und Rotation der API-Schlüssel erforderlich |
| Address Screening | Wieder online über den kontrollierten Prozess zur erneuten Verbindung |
| Offengelegte Kontoinformationen | Namen, Benutzernamen, Passwort-Hashes und aktive Tokens gemeldet |
| Untersuchungs- und Zuordnungsdaten | Keine Hinweise auf Zugriff oder Manipulation gemeldet |
Das Unternehmen trennte offengelegte Konten von Untersuchungsdaten
Chainalysis gibt an, keine Hinweise darauf gefunden zu haben, dass auf Untersuchungsdaten zugegriffen wurde oder dass seine Zuordnungsdaten manipuliert wurden. Es erklärt zudem, dass der Vorfall nicht mit dem jüngsten Krypto-Diebstahl im Zusammenhang steht, an dem Binance.
Diese Erkenntnisse machen Kontrollen auf Kontoebene nicht überflüssig. Ein aktives Token oder ein wiederverwendetes Passwort kann ein Risiko darstellen, selbst wenn die Fallakten unverändert bleiben. Organisationen sollten daher die jüngsten Aktivitäten mit ihren eigenen Audit-Logs abgleichen.
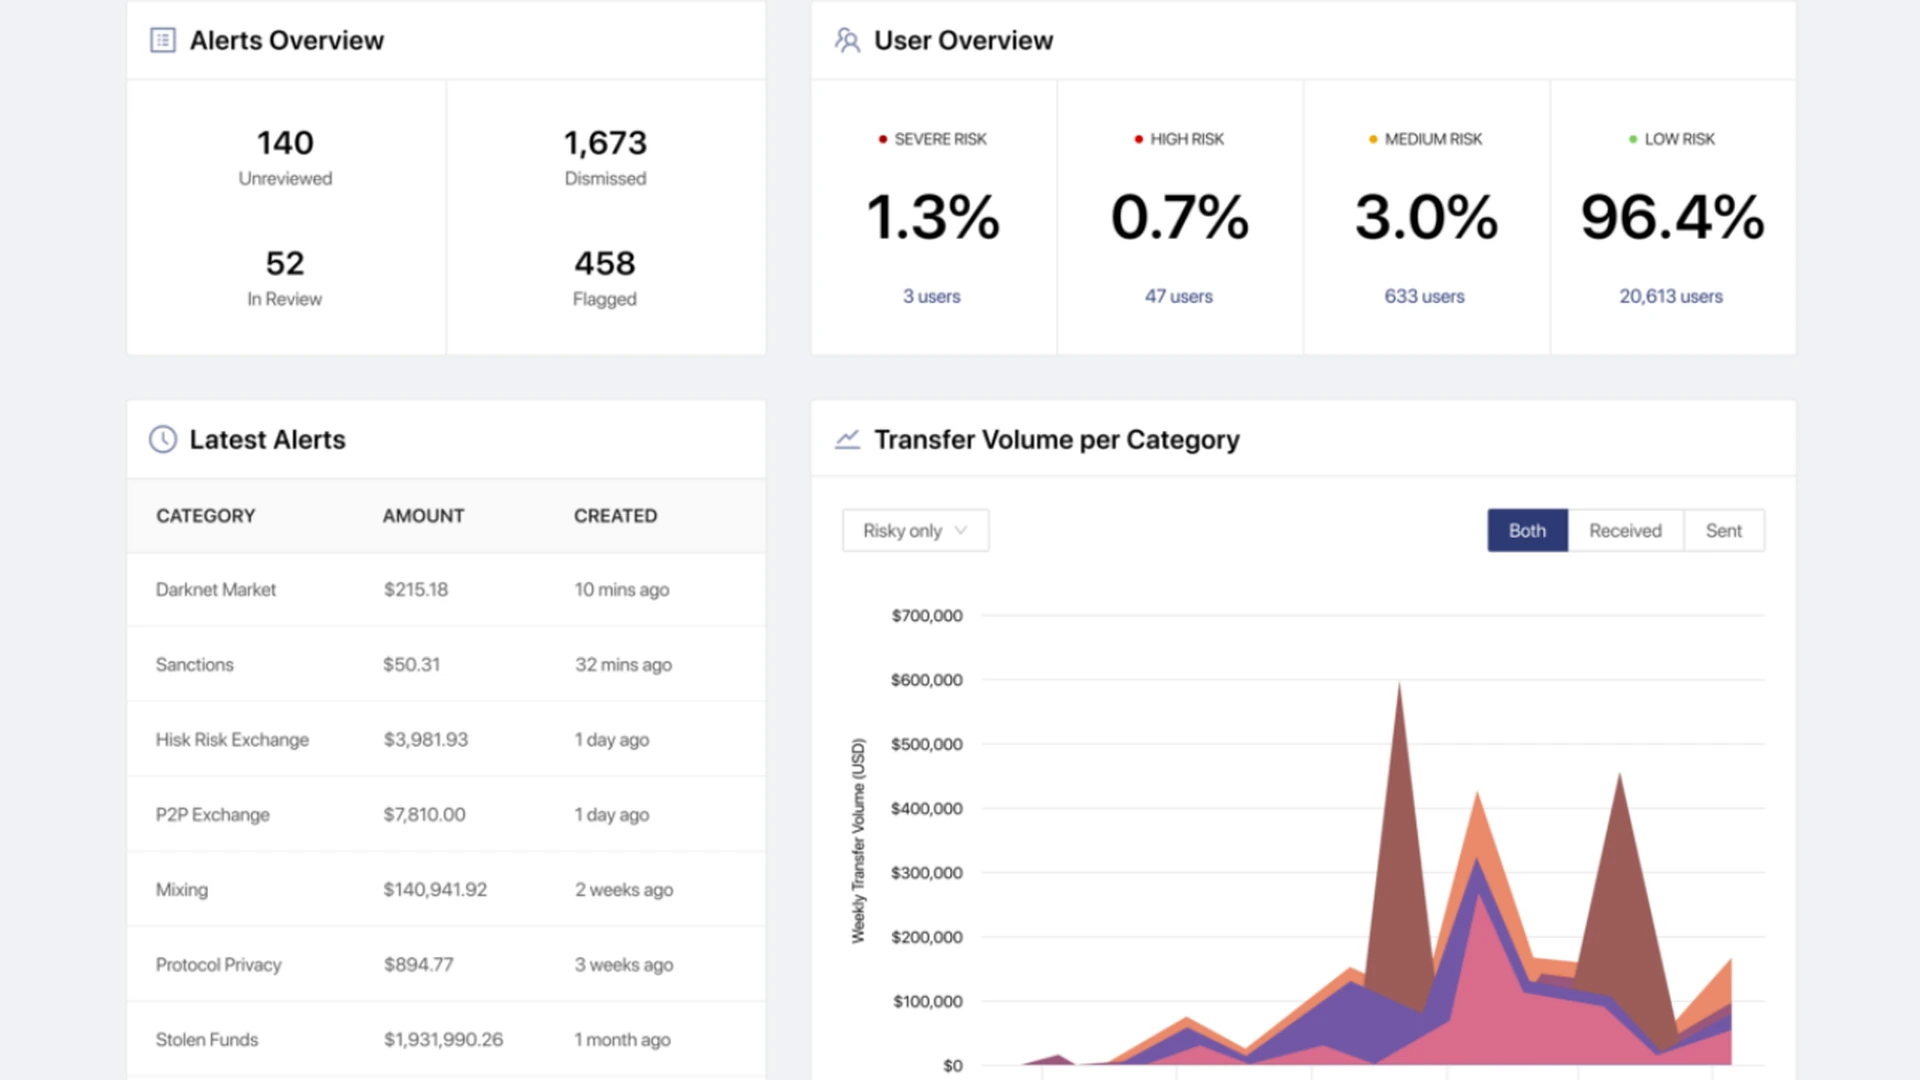
Kundinnen und Kunden müssen ihre eigenen Prüfungen abschließen
Das Zurücksetzen eines Passworts ist nur ein Teil der Wiederherstellung. Teams sollten API-Schlüssel rotieren, bevor sie Transaktionen registrieren, ungenutzte Konten entfernen, die Multi-Faktor-Authentifizierung bestätigen und jeden Zugangsdatensatz auf die minimal erforderlichen Berechtigungen beschränken.
Compliance-Teams sollten außerdem den Zeitraum dokumentieren, in dem automatisierte Produkte nicht verfügbar waren. Transaktionen, die während der Unterbrechung verarbeitet wurden, müssen möglicherweise später nach den eigenen Verfahren der Organisation überprüft werden, obwohl die Chainalysis Dienste sind jetzt wieder online.
Dieser Artikel dient nur zur Information und ist keine Anlageberatung.
 admin_wcAutor · World-CryptMehr von