Aller au contenu
Portefeuilles & SécuritéDébutant

Qu'est-ce que l'empoisonnement d'adresse en cryptomonnaie ?

L'empoisonnement d'adresse est une arnaque crypto qui envoie de minuscules transactions depuis des adresses sosies. Les attaquants espèrent que vous copierez la fausse adresse et que vous y enverrez des fonds.
Vahe HakobyanVahe HakobyanRédacteur en chef Mis à jour le 17 oct. 20264 min de lectureVérifié
Illustration d'un livre ouvert avec une clé privée pour un guide Portefeuilles & Sécurité
Illustration : World-Crypt
Sur cette page
Points clés
  • Les attaquants reproduisent les premiers et derniers caractères d'une adresse réelle.
  • Vérifier uniquement les extrémités d'une adresse ne suffit pas.
  • Un transfert confirmé vers une adresse empoisonnée est définitif.
  • L'empoisonnement d'adresse ne demande pas vos clés privées.

Réponse courte

L'empoisonnement d'adresse est une arnaque dans la crypto. Les attaquants envoient de minuscules transactions depuis des adresses qui ressemblent à celles que vous avez utilisées ou que vous prévoyez d'utiliser. Ils espèrent que vous copierez l'adresse falsifiée depuis votre historique et que vous y enverrez des fonds.

L'adresse falsifiée reste généralement discrète dans votre liste d'activité. Vous pouvez la voir lorsque vous ouvrez votre portefeuille pour effectuer un paiement. L'attaque fonctionne si vous choisissez cette entrée au lieu de la vraie.

Comment éviter l'empoisonnement d'adresse ?

Vérifiez l'adresse complète du destinataire avant d'envoyer des fonds. Vérifier uniquement les premiers et derniers caractères ne suffit pas, car une adresse falsifiée copie les deux. Obtenez l'adresse auprès du destinataire par un canal de confiance, puis comparez chaque caractère. Faites-le sur l'écran où vous confirmez le transfert.

Avant d'envoyer

  • Obtenez l'adresse directement auprès du destinataire.
  • Comparez chaque caractère avec l'adresse que vous avez reçue.
  • Vérifiez que l'adresse complète correspond sur l'écran de confirmation.
  • Utilisez un contact enregistré lorsque vous en avez un.

Que se passe-t-il si vous envoyez à une adresse empoisonnée ?

Si vous envoyez des fonds à une adresse empoisonnée, la transaction est irréversible. Une fois qu'elle est confirmée par le réseau, le transfert est définitif. Un fournisseur de portefeuille ou une plateforme d'échange ne peut pas l'annuler pour vous.

Comment fonctionne l'empoisonnement d'adresse ?

Les attaquants envoient une minuscule transaction depuis une adresse qu'ils contrôlent. Cette adresse est conçue pour ressembler à une adresse que vous avez utilisée ou prévoyez d'utiliser. La fausse entrée apparaît alors dans votre historique de transactions. Plus tard, vous risquez de copier la mauvaise adresse par erreur.

  • Les premiers caractères correspondent à une adresse réelle.
  • Les derniers caractères correspondent à la même adresse.
  • Les caractères du milieu sont différents.
  • L'entrée falsifiée semble familière dans votre historique.

En quoi est-ce différent de l'hameçonnage ?

L'hameçonnage cherche à vous faire révéler un mot de passe, une phrase de récupération ou une clé privée. L'empoisonnement d'adresse ne vous demande ni vos clés privées ni aucun secret. Il repose sur le fait que vous copiez la mauvaise adresse depuis votre historique.
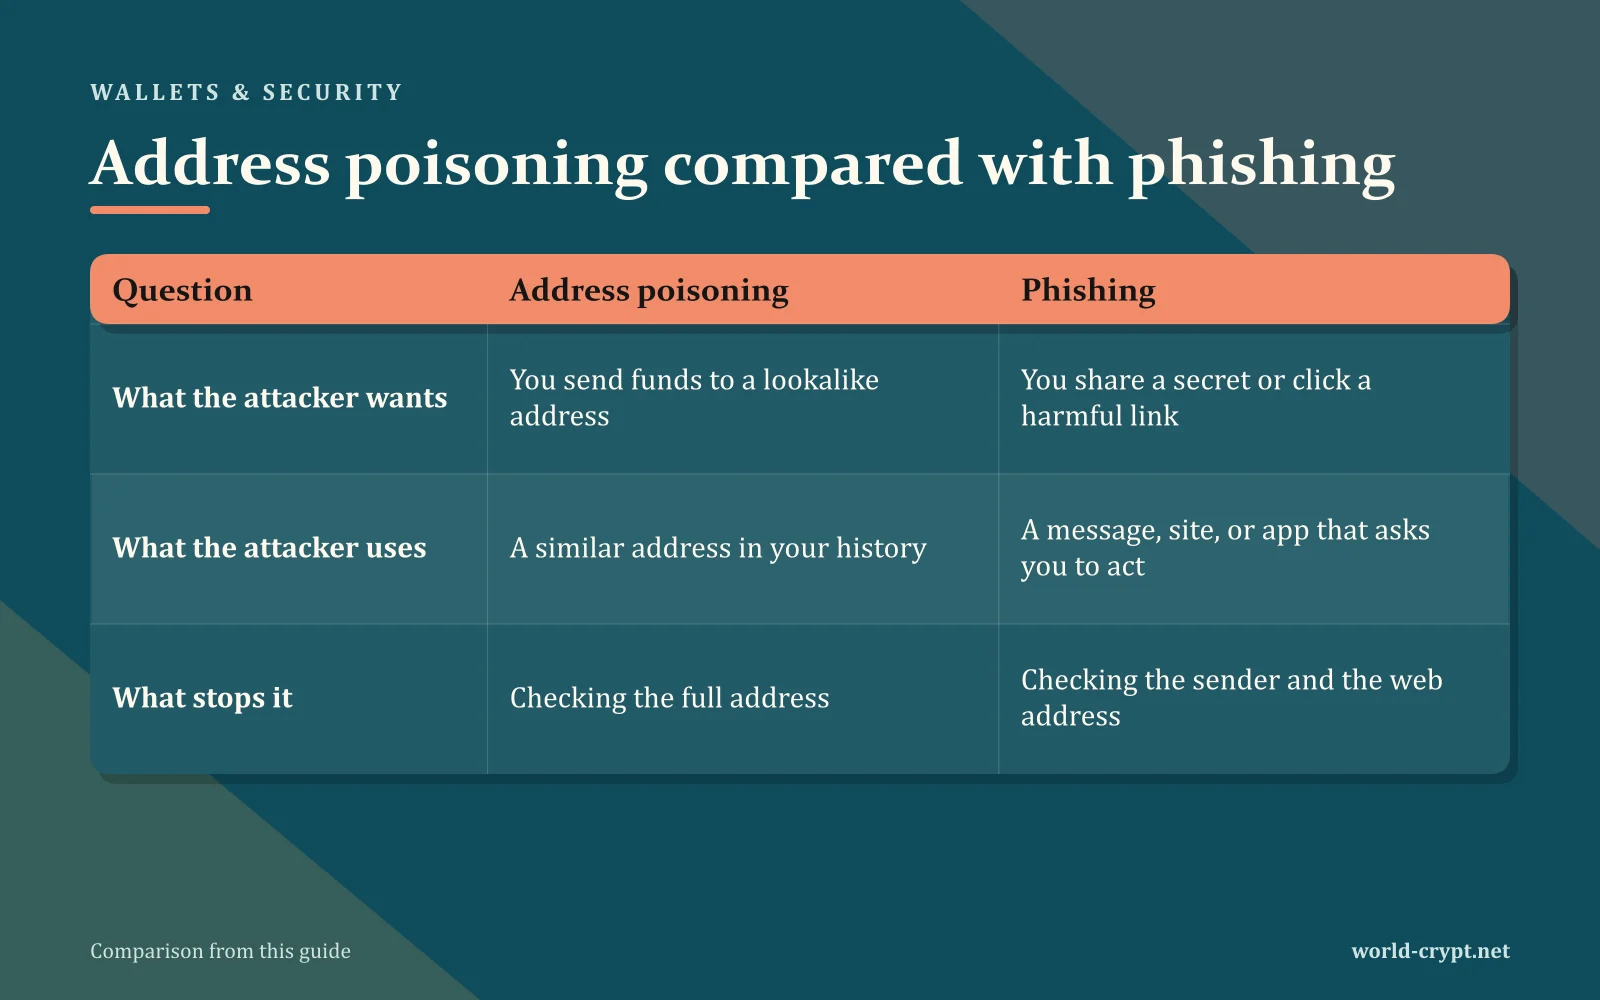
L'empoisonnement d'adresse comparé à l'hameçonnage
Question Empoisonnement d'adresse Hameçonnage
Ce que veut l'attaquant Vous envoyez des fonds à une adresse qui ressemble à une autre Vous partagez un secret ou cliquez sur un lien dangereux
Ce que l'attaquant utilise Une adresse similaire dans votre historique Un message, un site ou une application qui vous demande d'agir
Ce qui l'arrête Vérifier l'adresse complète Vérifier l'expéditeur et l'adresse web
Tableau comparatif de Empoisonnement d’adresse et Hameçonnage par Ce que veut l’attaquant, Ce que l’attaquant utilise, Ce qui l’arrête
L’empoisonnement d’adresse comparé à l’hameçonnage : le tableau de cette section sous forme d’image.

Questions fréquentes

Non. L'attaquant n'obtient pas vos clés privées et ne déplace pas les fonds lui-même. L'arnaque repose sur le fait que vous copiez l'adresse falsifiée et que vous y envoyez des fonds.

Ils sont différents. Une attaque de dusting envoie de minuscules montants à de nombreux portefeuilles pour tracer l'activité ou les relier. L'empoisonnement d'adresse utilise une adresse sosie pour inciter une personne à y envoyer des fonds.

Le transfert est irréversible. Signalez-le à votre fournisseur de portefeuille et à la plateforme d'échange que vous avez utilisée. Conservez les enregistrements, car ils peuvent signaler l'adresse sur leur plateforme, mais ils ne peuvent pas annuler le transfert.

Non. Un portefeuille matériel protège vos clés privées et peut afficher l'adresse sur son écran. Vous devez tout de même vérifier vous-même l'adresse complète avant d'envoyer.
Ce guide vous a-t-il été utile ?
Rédigé parVahe HakobyanVahe Hakobyan est le rédacteur en chef de World-Crypt. Il couvre le bitcoin, les marchés et la réglementation, et dirige la rédaction qui vérifie chaque article avant sa publication.
Qu'est-ce qu'un portefeuille MPC et comment fonctionne-t-il ? : illustration d'un portefeuille crypto et d'une clé privéePortefeuilles & SécuritéDébutantQu'est-ce qu'un portefeuille MPC et comment fonctionne-t-il ?Un portefeuille MPC répartit une clé privée entre des parties qui signent ensemble sans combiner leurs parts. Il diffère des portefeuilles à phrase de récupération et multisig.3 min de lecture · Mis à jour le 17 oct. 2026Comment repérer une arnaque au bot de trading crypto : illustration d'un bot de trading et d'un panneau d'avertissementPortefeuilles & SécuritéDébutantComment repérer une arnaque de bot de trading cryptoRepérez une arnaque aux bots de trading crypto en vérifiant l'inscription auprès de la SEC ou de la CFTC, en testant un petit retrait et en la signalant à la FTC. Conservez vos preuves.3 min de lecture · Mis à jour le 17 oct. 2026Qu'est-ce qu'un portefeuille à contrat intelligent et comment fonctionne-t-il ? : illustration d'un portefeuille crypto et d'une clé privéePortefeuilles & SécuritéDébutantQu'est-ce qu'un portefeuille à contrat intelligent et comment fonctionne-t-il ?Un portefeuille à contrat intelligent est un portefeuille crypto contrôlé par du code, et non par une seule clé privée. Le portefeuille détient les actifs et suit les règles de récupération que vous définissez.3 min de lecture · Mis à jour le 17 oct. 2026Comment repérer les fausses offres d'emploi crypto : illustration d'un panneau d'avertissement et d'une clé privéePortefeuilles & SécuritéDébutantComment repérer les fausses offres d'emploi cryptoVous pouvez repérer les fausses offres d'emploi crypto en vérifiant le recruteur, le domaine et les détails de l'offre avant de répondre. Les demandes de paiement ou de phrase de récupération sont des arnaques.3 min de lecture · Mis à jour le 17 oct. 2026Qu'est-ce qu'une attaque par poussière et comment vous piste-t-elle ? : illustration d'une loupe au-dessus d'un graphique et d'un bouclier de sécuritéPortefeuilles & SécuritéDébutantQu'est-ce qu'une attaque de poussière et comment vous trace-t-elle ?Une attaque de poussière envoie de minuscules montants de crypto vers de nombreux portefeuilles afin qu'un attaquant puisse tracer les propriétaires en observant où la poussière se déplace. Elle ne peut pas voler de fonds.3 min de lecture · Mis à jour le 17 oct. 2026