Der Vorfall wurde am 3 November erkannt
Gnosis Pay erklärte, die Überwachungssysteme hätten den unbefugten Zugriff am 3 November erkannt. Die Eindämmung begann innerhalb von zwei Stunden, betroffene Zugangsdaten wurden ersetzt und die Schwachstelle behoben.
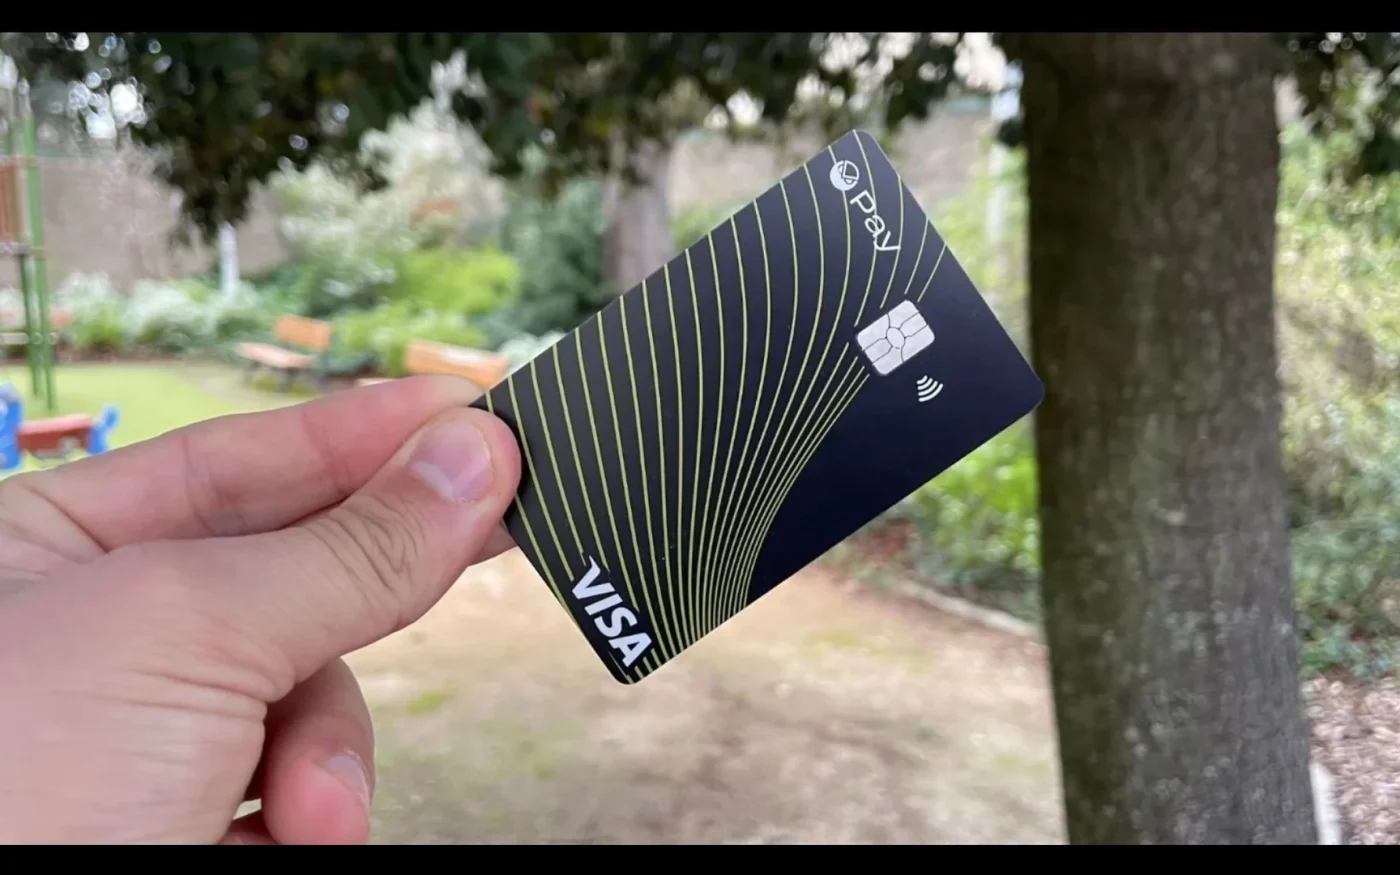
Der Vorfall beschränkte sich auf das Business-to-Consumer-System, das die Karten der Marke Gnosis Pay betreibt. Diese Plattform war bereits für die Einstellung am 20 Dezember vorgesehen, während der separate White-Label-Unternehmensdienst nicht vom Vorfall betroffen war.
Betroffene Kundinnen und Kunden erhielten individuelle Benachrichtigungen
Das Unternehmen veröffentlichte seine Offenlegung am 6 November und informierte betroffene Nutzer per E-Mail über die Details der aus ihren Konten entnommenen Informationen. Zudem meldete es den Vorfall an Partner, den Kartenherausgeber und die zuständigen Datenschutzbehörden.
Gnosis Pay stellte die Offenlegung nicht als Verlust von Wallet-Guthaben dar. Das Risiko ergibt sich nun aus einer möglichen missbräuchlichen Verwendung persönlicher Daten und Karteninformationen, insbesondere in gezielten Nachrichten, die durch die Nennung echter Kontodaten glaubwürdig erscheinen.
Zusätzliche Kontrollen sind bereits aktiv
Das Unternehmen verstärkte die Überwachung von Kartenaktivitäten und verknüpften Wallets. Zudem machte es die 3D-Secure-Verifizierung für Online-Kartenzahlungen verpflichtend, bis das alte Verbrauchersystem eingestellt wird.
Diese Maßnahmen können unbefugte Zahlungen reduzieren, aber bereits kopierte Informationen lassen sich damit nicht beseitigen. Kundinnen und Kunden müssen daher unerwartete Anrufe, E-Mails und Textnachrichten als mögliche Phishing-Versuche behandeln.
Nutzer sollten sich ausschließlich auf die offizielle Anwendung verlassen
Gnosis Pay riet Kundinnen und Kunden, keine Links in Nachrichten zu befolgen, die eine Kontoverifizierung verlangen. Jede legitime Kontoänderung sollte in der offiziellen Web-App oder der Partneranwendung des Nutzers vorgenommen werden.
Seed-Phrasen, private Schlüssel, PINs und vollständige Kartennummern sollten niemals weitergegeben werden. Der Vorfall zeigt, warum eine Sicherheitslücke, die nicht direkt Guthaben abzieht, durch spätere Social-Engineering-Angriffe dennoch ein ernstes Sicherheitsproblem darstellen kann.
Dieser Artikel dient nur zur Information und ist keine Anlageberatung.
 admin_wcAutor · World-CryptMehr von