






Dos informes mostraron cómo apareció la transacción falsa
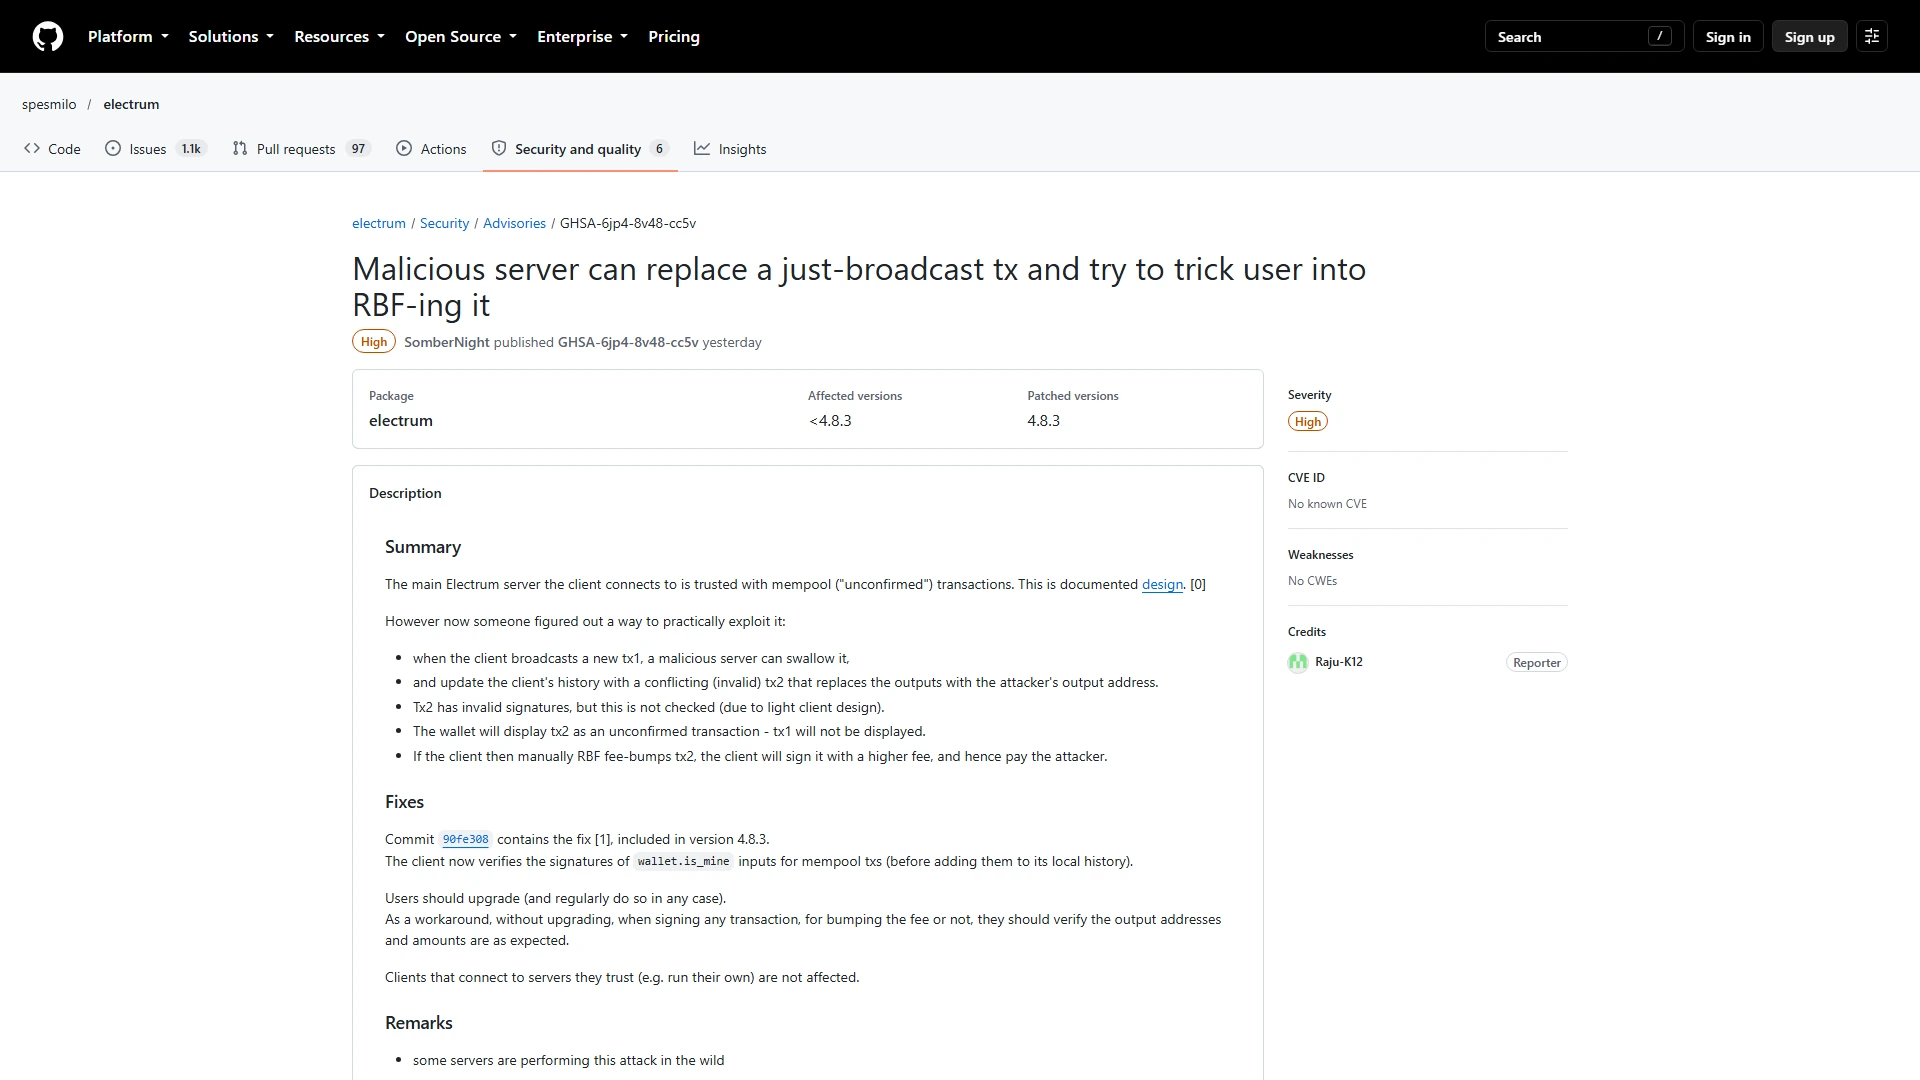
Los desarrolladores recibieron informes fechados el 11 y el 18 de octubre. En el segundo caso, el usuario perdió fondos, aunque no se ha publicado ningún importe. El servidor malicioso ocultó el pago saliente real y proporcionó una transacción no confirmada diferente con un destino controlado por el atacante.
La transacción falsa utilizó una comisión cero y una dirección cuyos últimos cuatro caracteres coincidían con la dirección prevista. Cuando la víctima intentó aumentar la comisión mediante RBF, el cliente más antiguo pudo presentar la transacción del atacante para firmarla. El peligro procedía de firmar la sustitución, no de que un atacante tomara el control de la cartera de forma remota.
La versión 4.8.3 verifica las entradas salientes de la cartera
La actualización comprueba las firmas de la propia cartera antes de aceptar una transacción saliente no confirmada en su historial. Esto impide que un servidor malicioso presente el pago falso como una transacción genuina de la cartera. La corrección no aplica la misma verificación a todas las transacciones entrantes no confirmadas, por lo que los usuarios deben seguir tratando con cuidado las entradas desconocidas.
La corrección del código se completó el 23 de octubre y la publicación se produjo el 24 de octubre. Electrum recomienda la actualización a todos los usuarios, incluso si normalmente se conectan a un servidor de confianza. No existe un total público fiable del número de carteras afectadas ni del valor perdido.
Lista de comprobación de seguridad
- Descargue solo desde electrum.org.
- Verifique la firma GPG y la clave de publicación.
- Compruebe la dirección completa y el importe antes de cada firma, incluido RBF.
Los usuarios deben verificar el paquete completo y cada pago
La versión 4.8.3 solo debe descargarse desde electrum.org. Los usuarios de escritorio deben verificar la firma GPG y confirmar que la clave de firma es la clave de publicación auténtica de Electrum. Antes de aprobar cualquier pago o sustitución RBF, los usuarios deben comparar la dirección de destino completa y el importe, no solo los últimos caracteres.
El proyecto afirma que un aviso de Windows sobre ZXing.dll es un falso positivo cuando aparece en el paquete auténtico firmado. Esa afirmación no hace seguro un archivo procedente de otro sitio web. La respuesta práctica es instalar la actualización oficial, verificar la firma y negarse a firmar cualquier transacción cuyos detalles completos no coincidan con el pago previsto.
Este artículo es solo informativo y no constituye asesoramiento de inversión.
 admin_wcColaborador · World-CryptMás de