






2件の報告が偽取引の表示方法を示しました
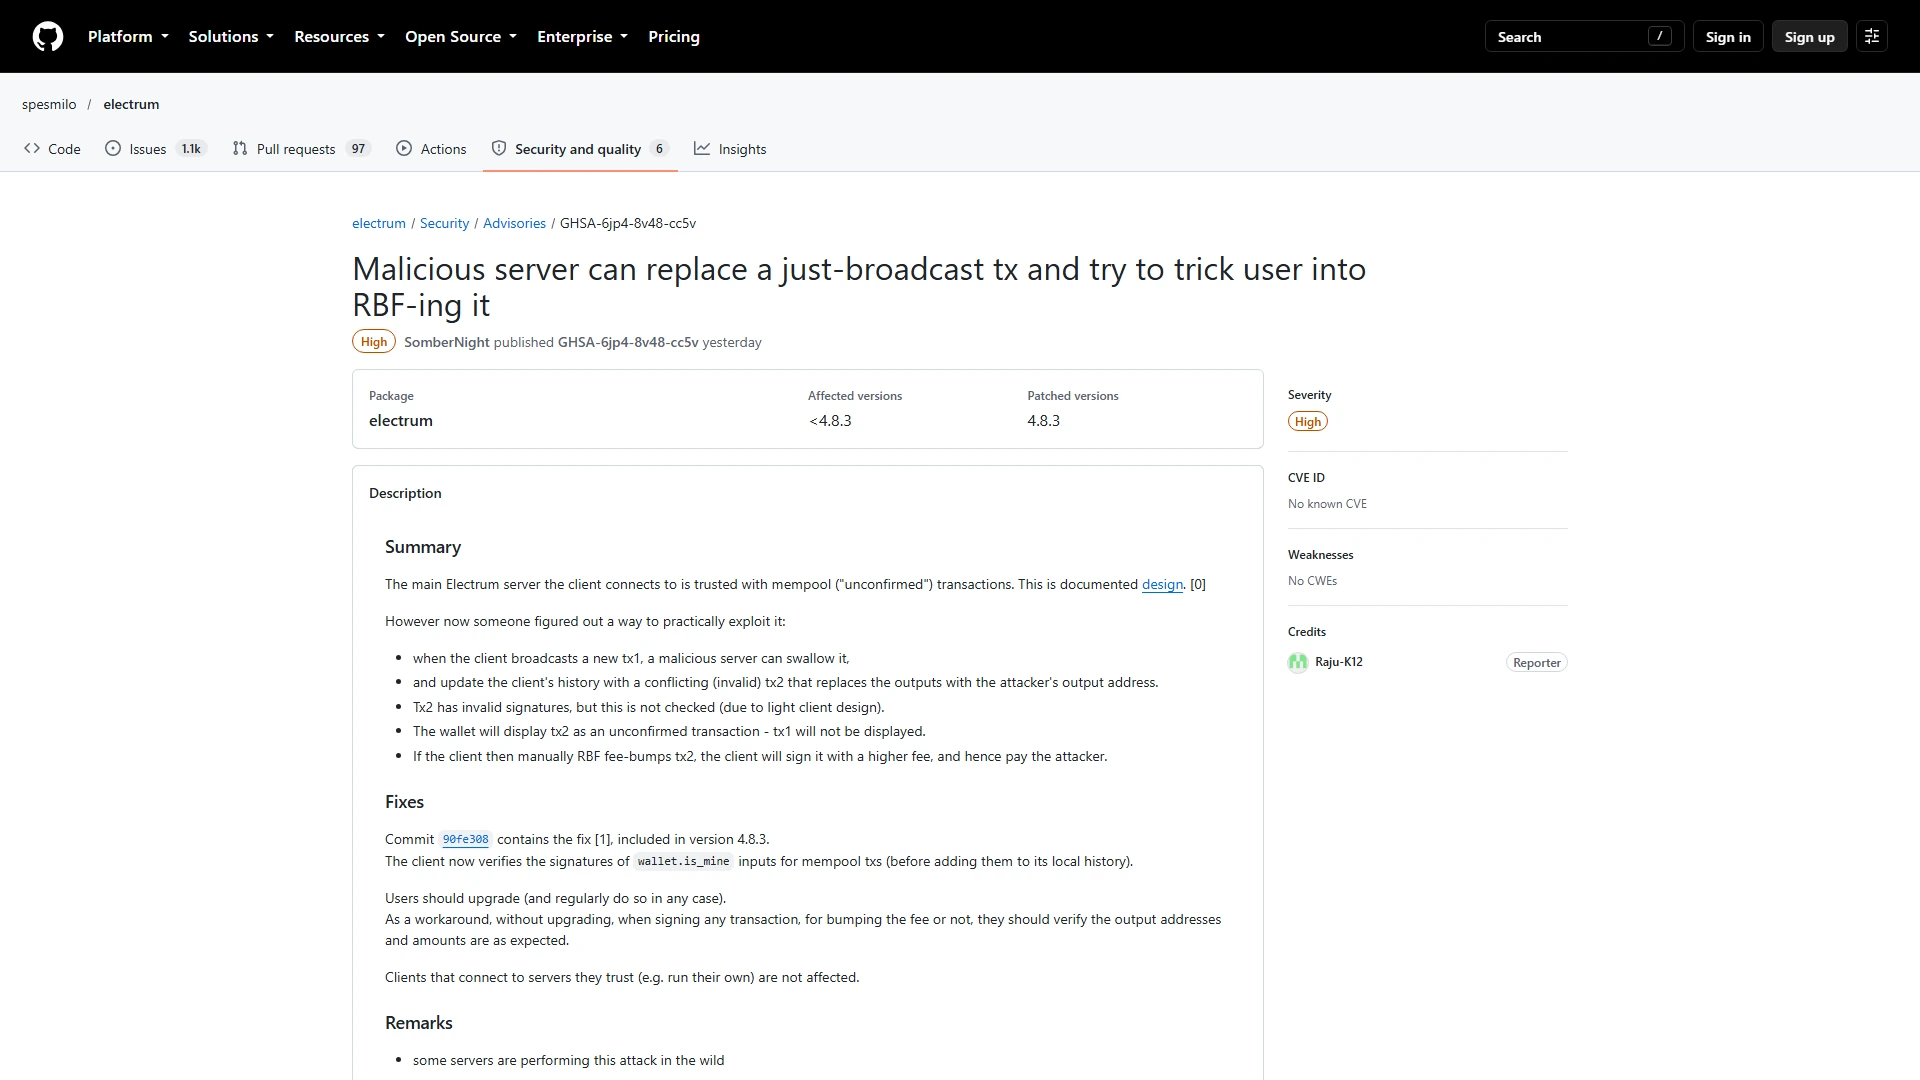
開発者は10月11日と10月18日付の報告を受け取りました。2件目の事例ではユーザーが資金を失いましたが、金額は公表されていません。悪意のあるサーバーは実際の送信支払いを隠し、攻撃者が管理する送金先を持つ別の未承認取引を提示しました。
この偽取引は手数料ゼロと、送金先アドレスの末尾4文字が一致するアドレスを利用していました。被害者がRBFで手数料を引き上げようとすると、古いクライアントが攻撃者の取引を署名対象として提示する可能性がありました。危険の源は置換取引への署名であり、攻撃者が遠隔からウォレットの制御を奪うことではありませんでした。
バージョン4.8.3はウォレットの送信インプットを検証します
このアップデートは、未承認の送信取引を履歴に受け入れる前に、ウォレット自身の署名を検証します。これにより、悪意のあるサーバーが偽の支払いをウォレットの真正な取引として提示することを防ぎます。この修正はすべての受信未承認取引に同じ検証を適用するものではないため、ユーザーは不慣れな項目を引き続き慎重に扱う必要があります。
コードの修正は10月23日に完了し、リリースは10月24日に行われました。Electrumは、通常は信頼できるサーバーに接続しているユーザーも含め、全ユーザーにアップデートを推奨しています。影響を受けたウォレット数や失われた金額について、信頼できる公表合計はありません。
セキュリティチェックリスト
- electrum.orgからのみダウンロードしてください。
- GPG署名とリリース鍵を検証してください。
- RBFを含め、署名のたびにアドレス全体と金額を確認してください。
ユーザーはパッケージ全体とすべての支払いを検証すべきです
バージョン4.8.3はelectrum.orgからのみダウンロードしてください。デスクトップ版のユーザーはGPG署名を検証し、署名鍵が正規のElectrumリリース鍵であることを確認してください。支払いやRBFによる置換を承認する前に、末尾の文字だけでなく送金先アドレス全体と金額を照合してください。
プロジェクトによると、正規の署名済みパッケージ内でZXing.dllに関するWindowsの警告が表示される場合は誤検知です。ただし、この説明は別のウェブサイトから取得したファイルの安全性を保証するものではありません。実務上の対応は、公式アップデートをインストールし、署名を検証し、取引の詳細全体が意図した支払いと一致しない取引には署名しないことです。
この記事は情報提供のみを目的としており、投資助言ではありません。
 admin_wc寄稿者 · World-Cryptその他の記事