L'incident a été détecté le 3 novembre
Gnosis Pay a indiqué que ses systèmes de surveillance avaient identifié l'accès non autorisé le 3 novembre. La maîtrise de l'incident a débuté dans les deux heures, les identifiants concernés ont été remplacés et la vulnérabilité a été corrigée.
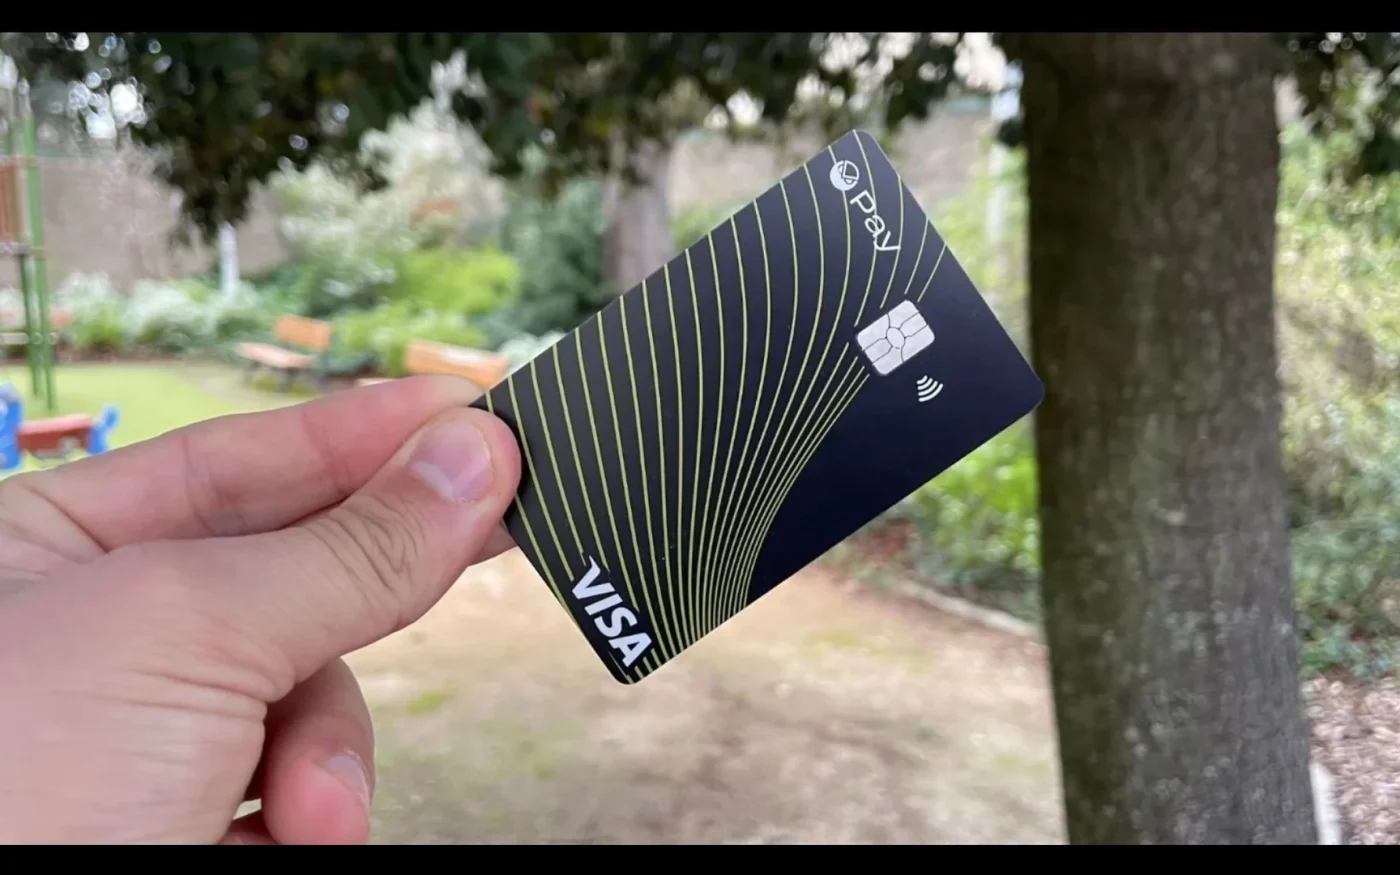
L'incident s'est limité au système business-to-consumer qui alimente les cartes de marque Gnosis Pay. Cette plateforme était déjà programmée pour être retirée le 20 décembre, tandis que le service entreprise en marque blanche, distinct, est resté hors de la fuite.
Les clients concernés ont reçu une notification individuelle
L'entreprise a publié sa communication le 6 novembre et a envoyé un e-mail aux utilisateurs concernés avec le détail des informations prélevées sur leurs comptes. Elle a également signalé l'incident à ses partenaires, à l'émetteur des cartes et aux autorités compétentes en matière de protection des données.
Gnosis Pay n'a pas présenté l'exposition comme une perte de fonds du portefeuille. Le risque provient désormais d'une possible utilisation abusive des informations personnelles et bancaires, notamment dans des messages ciblés qui paraissent crédibles parce qu'ils contiennent de véritables données de compte.
Des contrôles supplémentaires sont déjà actifs
L'entreprise a renforcé la surveillance de l'activité des cartes et des portefeuilles liés. Elle a également rendu obligatoire la vérification 3D Secure pour les paiements par carte en ligne jusqu'au retrait de l'ancien système de consommation.
Ces mesures peuvent réduire les paiements non autorisés, mais elles ne peuvent pas effacer des informations déjà copiées. Les clients doivent donc considérer les appels, e-mails et SMS inattendus comme de potentielles tentatives d'hameçonnage.
Les utilisateurs ne doivent se fier qu'à l'application officielle
Gnosis Pay a conseillé à ses clients de ne pas suivre les liens contenus dans les messages demandant une vérification du compte. Toute modification légitime de compte doit être effectuée dans l'application web officielle ou dans l'application partenaire de l'utilisateur.
Les phrases de récupération, les clés privées, les codes PIN et les numéros de carte complets ne doivent jamais être communiqués. L'incident montre pourquoi une fuite qui ne vide pas directement les fonds peut tout de même créer un grave problème de sécurité via des attaques d'ingénierie sociale ultérieures.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil en investissement.
 admin_wcContributeur · World-CryptPlus de