사고는 3월에 탐지되었습니다
Gnosis Pay는 모니터링 시스템이 3월에 무단 접근을 식별했다고 밝혔습니다. 2시간 이내에 차단이 시작되었고, 영향을 받은 자격 증명이 교체되었으며 취약점이 해결되었습니다.
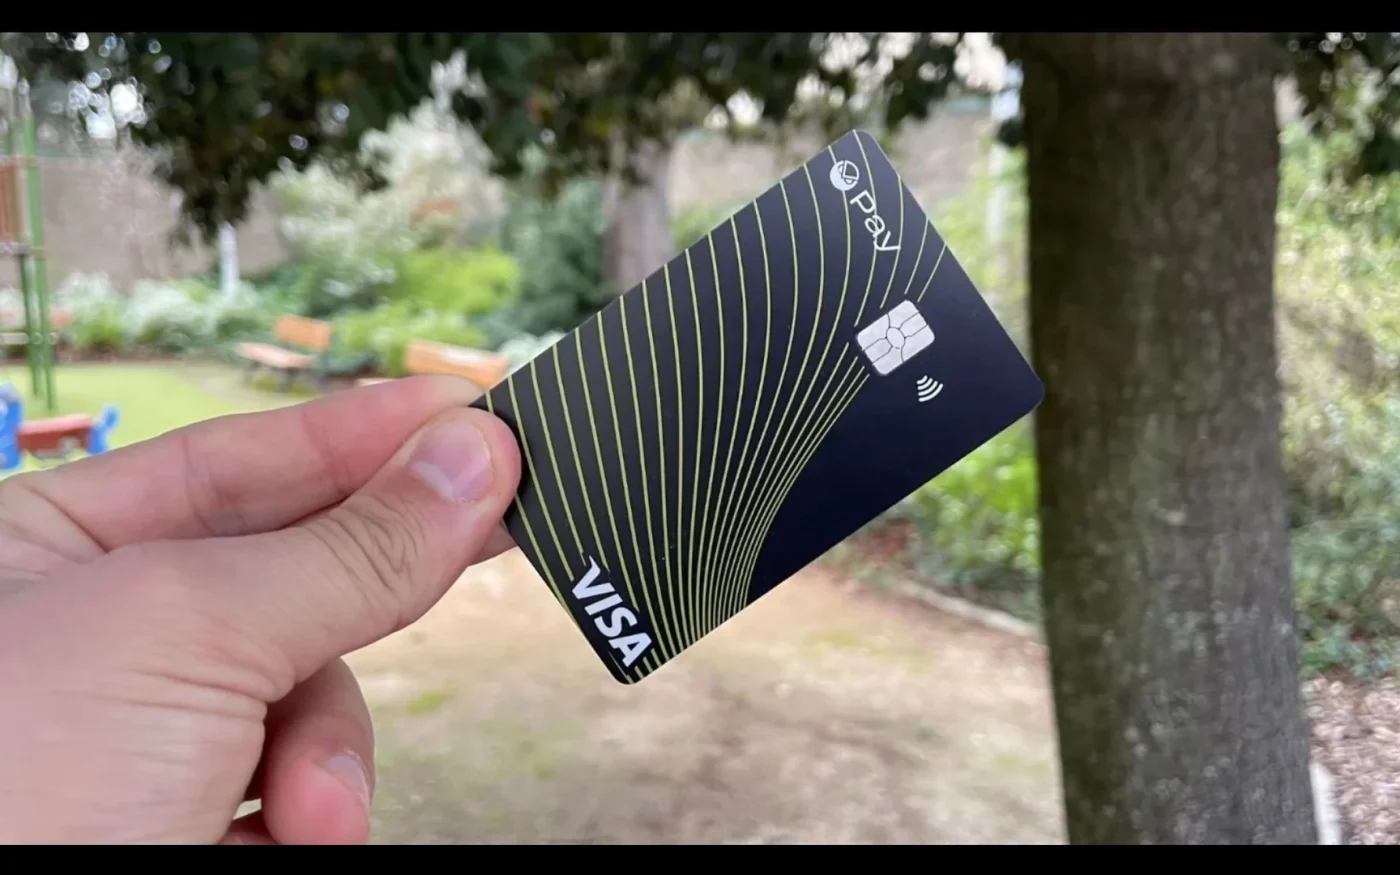
이번 사고는 Gnosis Pay 브랜드 카드를 구동하는 B2C 시스템에 국한되었습니다. 해당 플랫폼은 이미 20월에 폐기될 예정이었으며, 별도의 화이트 라벨 기업 서비스는 유출 범위에서 벗어났습니다.
영향을 받은 고객은 개별 통지를 받았습니다
회사는 6월에 공시를 게시하고 영향을 받은 사용자에게 계정에서 유출된 정보의 세부 내용을 이메일로 알렸습니다. 또한 파트너, 카드 발급사, 관련 데이터 보호 당국에 사고를 보고했습니다.
Gnosis Pay는 이번 노출을 지갑 자금의 손실로 제시하지 않았습니다. 이제 위험은 개인정보와 카드 정보의 오용 가능성, 특히 실제 계정 정보를 포함해 신뢰할 수 있게 보이는 표적 메시지에서 비롯됩니다.
추가 통제 조치는 이미 활성화되어 있습니다
회사는 카드 활동과 연결된 지갑에 대한 모니터링을 강화했습니다. 또한 레거시 소비자 시스템이 폐기될 때까지 온라인 카드 결제에 3D Secure 인증을 의무화했습니다.
이러한 조치는 무단 결제를 줄일 수 있지만 이미 복사된 정보를 없앨 수는 없습니다. 따라서 고객은 예상치 못한 전화, 이메일, 문자 메시지를 피싱 시도로 간주해야 합니다.
사용자는 공식 애플리케이션만 신뢰해야 합니다
Gnosis Pay는 계정 인증을 요구하는 메시지의 링크를 따르지 말라고 고객에게 권고했습니다. 정당한 계정 변경은 공식 웹 앱이나 사용자의 파트너 애플리케이션 내에서 완료해야 합니다.
시드 문구, 개인 키, PIN, 전체 카드 번호는 절대 공유해서는 안 됩니다. 이번 사고는 자금을 직접 빼내지 않는 유출이 이후의 사회공학적 공격을 통해 여전히 심각한 보안 문제를 일으킬 수 있음을 보여줍니다.
이 기사는 정보 제공 목적이며 투자 조언이 아닙니다.
 admin_wc기고자 · World-Crypt더 보기