インシデントは3月に検知されました
Gnosis Payは、監視システムが3月に不正アクセスを検知したと述べています。封じ込めは2時間以内に開始され、影響を受けた認証情報は交換され、脆弱性は対処されました。
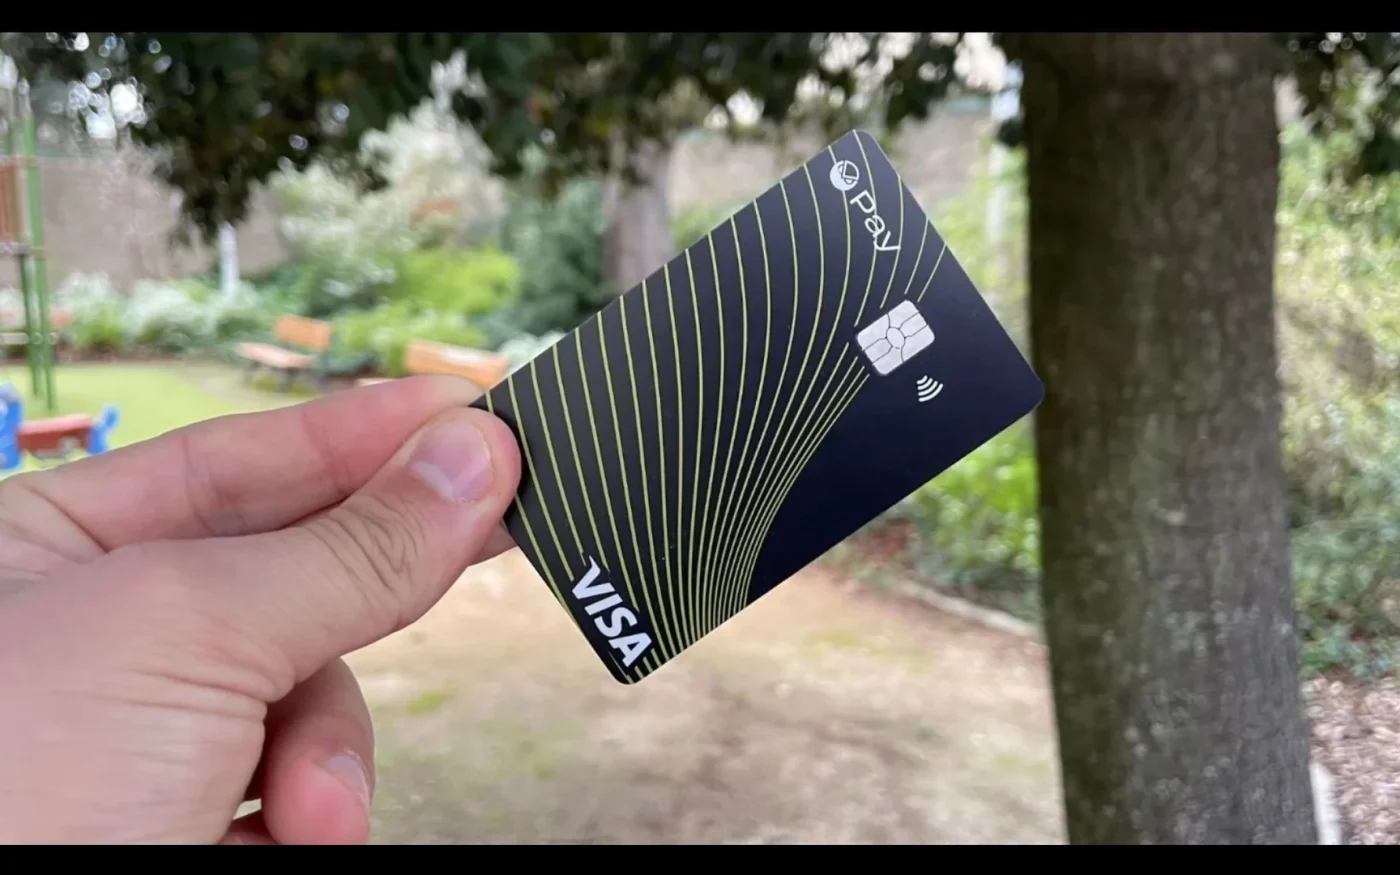
インシデントはGnosis Payブランドのカードを支えるBtoCシステムに限定されました。そのプラットフォームはすでに20月に廃止が予定されており、別個のホワイトラベル企業向けサービスは侵害の対象外でした。
影響を受けた顧客には個別の通知が届きました
同社は6月に開示を公表し、影響を受けたユーザーにアカウントから取得された情報の詳細をメールで通知しました。また、パートナー、カード発行会社、および関連するデータ保護当局にもインシデントを報告しました。
Gnosis Payはこの露出をウォレット資金の損失としては示していません。現在のリスクは、個人情報やカード情報が悪用される可能性、特に実際のアカウント情報が含まれているために信憑性が高く見える標的型メッセージによるものです。
追加の管理措置はすでに有効です
同社はカード取引と紐付けられたウォレットの監視を強化しました。また、旧消費者向けシステムが廃止されるまで、オンラインカード決済に3D Secure認証を必須としました。
こうした措置は不正な支払いを減らすことはできますが、すでにコピーされた情報を消すことはできません。したがって顧客は、予期しない電話、メール、テキストメッセージをフィッシングの試みとして扱う必要があります。
ユーザーは公式アプリケーションのみに依存すべきです
Gnosis Payは、アカウント確認を求めるメッセージ内のリンクをたどらないよう顧客に助言しました。正当なアカウント変更は、公式ウェブアプリまたはユーザーのパートナーアプリケーション内で完了すべきです。
シードフレーズ、秘密鍵、PIN、カード番号の全体は決して共有すべきではありません。このインシデントは、資金を直接流出させない侵害であっても、その後のソーシャルエンジニアリング攻撃を通じて深刻なセキュリティ問題を生じ得る理由を示しています。
この記事は情報提供のみを目的としており、投資助言ではありません。
 admin_wc寄稿者 · World-Cryptその他の記事