






Et falsk interview skabte vejen ind i systemet
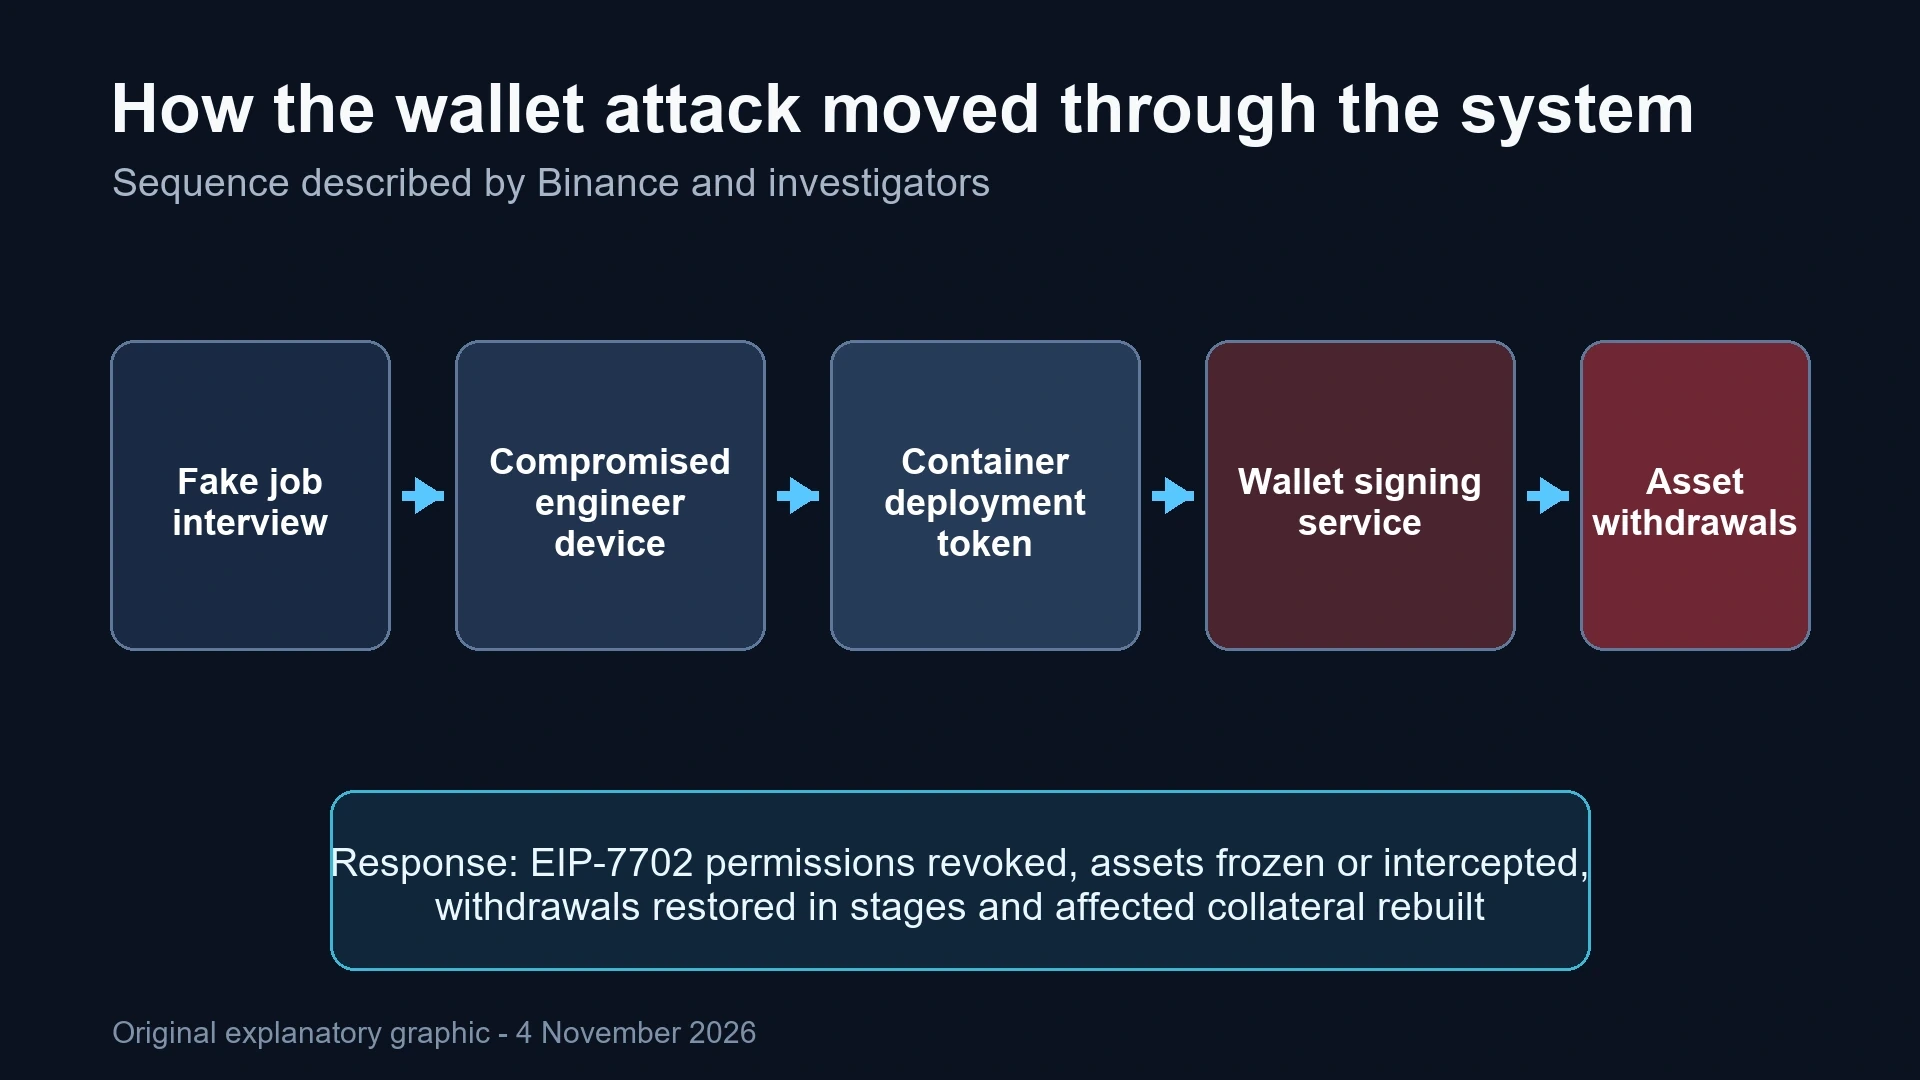
Ifølge Binance, blev en medarbejder kontaktet via en legitim jobplatform og bedt om at downloade en kodningsopgave under et andet falsk interview. Repositoriet indeholdt malware, der erstattede en udviklingskomponent og åbnede fjernadgang.
Angriberne skaffede sig senere et container-deployment-token og brugte det til at nå tegnebogs-signeringsoperationer. Forløbet viser, hvordan én kompromitteret enhed kan blive en bro til en privilegeret tjeneste, når den interne adgang ikke er tilstrækkeligt adskilt.
EIP-7702 tilladelser krævede særskilt handling
Ethereum-overførsler brugte EIP-7702 gennem 50 autorisationer. Disse blockchain-tilladelser kunne forblive aktive uafhængigt af det almindelige udbetalingssystem, så en suspendering af kundeudbetalinger alene stoppede ikke alle verserende transaktioner.
Binance oplyser, at tilladelserne blev tilbagekaldt den 30 oktober kl. 00:10 UTC. Udbetalingerne begyndte at vende tilbage i etaper den 1 november, mens børsen genopbyggede berørte systemer, udskiftede enheder og tilbagekaldte relaterede legitimationsoplysninger.
Efterforskerne knyttede angrebet til TraderTraitor
Den 31 oktober tilskrev FBI officielt angrebet den nordkoreanske gruppe kendt som TraderTraitor. Binance oplyste, at man ville dække tabet af egne midler, og rapporterede, at omkring 95 procent af den berørte sikkerhedsstillelse var genoprettet inden 2 november, med fuld dækning for de ti vigtigste tokens.
Tallene kræver præcise betegnelser. Binance vurderer, at $2.85 milliarder blev indefrosset eller opfanget. Den uafhængige blockchain-virksomhed Bitquery anslog det indefrosne beløb til nær $2.7 milliarder, mens omkring $3 milliarder stadig var kontrolleret af angriberne den 3 november.
Hændelsen afslører et problem med adgangskontrol
Den svaghed, der beskrives i rapporten, er ikke en brudt blockchain. Det er vejen fra en medarbejders enhed til en deployment-proces og videre til en signeringstjeneste. Stærkere adskillelse af opgaver og alarmer ved usædvanlig containeraktivitet er derfor lige så vigtigt som at beskytte tegnebogsnøgler.
Brugerne bør stole på officielle statussider og ignorere beskeder, der bruger bruddet som begrundelse for at anmode om legitimationsoplysninger eller overførsler fra tegnebøger. En teknisk forklaring på angrebet gør ikke uopfordrede genopretningstilbud sikre.
Denne artikel er kun til information og er ikke investeringsrådgivning.
 admin_wcBidragyder · World-CryptMere fra