






Una entrevista falsa creó la ruta hacia el sistema
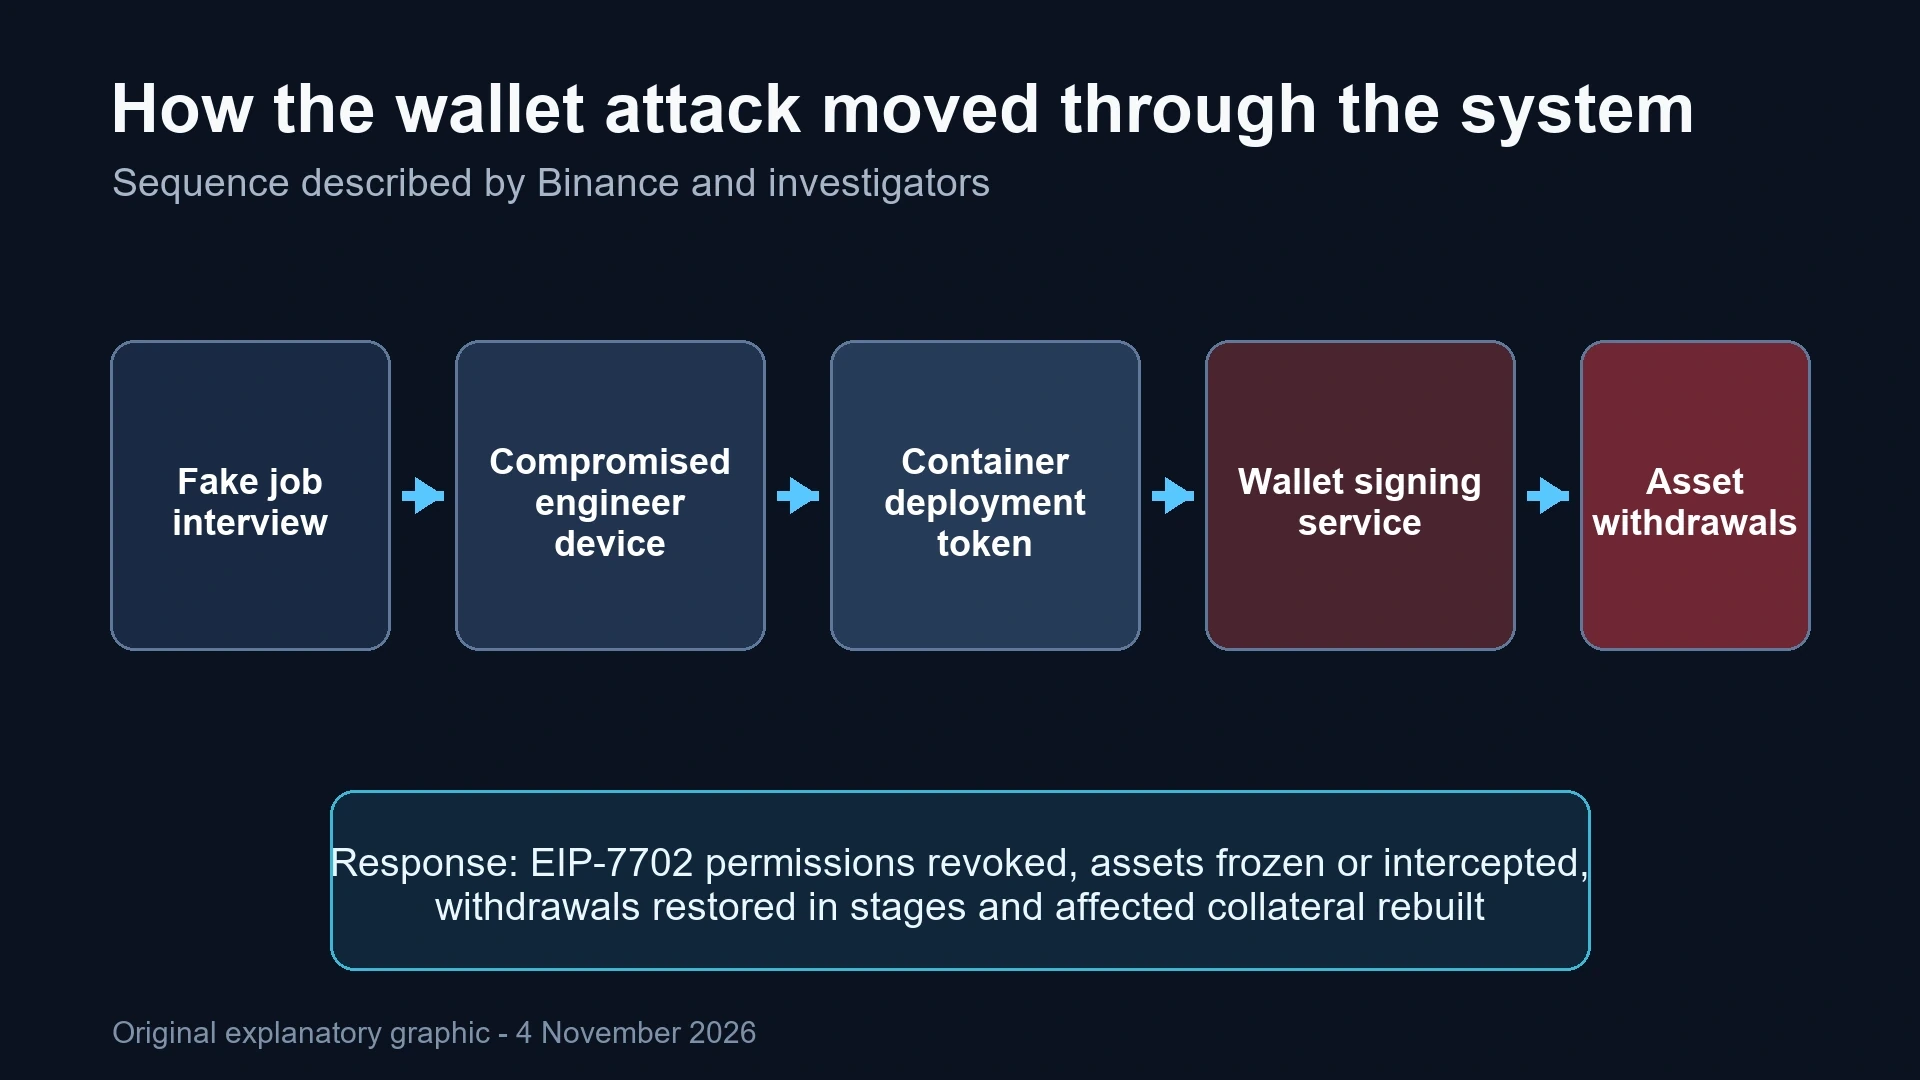
Según Binance, un empleado fue contactado a través de una plataforma de empleo legítima y se le pidió descargar una tarea de programación durante una segunda entrevista falsa. El repositorio contenía malware que sustituyó un componente de desarrollo y abrió acceso remoto.
Los atacantes obtuvieron después un token de despliegue de contenedores y lo usaron para llegar a las operaciones de firma de carteras. La secuencia muestra cómo un solo dispositivo comprometido puede convertirse en un puente hacia un servicio privilegiado cuando el acceso interno no está suficientemente separado.
EIP-7702 los permisos requerían una acción separada
Las transferencias de Ethereum utilizadas EIP-7702 mediante 50 autorizaciones. Esos permisos de blockchain podían seguir activos con independencia del sistema ordinario de retiradas, por lo que suspender solo los retiros de clientes no detuvo todas las transacciones pendientes.
Binance afirma que los permisos se revocaron el 30 de octubre a las 00:10 UTC. Los retiros comenzaron a restablecerse por etapas el 1 de noviembre mientras el exchange reconstruía los sistemas afectados, sustituía dispositivos y retiraba las credenciales relacionadas.
Los investigadores vincularon el ataque con TraderTraitor
El 31 de octubre el FBI atribuyó oficialmente el ataque al grupo norcoreano conocido como TraderTraitor. Binance afirmó que cubriría la pérdida con fondos propios e informó de que aproximadamente el 95 por ciento de la garantía afectada se había restaurado el 2 de noviembre, con los diez principales tokens totalmente respaldados.
Las cifras necesitan etiquetas precisas. Binance estima que se congelaron o interceptaron $2.85 billones. La firma independiente de blockchain Bitquery situó la cantidad congelada cerca de $2.7 billones, mientras que alrededor de $3 billones seguían en manos de los atacantes el 3 de noviembre.
El incidente deja al descubierto un problema de control de acceso
La debilidad descrita en el informe no es una blockchain rota. Es el camino desde el dispositivo de un empleado hasta un proceso de despliegue y, después, hasta un servicio de firma. Por ello, una separación de funciones más estricta y alertas ante actividad inusual en contenedores son tan importantes como proteger las claves de las carteras.
Los usuarios deben fiarse de las páginas de estado oficiales e ignorar los mensajes que usan la brecha como excusa para solicitar credenciales o transferencias de cartera. Una explicación técnica del ataque no hace seguras las ofertas de recuperación no solicitadas.
Este artículo es solo informativo y no constituye asesoramiento de inversión.
 admin_wcColaborador · World-CryptMás de