






Une fausse interview a créé la voie d'accès au système
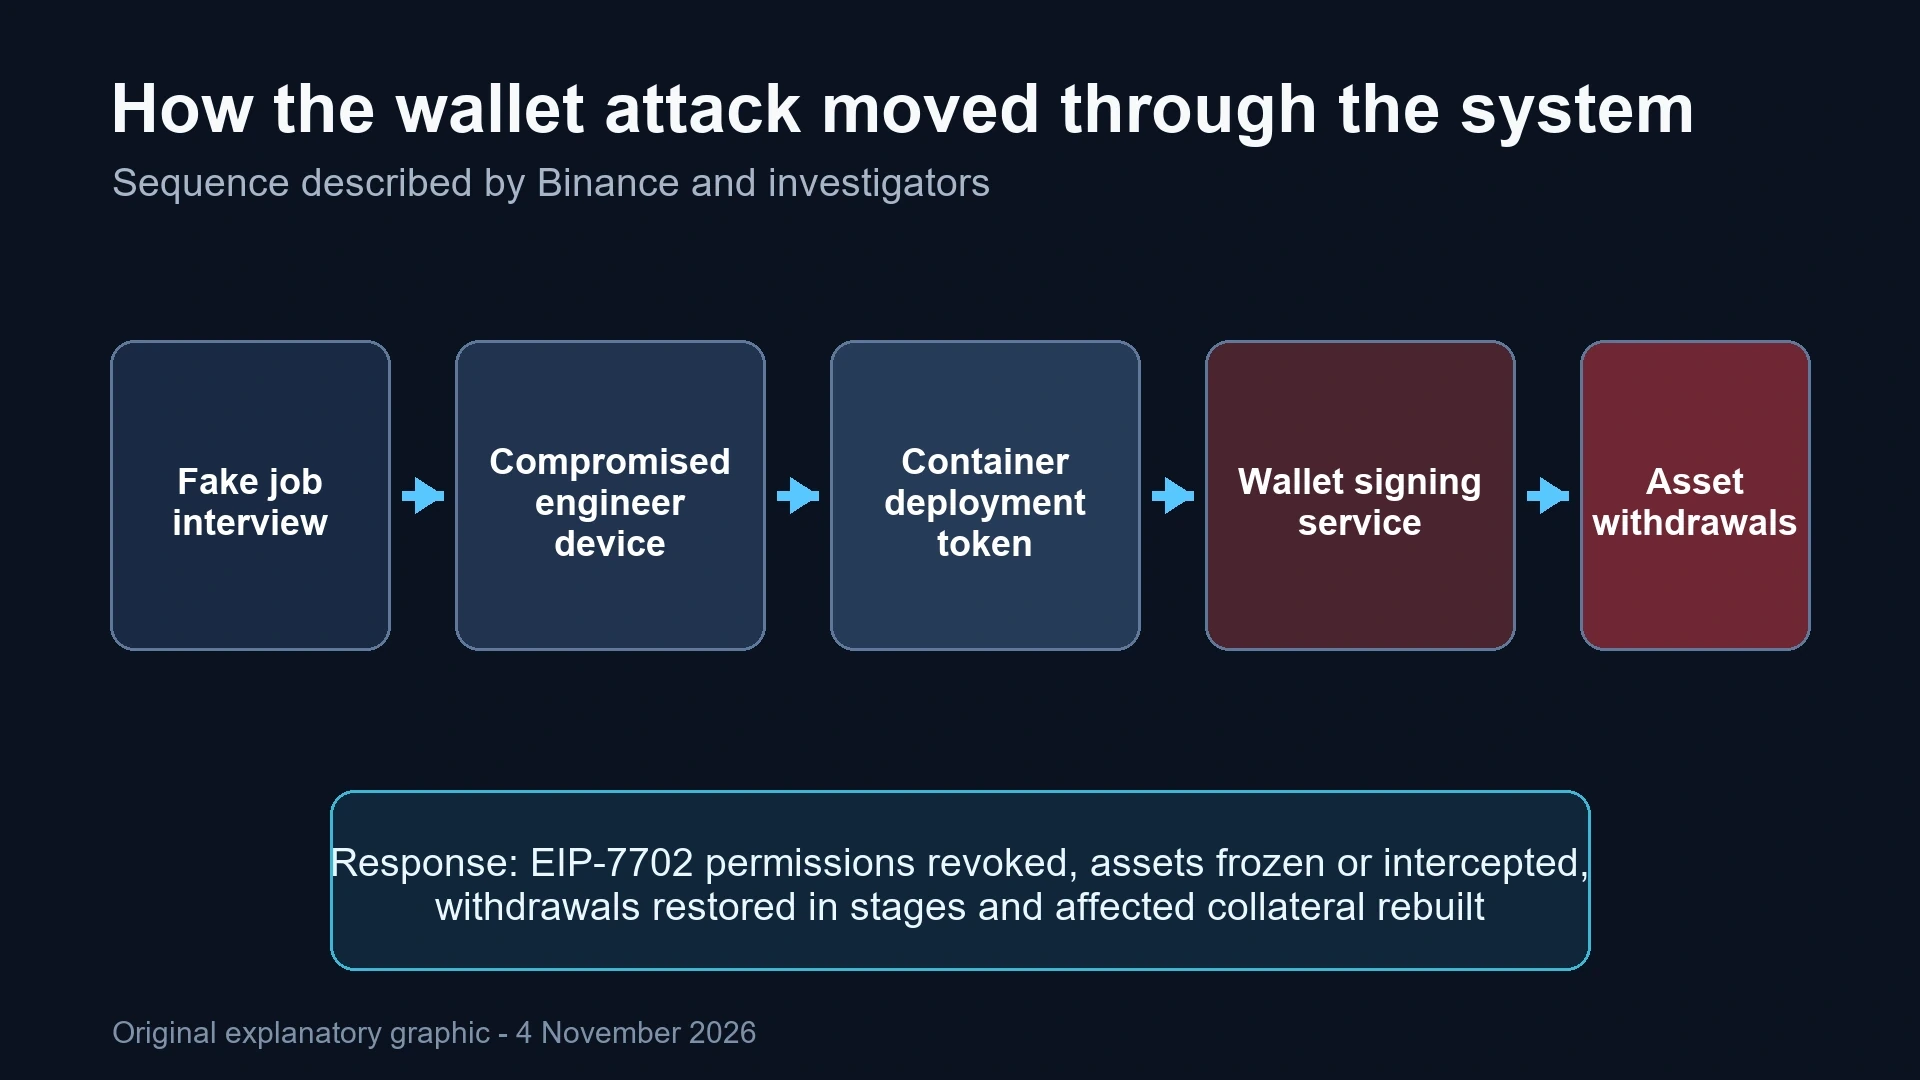
Selon Binance, un employé a été approché via une plateforme d'emploi légitime et invité à télécharger un exercice de codage lors d'une seconde fausse interview. Le dépôt contenait un logiciel malveillant qui remplaçait un composant de développement et ouvrait un accès à distance.
Les attaquants ont ensuite obtenu un jeton de déploiement de conteneur et l'ont utilisé pour accéder aux opérations de signature de portefeuille. La séquence montre comment un seul appareil compromis peut devenir un pont vers un service privilégié lorsque l'accès interne n'est pas suffisamment cloisonné.
EIP-7702 les autorisations ont nécessité une action distincte
Les transferts Ethereum ont utilisé EIP-7702 via 50 autorisations. Ces autorisations blockchain pouvaient rester actives indépendamment du système de retrait ordinaire ; suspendre les retraits des clients ne suffisait donc pas à arrêter toutes les transactions en attente.
Binance indique que les autorisations ont été révoquées le 30 octobre à 00:10 UTC. Les retraits ont commencé à revenir par étapes le 1 novembre, tandis que la plateforme reconstruisait les systèmes affectés, remplaçait les appareils et retirait les identifiants concernés.
Les enquêteurs ont relié l'attaque à TraderTraitor
Le 31 octobre, le FBI a officiellement attribué l'attaque au groupe nord-coréen connu sous le nom de TraderTraitor. Binance a déclaré qu'elle couvrirait la perte sur ses propres fonds et a indiqué qu'environ 95 pour cent du collatéral affecté avait été restauré au 2 novembre, les dix principaux jetons étant entièrement adossés.
Les chiffres nécessitent des libellés précis. Binance estime que $2.85 milliards ont été gelés ou interceptés. La société indépendante d'analyse blockchain Bitquery a évalué le montant gelé à près de $2.7 milliards, tandis qu'environ $3 milliards étaient encore contrôlés par les attaquants le 3 novembre.
L'incident met en lumière un problème de contrôle d'accès
La faiblesse décrite dans le rapport n'est pas une blockchain défaillante. C'est le chemin entre l'appareil d'un employé, un processus de déploiement, puis un service de signature. Une séparation des tâches plus stricte et des alertes en cas d'activité inhabituelle des conteneurs sont donc aussi importantes que la protection des clés de portefeuille.
Les utilisateurs doivent se fier aux pages de statut officielles et ignorer les messages qui invoquent la faille pour demander des identifiants ou des transferts de portefeuille. Une explication technique de l'attaque ne rend pas sûres les offres de récupération non sollicitées.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil en investissement.
 admin_wcContributeur · World-CryptPlus de