






Поддельное собеседование создало путь в систему
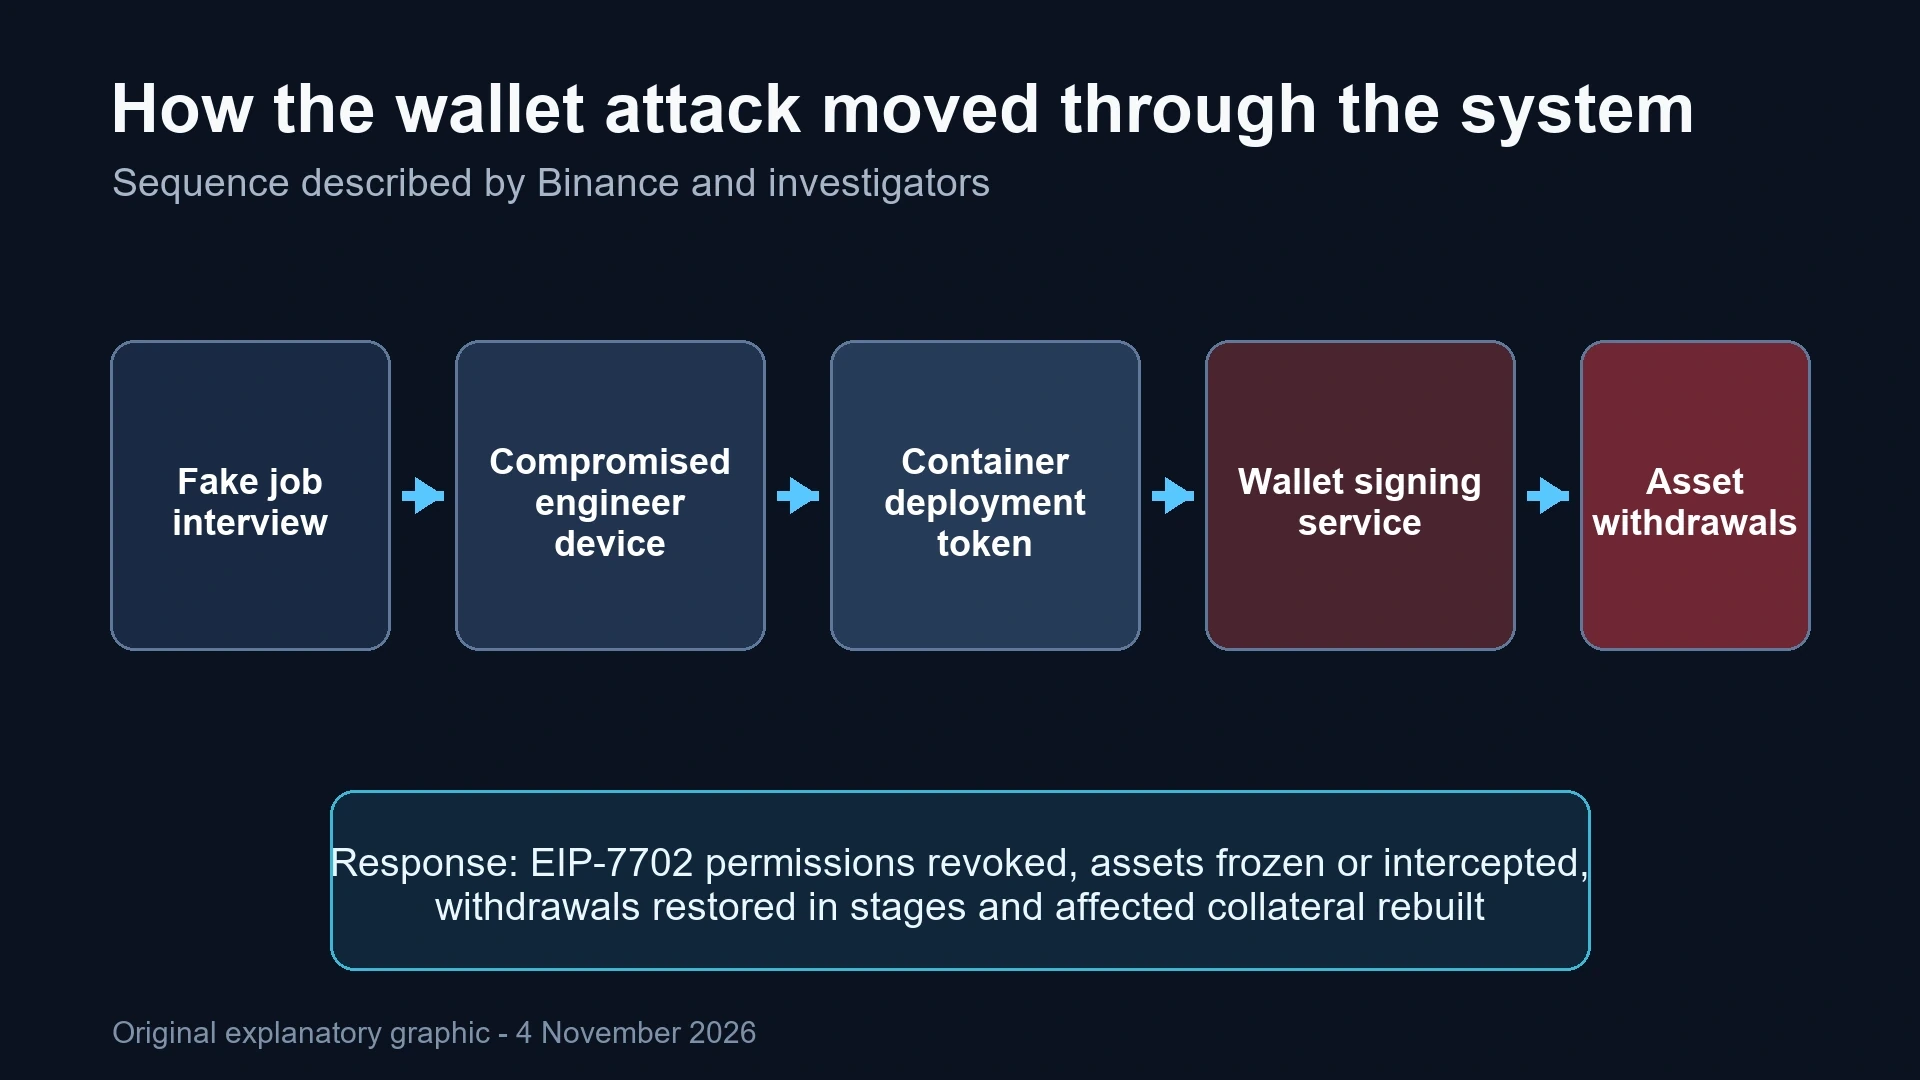
Согласно Binance, сотрудника нашли через легитимную платформу для поиска работы и попросили скачать тестовое задание во время второго поддельного собеседования. В репозитории содержалось вредоносное ПО, которое заменило компонент для разработки и открыло удалённый доступ.
Позже злоумышленники получили токен развёртывания контейнера и использовали его для доступа к операциям подписи кошельков. Эта последовательность показывает, как одно скомпрометированное устройство может стать мостом к привилегированному сервису, если внутренний доступ недостаточно разделён.
EIP-7702 разрешения требовали отдельных действий
Переводы Ethereum использовали EIP-7702 через 50 авторизаций. Эти блокчейн-разрешения могли оставаться активными независимо от обычной системы вывода средств, поэтому приостановка вывода для клиентов сама по себе не остановила все ожидающие транзакции.
Binance сообщает, что разрешения были отозваны 30 октября в 00:10 UTC. Вывод средств начал возвращаться поэтапно 1 ноября, пока биржа восстанавливала затронутые системы, заменяла устройства и отзывала связанные учётные данные.
Следователи связали атаку с TraderTraitor
31 октября ФБР официально приписало атаку северокорейской группе, известной как TraderTraitor. Binance заявила, что покроет убыток из собственных средств, и сообщила, что к 2 ноября было восстановлено примерно 95 процента затронутого обеспечения, при этом десять основных токенов обеспечены полностью.
Цифры требуют точных формулировок. Binance оценивает, что $2.85 млрд было заморожено или перехвачено. Независимая блокчейн-компания Bitquery оценила замороженную сумму почти в $2.7 млрд, тогда как около $3 млрд по состоянию на 3 ноября всё ещё контролировали злоумышленники.
Инцидент обнажает проблему контроля доступа
Слабость, описанная в отчёте, — это не сломанный блокчейн. Это путь от устройства сотрудника к процессу развёртывания, а затем к сервису подписи. Поэтому более строгое разделение обязанностей и оповещения о необычной активности контейнеров так же важны, как и защита ключей кошельков.
Пользователям следует опираться на официальные страницы статуса и игнорировать сообщения, в которых взлом используется как повод запросить учётные данные или переводы с кошелька. Техническое объяснение атаки не делает неожиданные предложения о «восстановлении» безопасными.
Эта статья носит информационный характер и не является инвестиционной рекомендацией.
 admin_wcАвтор · World-CryptЕщё от