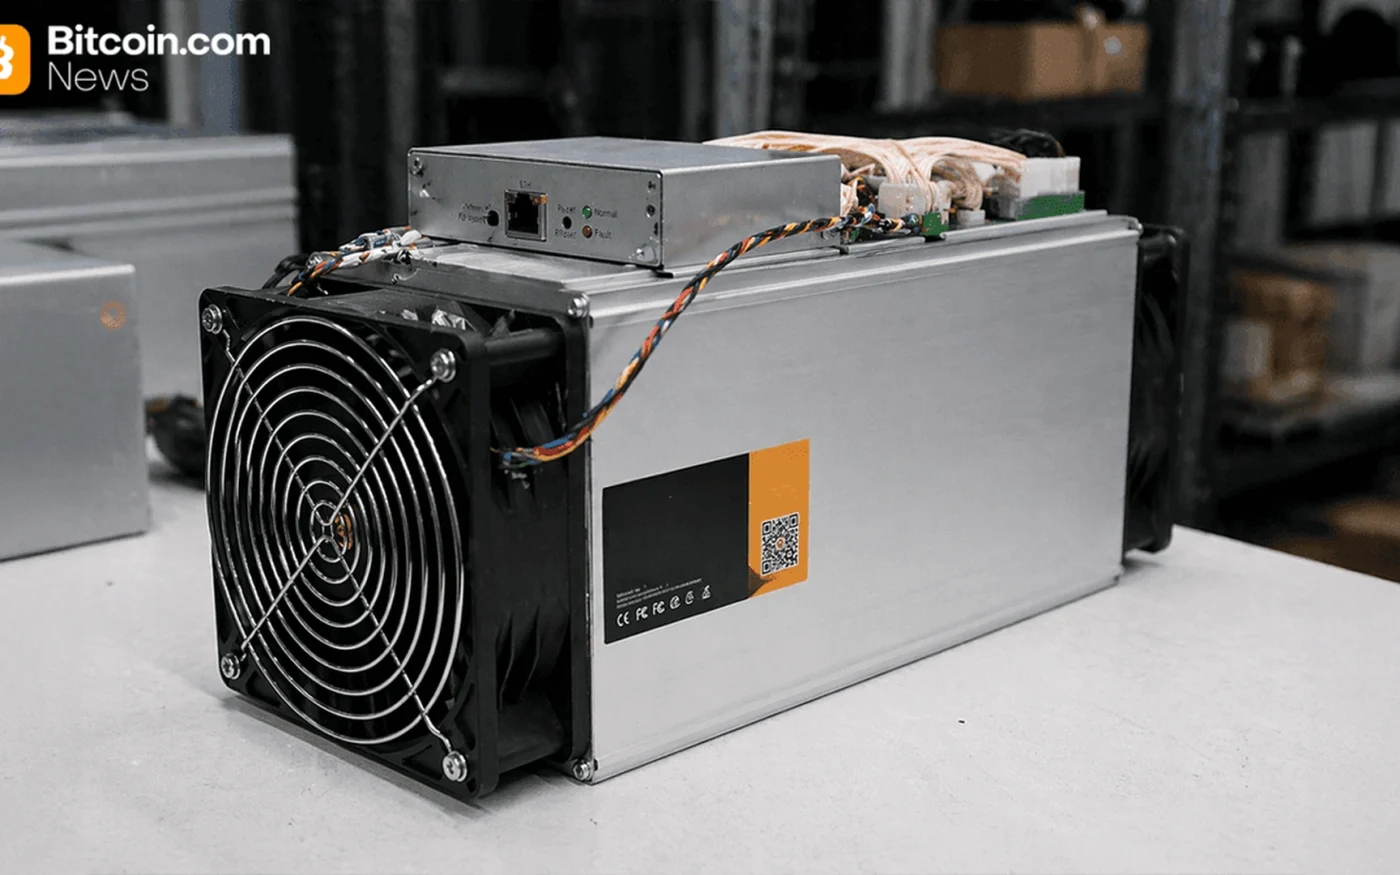
L'incident n'a pas consisté à voler directement des pièces dans les portefeuilles des clients. Ce sont des paramètres compromis qui ont orienté les machines de minage vers un pool non autorisé, permettant à l'attaquant de percevoir des récompenses tandis que les opérateurs touchés continuaient de payer l'électricité et le matériel.
Luxor a divulgué l'incident au cours du week-end et a fourni de plus amples détails le 16 novembre. L'entreprise a indiqué que ses ingénieurs avaient corrigé la vulnérabilité en deux heures, qu'aucune donnée client n'avait été volée ni exposée et que les clients touchés seraient intégralement indemnisés.
La redirection de la puissance de hachage a permis à l'attaquant de percevoir les récompenses de minage
Les revenus de minage dépendent du pool qui reçoit le travail effectué par les machines. Un logiciel qui gère de nombreuses machines peut modifier cette destination pour tout un groupe d'appareils. L'équipement peut sembler fonctionner normalement alors que ses récompenses sont créditées sur un autre compte.
Luxor a estimé qu'environ 13 exahashes par seconde ont été affectés, soit environ $20,000 de revenus de minage par heure à l'époque. Une adresse bitcoin liée à la redirection a reçu environ $15,700 de récompenses, selon des informations fondées sur les données des pools et de la blockchain.
L'affirmation de Luxor sur l'utilisation de l'IA n'a pas été vérifiée de manière indépendante
Le directeur général Nick Hansen a qualifié cette compromission d'attaque sophistiquée assistée par IA, mais l'entreprise n'a pas expliqué publiquement comment l'intelligence artificielle a été utilisée ni comment l'accès initial a été obtenu. Cette affirmation doit donc être considérée comme l'évaluation de Luxor, et non comme une conclusion technique vérifiée de manière indépendante.
Cette distinction est importante, car l'IA peut jouer des rôles très différents, notamment la recherche automatisée de failles, la création de messages d'hameçonnage ou l'assistance au codage. Sans rapport technique détaillé, les clients ne peuvent pas encore déterminer quelle protection a échoué ni si la même méthode menace d'autres plateformes de minage.
L'indemnisation couvre les pertes, mais la cause de l'attaque demande encore une explication
Luxor indique que la plateforme nommée Commander fonctionne normalement et que les utilisateurs n'ont aucune mesure à prendre. Le remboursement couvre les revenus directement perdus, mais les opérateurs de minage voudront encore obtenir des éclaircissements sur les journaux d'accès, les changements de mot de passe et de clés, ainsi que sur les alertes capables de détecter en amont un changement de pool de minage.
Cet événement rappelle que le risque de minage dépasse le matériel et le prix de l'énergie. Les outils de gestion centralisés améliorent l'efficacité, mais un seul système compromis peut affecter de nombreuses machines. Les opérateurs ont besoin d'alertes en cas de changement de pool et de contrôles indépendants comparant la destination attendue de la puissance de calcul aux paiements réellement reçus.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil en investissement.
 admin_wcContributeur · World-CryptPlus de