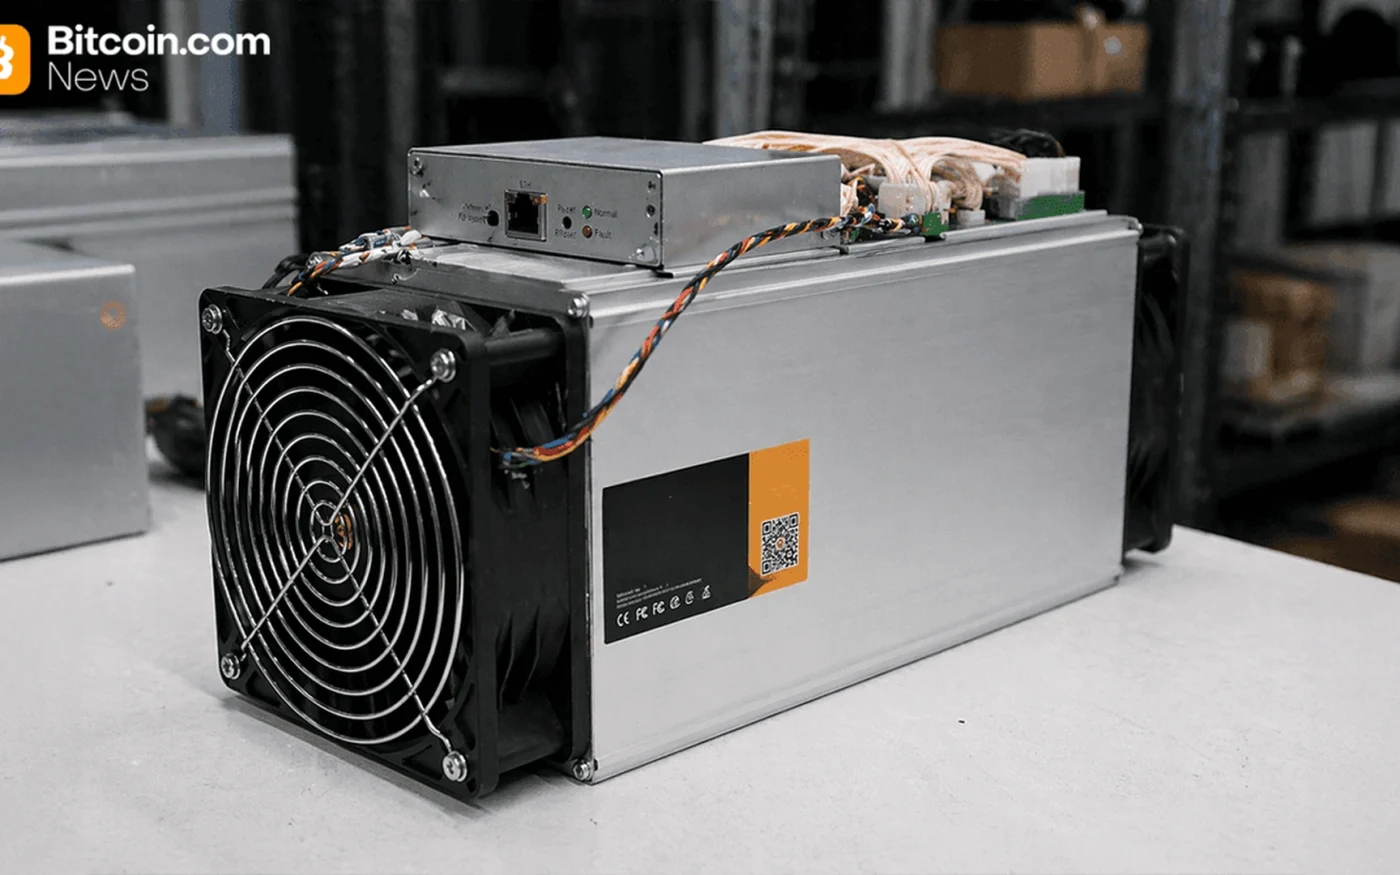
Incidenten innebar inte att mynt stals direkt från kundernas plånböcker. I stället pekade komprometterade inställningar gruvmaskinerna mot en obehörig pool, vilket gjorde det möjligt för angriparen att ta emot belöningar medan drabbade operatörer fortsatte att betala för el och utrustning.
Luxor offentliggjorde incidenten under helgen och lämnade ytterligare detaljer den 16 november. Företaget uppgav att ingenjörerna patchade sårbarheten inom två timmar, att inga kunddata stals eller exponerades och att drabbade kunder kommer att kompenseras fullt ut.
Omdirigering av hashrate gjorde det möjligt för angriparen att samla in gruvbelöningar
Gruvintäkter beror på vilken pool som tar emot det arbete maskinerna utför. Programvara som hanterar många maskiner kan ändra den destinationen för en hel grupp enheter. Utrustningen kan se ut att fungera normalt medan belöningarna krediteras ett annat konto.
Luxor uppskattade att ungefär 13 exahash per sekund påverkades, vilket motsvarade cirka $20,000 i gruvintäkter per timme vid tidpunkten. En bitcoin-adress kopplad till omdirigeringen tog emot omkring $15,700 i belöningar, enligt rapporter baserade på pool- och blockkedjedata.
Luxors påstående om användningen av AI har inte verifierats oberoende
Vd Nick Hansen beskrev intrånget som en sofistikerad AI-stödd attack, men företaget har inte offentligt förklarat hur artificiell intelligens användes eller hur den initiala åtkomsten erhölls. Påståendet bör därför betraktas som Luxors bedömning, inte som en oberoende verifierad teknisk slutsats.
Den distinktionen är viktig eftersom AI kan ha mycket olika roller, bland annat automatiserade sökningar efter svagheter, skapande av nätfiskemeddelanden eller hjälp med kod. Utan en detaljerad teknisk rapport kan kunderna ännu inte bedöma vilket skydd som brustit eller om samma metod hotar andra gruvplattformar.
Ersättningen täcker förlusterna men orsaken till attacken kräver fortfarande en förklaring
Luxor uppger att plattformen Commander fungerar normalt och att användarna inte behöver vidta några åtgärder. Ersättningen täcker direkta intäktsförluster, men gruvoperatörer kommer ändå att vilja ha klarhet kring åtkomstloggar, byte av lösenord och nycklar samt larm som kan upptäcka ett byte av gruvpool i ett tidigare skede.
Händelsen är en påminnelse om att gruvrisk sträcker sig bortom hårdvara och energipriser. Centraliserade hanteringsverktyg förbättrar effektiviteten, men ett komprometterat system kan påverka många maskiner. Operatörer behöver larm vid poolbyten och oberoende kontroller som jämför den förväntade destinationen för beräkningskraften med faktiska utbetalningar.
Den här artikeln är endast för information och utgör inte investeringsrådgivning.
 admin_wcMedarbetare · World-CryptMer från