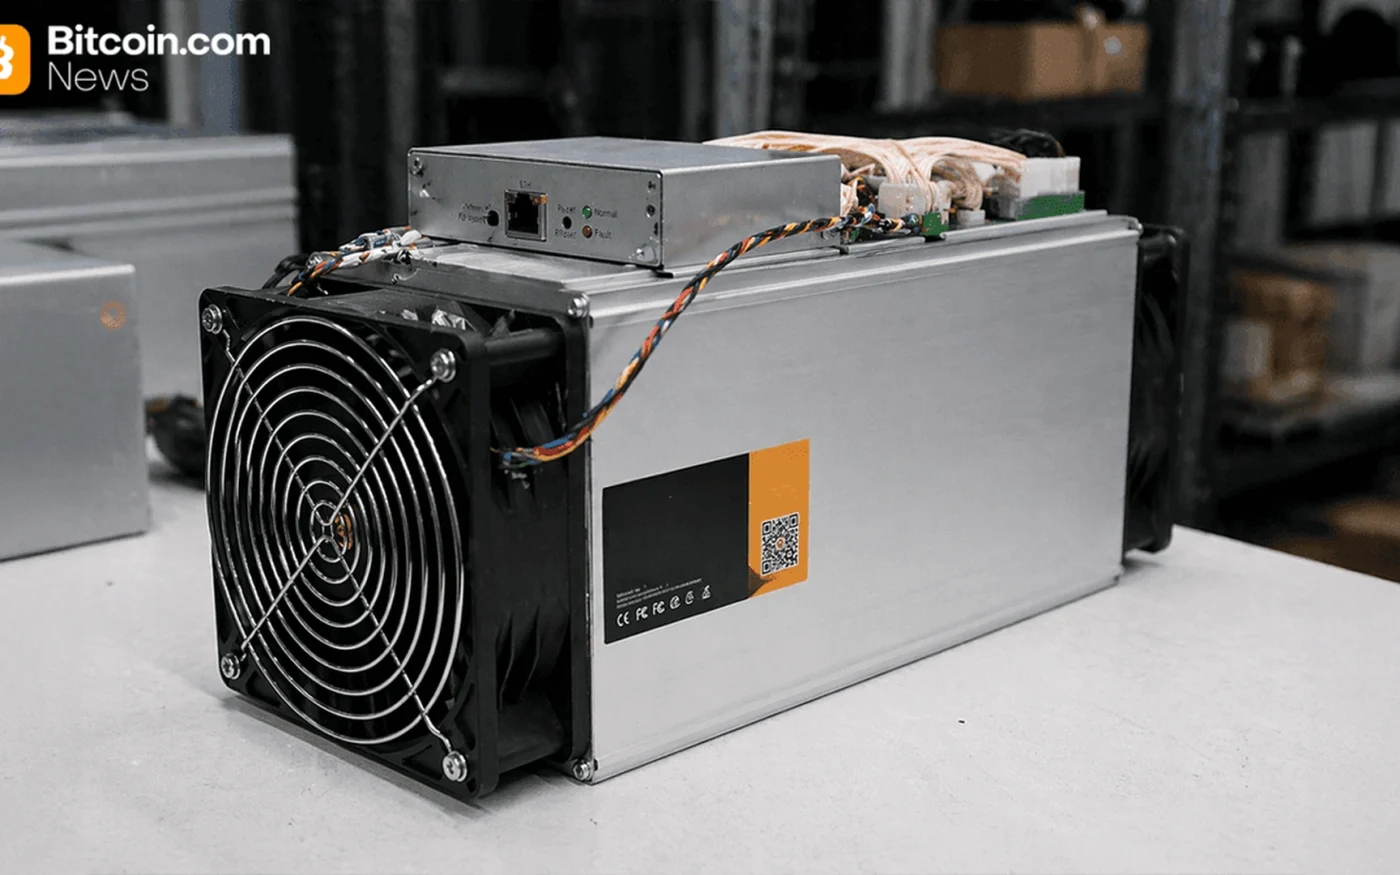
Bij het incident werden geen munten rechtstreeks uit klantwallets gestolen. In plaats daarvan wezen gecompromitteerde instellingen miningmachines naar een ongeoorloofde pool, waardoor de aanvaller beloningen kon ontvangen terwijl getroffen exploitanten bleven betalen voor elektriciteit en apparatuur.
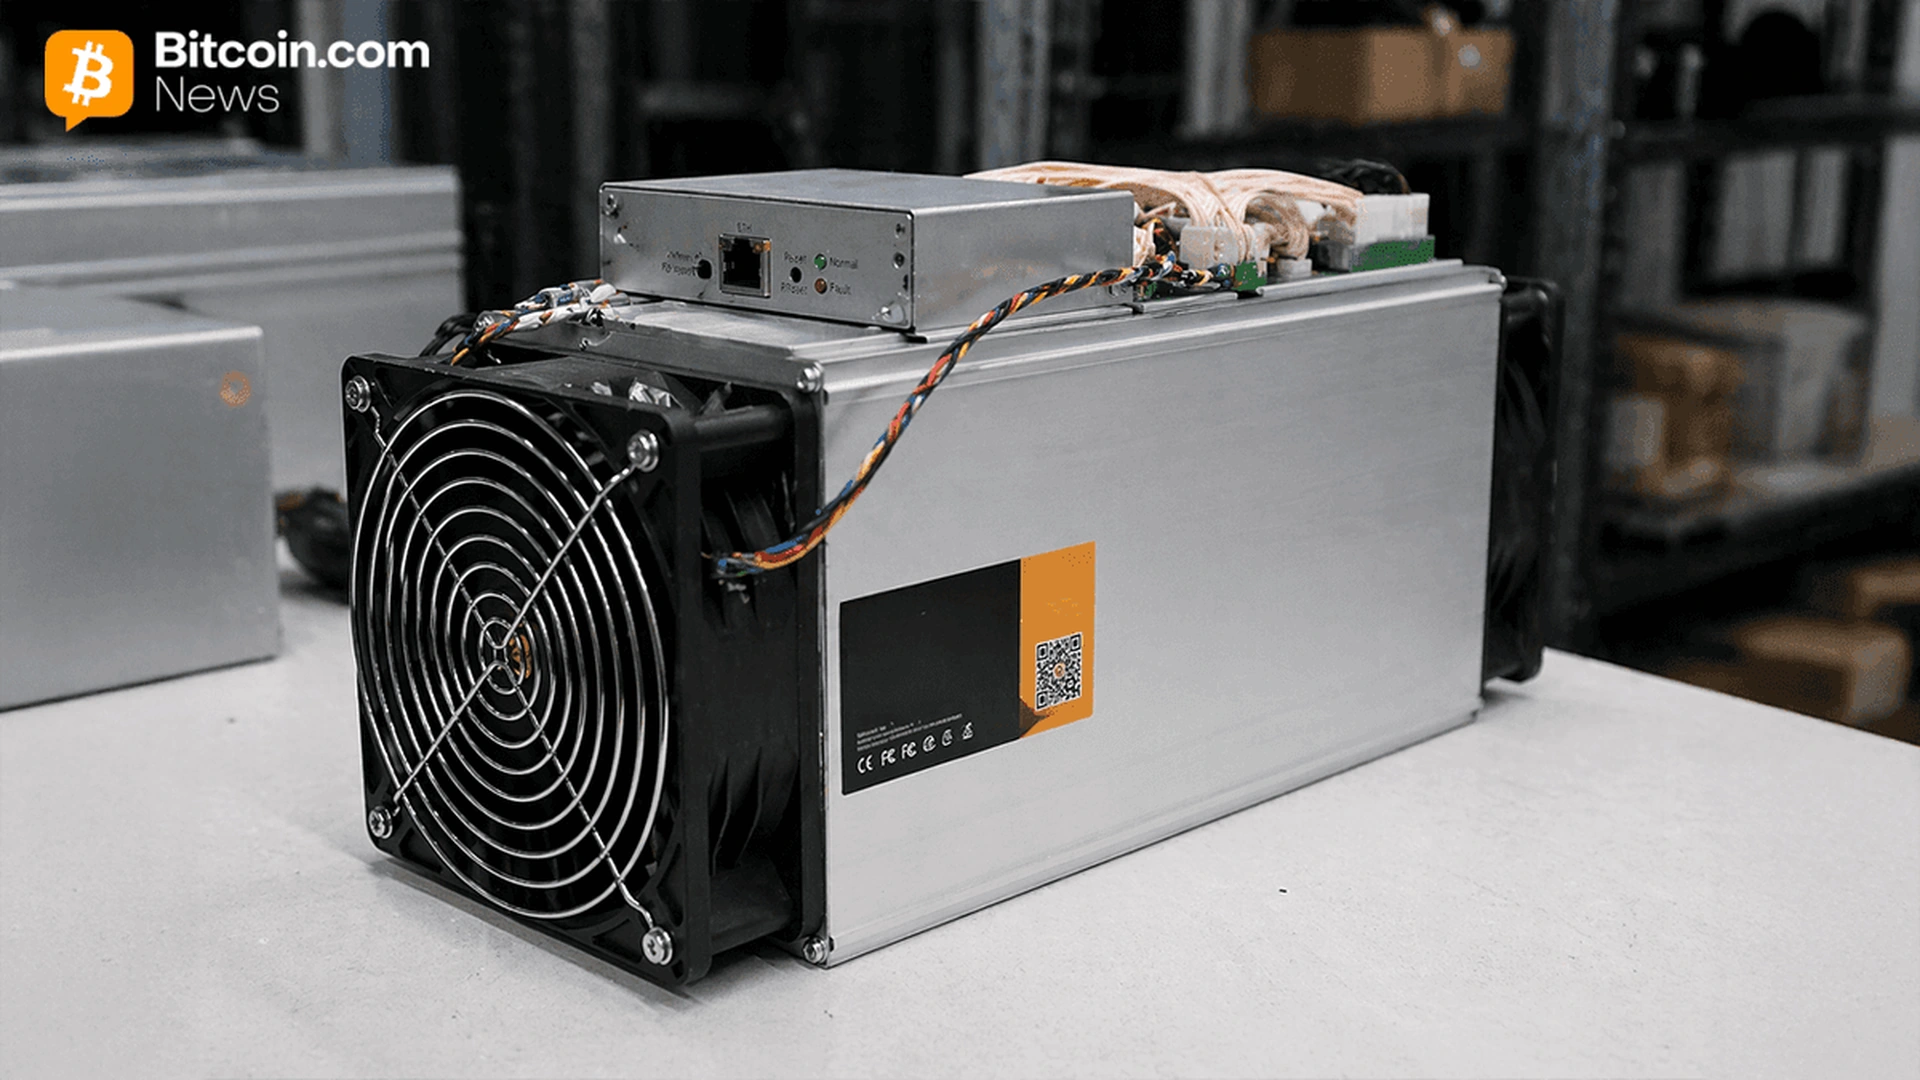
Luxor maakte het incident in het weekend bekend en gaf op 16 november verdere details. Het bedrijf zei dat zijn engineers de kwetsbaarheid binnen twee uur hebben gepatcht, dat er geen klantgegevens zijn gestolen of blootgelegd, en dat getroffen klanten volledig worden vergoed.
Door hashrate om te leiden kon de aanvaller miningbeloningen innen
Mininginkomsten hangen af van de pool die het werk ontvangt dat de machines verrichten. Software die veel machines beheert, kan die bestemming voor een hele groep apparaten wijzigen. De apparatuur kan normaal lijken te werken terwijl de beloningen aan een ander account worden bijgeschreven.
Luxor schatte dat ongeveer 13 exahash per seconde getroffen was, wat destijds neerkwam op circa $20,000 aan mininginkomsten per uur. Een bitcoinadres dat aan de omleiding was gekoppeld, ontving ongeveer $15,700 aan beloningen, volgens berichten op basis van pool- en blockchaingegevens.
Luxors bewering over het gebruik van AI is niet onafhankelijk geverifieerd
Chief executive Nick Hansen omschreef het compromis als een geavanceerde, door AI ondersteunde aanval, maar het bedrijf heeft niet publiekelijk uitgelegd hoe kunstmatige intelligentie werd gebruikt of hoe de eerste toegang werd verkregen. De bewering moet daarom worden beschouwd als de beoordeling van Luxor, niet als een onafhankelijk geverifieerde technische conclusie.
Dat onderscheid is belangrijk, omdat AI heel verschillende rollen kan hebben, waaronder geautomatiseerd zoeken naar zwakke plekken, het opstellen van phishingberichten of hulp bij code. Zonder een gedetailleerd technisch rapport kunnen klanten nog niet beoordelen welke beveiliging heeft gefaald of of dezelfde methode ook andere miningplatforms bedreigt.
Vergoeding dekt de verliezen, maar de oorzaak van de aanval vereist nog een verklaring
Luxor zegt dat het platform Commander normaal functioneert en dat gebruikers niets hoeven te doen. De vergoeding dekt de directe gederfde inkomsten, maar miningexploitanten willen nog steeds duidelijkheid over toegangslogboeken, wijzigingen van wachtwoorden en sleutels, en meldingen die een wijziging van miningpool eerder kunnen detecteren.
Het incident herinnert eraan dat miningrisico verder reikt dan hardware en energieprijzen. Gecentraliseerde beheertools verhogen de efficiëntie, maar één gecompromitteerd systeem kan veel machines treffen. Exploitanten hebben meldingen nodig bij wijzigingen van pool en onafhankelijke controles die de verwachte bestemming van rekenkracht vergelijken met de werkelijke uitbetalingen.
Dit artikel is alleen voor informatieve doeleinden en is geen beleggingsadvies.
 admin_wcBijdrager · World-CryptMeer van