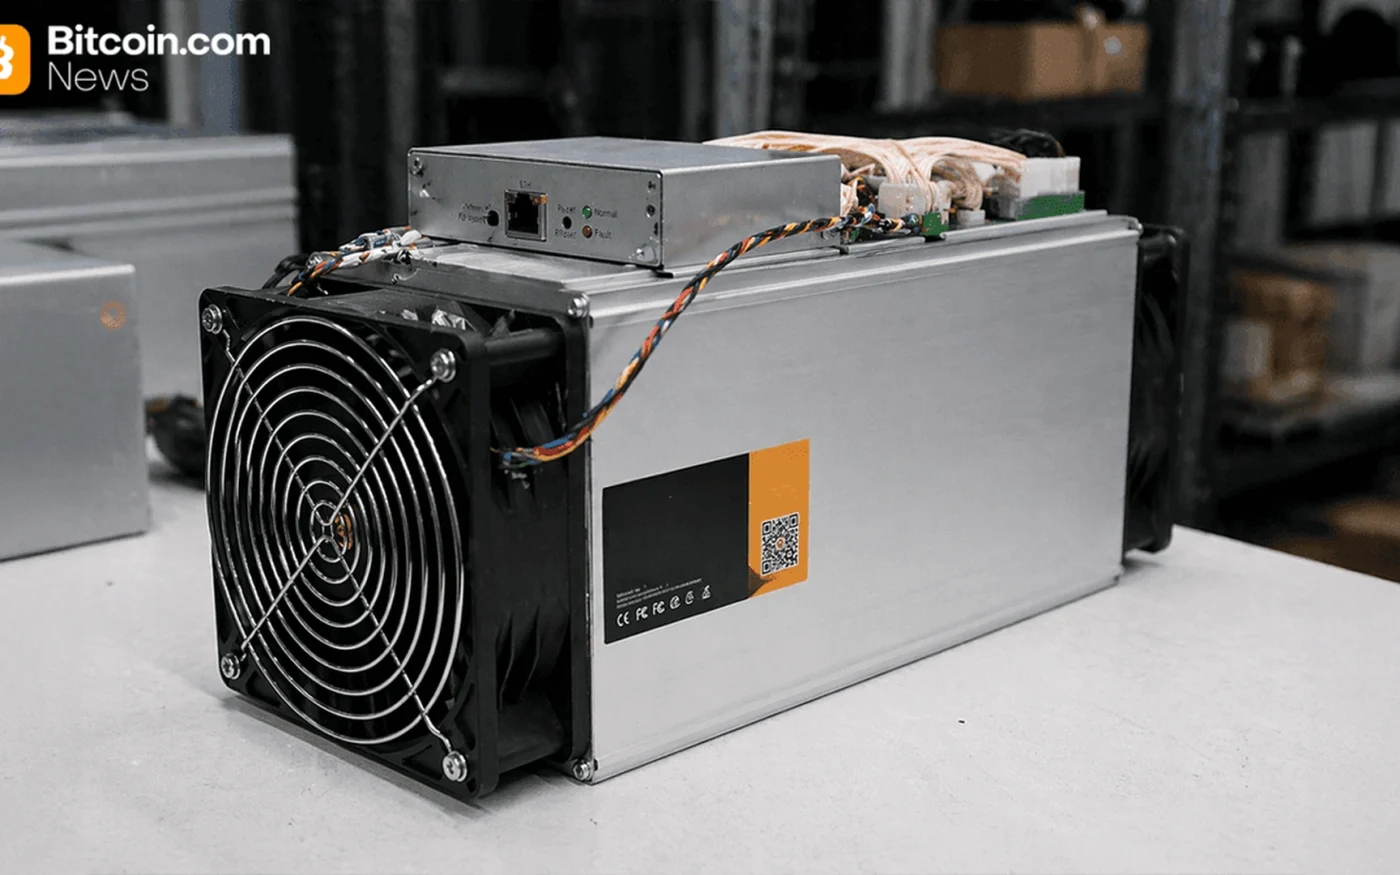
Hændelsen stjal ikke mønter direkte fra kundernes wallets. I stedet pegede kompromitterede indstillinger miningmaskinerne mod en uautoriseret pool, så angriberen kunne modtage belønninger, mens de berørte operatører fortsatte med at betale for strøm og udstyr.
Luxor offentliggjorde hændelsen i weekenden og gav yderligere detaljer den 16 november. Virksomheden oplyste, at dens ingeniører patchede sårbarheden inden for to timer, at ingen kundedata blev stjålet eller eksponeret, og at berørte kunder vil blive kompenseret fuldt ud.
Omdirigering af hashrate gjorde det muligt for angriberen at indsamle miningbelønninger
Miningindtægter afhænger af den pool, der modtager det arbejde, maskinerne udfører. Software, der administrerer mange maskiner, kan ændre den destination for en hel gruppe enheder. Udstyret kan se ud til at køre normalt, mens belønningerne krediteres en anden konto.
Luxor anslår, at cirka 13 exahashes per sekund var berørt, hvilket på det tidspunkt svarede til omkring $20,000 i miningindtægter i timen. En bitcoin-adresse knyttet til omdirigeringen modtog omkring $15,700 i belønninger, ifølge rapporter baseret på pool- og blockchain-data.
Luxors påstand om brugen af AI er ikke blevet uafhængigt verificeret
Adm. direktør Nick Hansen beskrev kompromitteringen som et sofistikeret AI-understøttet angreb, men virksomheden har ikke offentligt forklaret, hvordan kunstig intelligens blev brugt, eller hvordan den første adgang blev opnået. Påstanden bør derfor betragtes som Luxors vurdering, ikke som en uafhængigt verificeret teknisk konklusion.
Den sondring er vigtig, fordi AI kan have meget forskellige roller, herunder automatiserede søgninger efter svagheder, oprettelse af phishingbeskeder eller hjælp til kode. Uden en detaljeret teknisk rapport kan kunderne endnu ikke vurdere, hvilken beskyttelse der svigtede, eller om den samme metode truer andre miningplatforme.
Kompensation dækker tab, men årsagen til angrebet kræver stadig en forklaring
Luxor siger, at platformen Commander fungerer normalt, og at brugerne ikke behøver at foretage sig noget. Godtgørelsen dækker direkte tabte indtægter, men miningoperatører vil stadig gerne have klarhed over adgangslogfiler, ændringer af adgangskoder og nøgler samt alarmer, der tidligere kan opdage et skift af miningpool.
Hændelsen er en påmindelse om, at miningrisiko rækker ud over hardware og energipriser. Centraliserede administrationsværktøjer forbedrer effektiviteten, men et kompromitteret system kan påvirke mange maskiner. Operatører har brug for alarmer ved poolændringer og uafhængige kontroller, der sammenligner den forventede destination for regnekraften med de faktiske udbetalinger.
Denne artikel er kun til information og er ikke investeringsrådgivning.
 admin_wcBidragyder · World-CryptMere fra