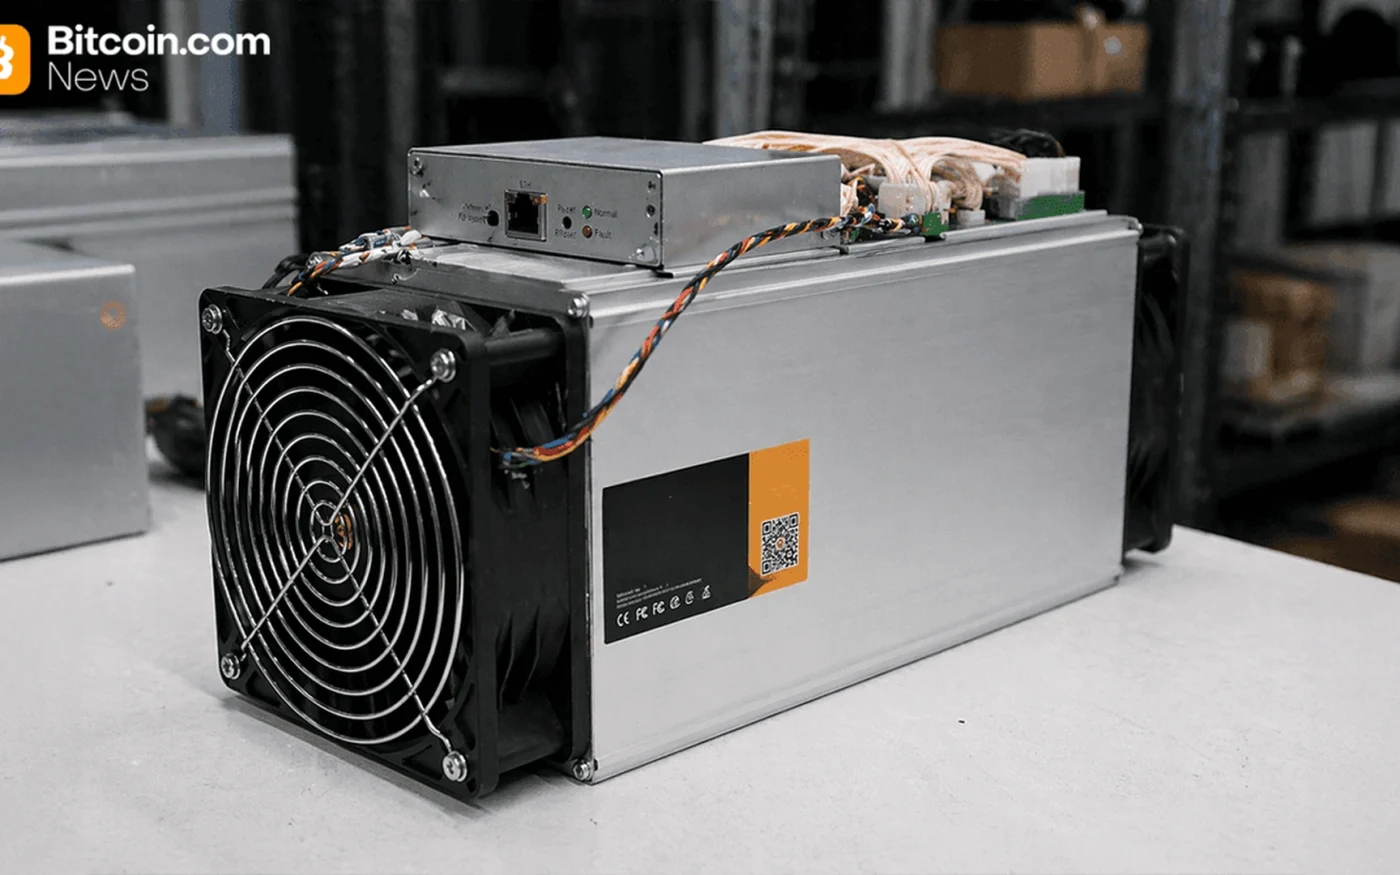
이번 사건은 고객 지갑에서 코인을 직접 탈취한 것이 아닙니다. 대신 침해된 설정이 채굴 장비를 승인되지 않은 풀로 향하게 하여, 공격자가 보상을 받는 동안 영향을 받은 운영자는 계속해서 전기료와 장비 비용을 지불했습니다.
Luxor는 주말에 이번 사건을 공개하고 16월에 추가 세부 사항을 제공했습니다. 회사는 엔지니어들이 2시간 이내에 취약점을 패치했으며, 고객 데이터는 탈취되거나 노출되지 않았고, 영향을 받은 고객에게는 전액 보상할 것이라고 밝혔습니다.
해시레이트를 다른 곳으로 돌려 공격자가 채굴 보상을 받을 수 있었습니다
채굴 수익은 장비가 수행한 작업을 받는 풀에 따라 달라집니다. 다수의 장비를 관리하는 소프트웨어는 장비 그룹 전체에서 그 수령처를 바꿀 수 있습니다. 장비는 정상적으로 작동하는 것처럼 보이지만 보상은 다른 계정으로 적립될 수 있습니다.
Luxor는 약 13 EH/s가 영향을 받은 것으로 추산했으며, 이는 당시 시간당 약 $20,000의 채굴 수익에 해당합니다. 풀 및 블록체인 데이터를 기반으로 한 보도에 따르면, 리디렉션과 연관된 비트코인 주소는 약 $15,700의 보상을 받았습니다.
AI 사용에 대한 Luxor의 주장은 독립적으로 검증되지 않았습니다
닉 한센 최고경영자는 이번 침해를 정교한 AI 기반 공격이라고 설명했지만, 회사는 인공지능이 어떻게 사용되었는지 또는 최초 접근이 어떻게 이루어졌는지를 공개적으로 설명하지 않았습니다. 따라서 이 주장은 독립적으로 검증된 기술적 결론이 아니라 Luxor의 평가로 받아들여야 합니다.
이 구분이 중요한 이유는 AI가 취약점 자동 탐색, 피싱 메시지 생성, 코드 지원 등 매우 다양한 역할을 할 수 있기 때문입니다. 상세한 기술 보고서가 없으면 고객은 어떤 보호 조치가 실패했는지, 또는 동일한 수법이 다른 채굴 플랫폼을 위협하는지 아직 평가할 수 없습니다.
보상은 손실을 보전하지만 공격 원인은 여전히 설명이 필요합니다
Luxor는 Commander라는 플랫폼이 정상적으로 운영되고 있으며 사용자가 별도로 조치할 필요가 없다고 밝혔습니다. 보상은 직접적인 수익 손실을 보전하지만, 채굴 운영자들은 여전히 접근 기록, 비밀번호 및 키 변경, 그리고 채굴 풀 변경을 더 일찍 감지할 수 있는 경보에 대한 명확한 설명을 원할 것입니다.
이번 사건은 채굴 위험이 하드웨어와 에너지 가격을 넘어선다는 점을 상기시킵니다. 중앙화된 관리 도구는 효율성을 높이지만, 하나의 침해된 시스템이 다수의 장비에 영향을 줄 수 있습니다. 운영자는 풀 변경에 대한 경보와 컴퓨팅 파워의 예상 수령처를 실제 지급액과 비교하는 독립적인 점검을 갖춰야 합니다.
이 기사는 정보 제공 목적이며 투자 조언이 아닙니다.
 admin_wc기고자 · World-Crypt더 보기