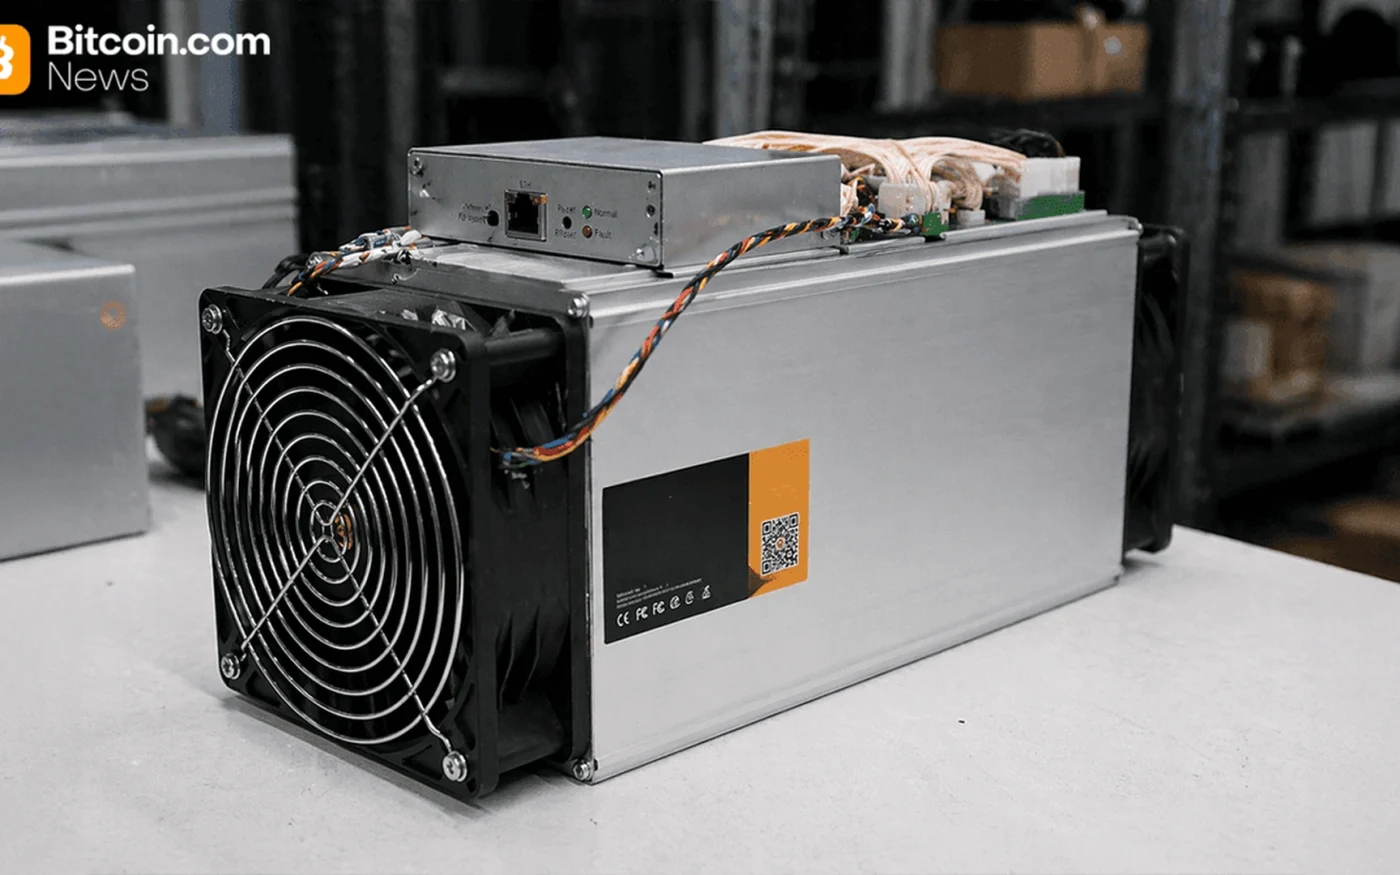
Der Vorfall entwendete keine Coins direkt aus Kundenwallets. Stattdessen lenkten kompromittierte Einstellungen Mining-Maschinen auf einen nicht autorisierten Pool, sodass der Angreifer Belohnungen erhielt, während die betroffenen Betreiber weiterhin für Strom und Ausrüstung zahlten.
Luxor gab den Vorfall am Wochenende bekannt und lieferte am 16 November weitere Details. Das Unternehmen teilte mit, dass seine Ingenieure die Schwachstelle innerhalb von zwei Stunden gepatcht hätten, keine Kundendaten gestohlen oder offengelegt worden seien und betroffene Kunden vollständig entschädigt würden.
Die Umleitung der Hashrate ermöglichte es dem Angreifer, Mining-Belohnungen zu kassieren
Das Mining-Einkommen hängt vom Pool ab, der die von den Maschinen erbrachte Arbeit erhält. Software, die viele Maschinen verwaltet, kann dieses Ziel für eine ganze Gerätegruppe ändern. Die Geräte können normal zu laufen scheinen, während ihre Belohnungen einem anderen Konto gutgeschrieben werden.
Luxor schätzte, dass rund 13 Exahashes pro Sekunde betroffen waren, was zum damaligen Zeitpunkt etwa $20,000 an Mining-Einnahmen pro Stunde entsprach. Eine mit der Umleitung verknüpfte Bitcoin-Adresse erhielt Berichten zufolge, die auf Pool- und Blockchain-Daten basieren, etwa $15,700 an Belohnungen.
Luxors Behauptung zur Nutzung von KI wurde nicht unabhängig überprüft
Chief Executive Nick Hansen bezeichnete die Kompromittierung als einen ausgeklügelten, KI-gestützten Angriff, doch das Unternehmen hat nicht öffentlich erklärt, wie künstliche Intelligenz eingesetzt wurde oder wie der anfängliche Zugriff erfolgte. Die Behauptung sollte daher als Einschätzung von Luxor gelten und nicht als unabhängig überprüfte technische Schlussfolgerung.
Diese Unterscheidung ist wichtig, weil KI sehr unterschiedliche Rollen einnehmen kann, darunter automatisierte Suchen nach Schwachstellen, das Erstellen von Phishing-Nachrichten oder Unterstützung bei Code. Ohne einen detaillierten technischen Bericht können Kunden noch nicht beurteilen, welcher Schutz versagt hat oder ob dieselbe Methode andere Mining-Plattformen bedroht.
Die Entschädigung deckt Verluste ab, doch die Ursache des Angriffs bedarf noch einer Erklärung
Luxor teilt mit, dass die Plattform namens Commander normal läuft und Nutzer keine Maßnahmen ergreifen müssen. Die Erstattung deckt direkte Einnahmeverluste ab, doch Mining-Betreiber werden dennoch Klarheit über Zugriffsprotokolle, Passwort- und Schlüsseländerungen sowie Warnmeldungen wünschen, die einen Wechsel des Mining-Pools früher erkennen können.
Der Vorfall erinnert daran, dass das Mining-Risiko über Hardware und Energiepreise hinausgeht. Zentralisierte Verwaltungstools verbessern die Effizienz, doch ein kompromittiertes System kann viele Maschinen betreffen. Betreiber benötigen Warnmeldungen bei Pool-Änderungen und unabhängige Prüfungen, die das erwartete Ziel der Rechenleistung mit den tatsächlichen Auszahlungen vergleichen.
Dieser Artikel dient nur zur Information und ist keine Anlageberatung.
 admin_wcAutor · World-CryptMehr von