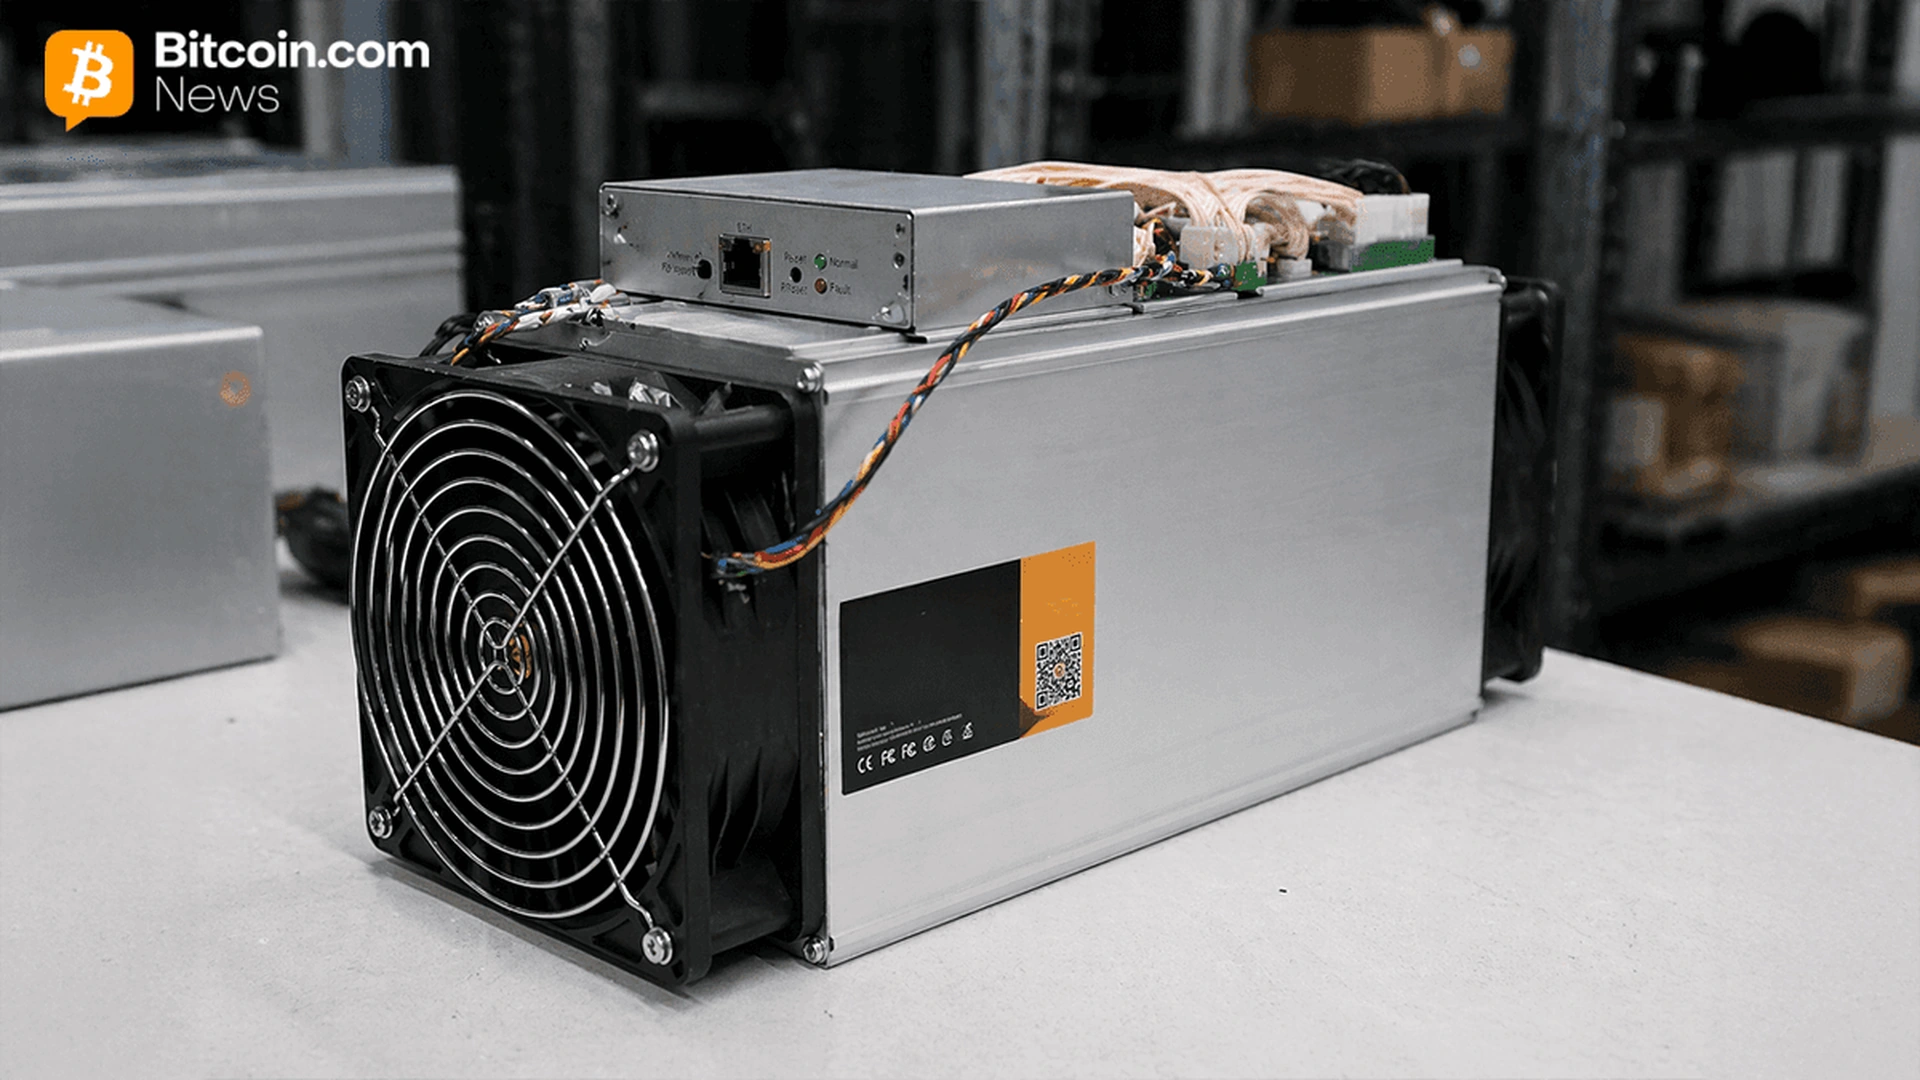
Hendelsen stjal ikke mynter direkte fra kundenes lommebøker. I stedet pekte kompromitterte innstillinger gruvemaskinene mot en uautorisert pool, slik at angriperen kunne motta belønninger mens de berørte operatørene fortsatte å betale for strøm og utstyr.
Luxor offentliggjorde hendelsen i helgen og ga flere detaljer 16. november. Selskapet sier at ingeniørene patchet sårbarheten innen to timer, at ingen kundedata ble stjålet eller eksponert, og at berørte kunder vil bli kompensert fullt ut.
Omdirigering av hashrate lot angriperen innkreve gruvebelønninger
Gruveinntekter avhenger av hvilken pool som mottar arbeidet maskinene utfører. Programvare som administrerer mange maskiner, kan endre denne destinasjonen for en hel gruppe enheter. Utstyret kan se ut til å fungere normalt mens belønningene krediteres en annen konto.
Luxor anslår at omtrent 13 exahash per sekund ble berørt, noe som tilsvarte rundt $20,000 i gruveinntekter per time på det tidspunktet. En bitcoin-adresse knyttet til omdirigeringen mottok rundt $15,700 i belønninger, ifølge rapporter basert på pool- og blokkjededata.
Luxors påstand om bruk av KI er ikke uavhengig verifisert
Administrerende direktør Nick Hansen beskrev kompromitteringen som et sofistikert KI-aktivert angrep, men selskapet har ikke offentlig forklart hvordan kunstig intelligens ble brukt, eller hvordan den første tilgangen ble oppnådd. Påstanden bør derfor behandles som Luxors vurdering, ikke som en uavhengig verifisert teknisk konklusjon.
Denne forskjellen er viktig fordi KI kan ha svært ulike roller, blant annet automatisert søk etter svakheter, oppretting av phishing-meldinger eller bistand med kode. Uten en detaljert teknisk rapport kan kundene ennå ikke vurdere hvilken beskyttelse som sviktet, eller om samme metode truer andre gruveplattformer.
Kompensasjon dekker tap, men årsaken til angrepet krever fortsatt en forklaring
Luxor sier at plattformen Commander fungerer normalt, og at brukerne ikke trenger å gjøre noe. Refusjonen dekker direkte tapte inntekter, men gruveoperatører vil fortsatt ønske klarhet om tilgangslogger, passord- og nøkkelendringer og varsler som kan oppdage et bytte av gruvepool tidligere.
Hendelsen er en påminnelse om at gruverisiko strekker seg utover maskinvare og strømpriser. Sentraliserte administrasjonsverktøy gir bedre effektivitet, men ett kompromittert system kan påvirke mange maskiner. Operatører trenger varsler ved poolbytter og uavhengige kontroller som sammenligner forventet destinasjon for datakraften med faktiske utbetalinger.
Denne artikkelen er kun for informasjon og er ikke investeringsrådgivning.
 admin_wcBidragsyter · World-CryptMer fra