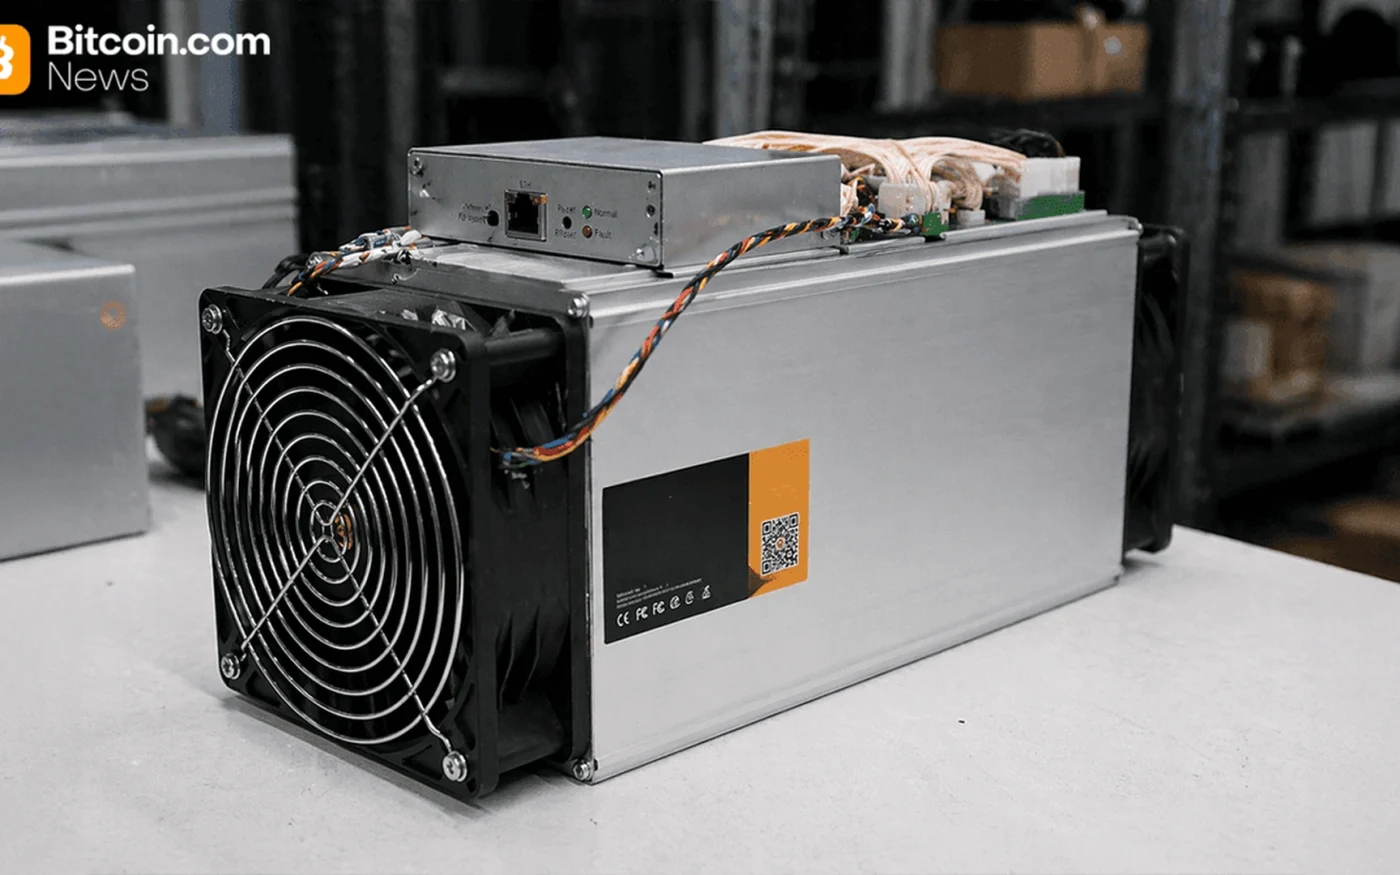
このインシデントは顧客のウォレットから直接コインを盗んだものではありません。代わりに、侵害された設定がマイニングマシンを未承認のプールへ向け、影響を受けた運営者が電気代と機器費用を支払い続ける一方で、攻撃者が報酬を受け取れるようにしました。
Luxorは週末にこのインシデントを公表し、16月にさらなる詳細を提供しました。同社はエンジニアが2時間以内に脆弱性を修正し、顧客データの盗難や漏えいはなく、影響を受けた顧客には全額補償すると述べています。
ハッシュレートの転送により攻撃者がマイニング報酬を獲得
マイニング収入は、マシンが実行した作業を受け取るプールに依存します。多数のマシンを管理するソフトウェアは、デバイス群全体にわたってその送り先を変更できます。機器は正常に動作しているように見えても、報酬は別のアカウントに計上される可能性があります。
Luxorは、毎秒約13エクサハッシュが影響を受け、当時のマイニング収入で1時間あたり約$20,000に相当すると推定しました。プールおよびブロックチェーンデータに基づく報道によると、転送に関連するビットコインアドレスは約$15,700の報酬を受け取りました。
AIの使用に関するLuxorの主張は独立して検証されていない
最高経営責任者のNick Hansenは、この侵害を高度なAIを活用した攻撃と表現しましたが、同社は人工知能がどのように使われたのか、初期アクセスがどのように得られたのかを公に説明していません。したがってこの主張は、独立して検証された技術的結論ではなく、Luxorの評価として扱うべきです。
この区別が重要なのは、AIが脆弱性の自動探索、フィッシングメッセージの作成、コード支援など、大きく異なる役割を担い得るためです。詳細な技術報告書がなければ、顧客はどの保護が機能しなかったのか、同じ手法が他のマイニングプラットフォームを脅かすのかをまだ評価できません。
補償は損失をカバーするが、攻撃の原因については依然として説明が必要
Luxorは、Commanderと名付けられたプラットフォームは正常に稼働しており、ユーザーが対応する必要はないと述べています。払い戻しは直接失われた収入をカバーしますが、マイニング運営者はアクセス記録、パスワードや鍵の変更、そしてマイニングプールの変更をより早く検知できるアラートについて、依然として明確な説明を求めています。
この出来事は、マイニングのリスクがハードウェアやエネルギー価格にとどまらないことを思い起こさせます。集中管理ツールは効率を高めますが、1つのシステムが侵害されると多数のマシンに影響が及び得ます。運営者はプール変更のアラートと、計算能力の想定される送り先を実際の支払いと比較する独立したチェックを必要としています。
この記事は情報提供のみを目的としており、投資助言ではありません。
 admin_wc寄稿者 · World-Cryptその他の記事