






To rapporter viste, hvordan den falske transaktion fremstod
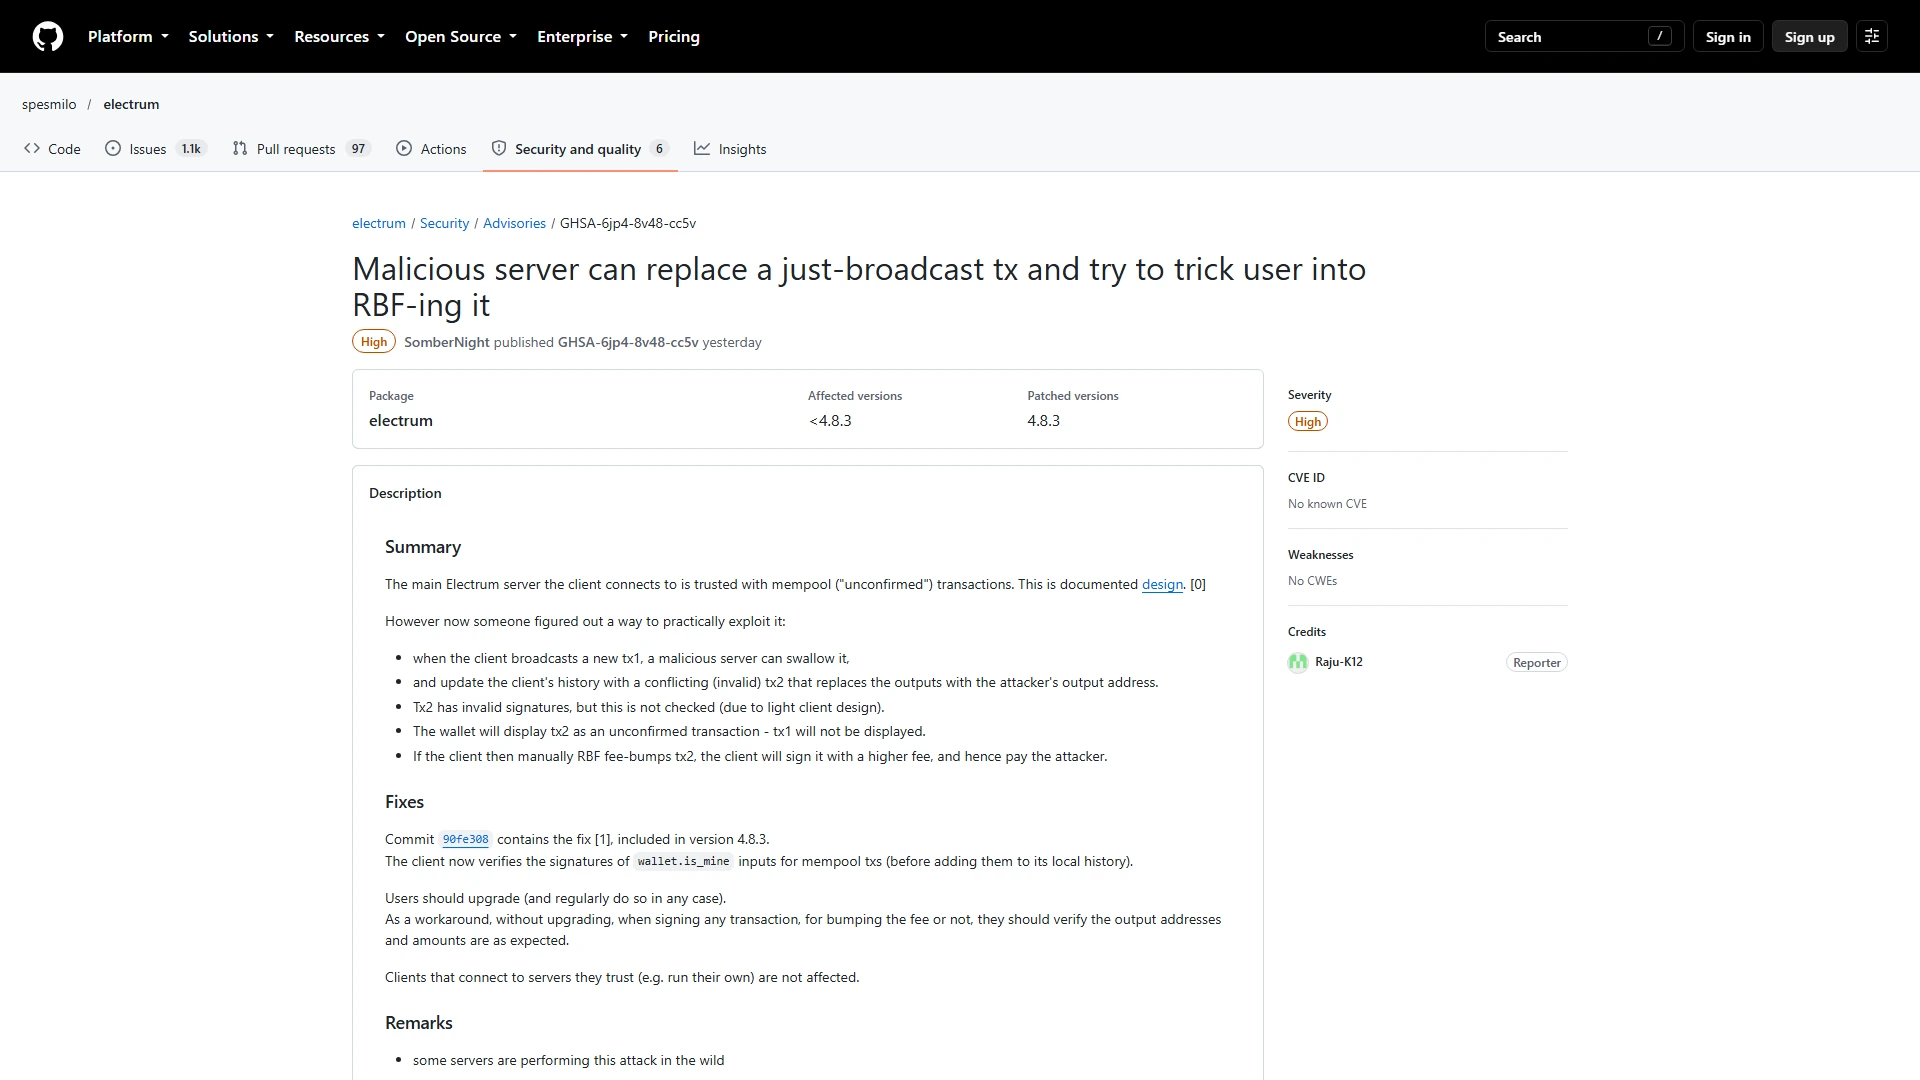
Udviklerne modtog rapporter dateret den 11. og 18. oktober. I det andet tilfælde mistede brugeren midler, selv om intet beløb er offentliggjort. Den ondsindede server skjulte den reelle udgående betaling og leverede en anden ubekræftet transaktion med en angiverstyret modtageradresse.
Den falske transaktion brugte et nulgebyr og en adresse, hvis sidste fire tegn matchede den tilsigtede adresse. Da offeret forsøgte at øge gebyret via RBF, kunne den ældre klient fremvise angriberens transaktion til underskrift. Faren kom fra underskriften af erstatningen, ikke fra at en angriber eksternt overtog kontrollen med wallet'en.
Version 4.8.3 verificerer udgående wallet-inputs
Opdateringen kontrollerer wallet'ens egne signaturer, før en ubekræftet udgående transaktion accepteres i historikken. Det forhindrer en ondsindet server i at fremstille den falske betaling som wallet'ens ægte transaktion. Rettelsen anvender ikke samme verifikation på alle indgående ubekræftede transaktioner, så brugerne skal stadig behandle ukendte poster med forsigtighed.
Kodeændringen blev færdiggjort den 23. oktober, og udgivelsen fulgte den 24. oktober. Electrum anbefaler opdateringen til alle brugere, også selv om de normalt forbinder til en betroet server. Der findes ingen pålidelig offentlig total for antallet af berørte wallet'er eller den tabte værdi.
Sikkerhedstjekliste
- Download kun fra electrum.org.
- Verificér GPG-signaturen og udgivelsesnøglen.
- Kontrollér den fulde adresse og det fulde beløb før hver underskrift, også ved RBF.
Brugerne bør verificere hele pakken og hver betaling
Version 4.8.3 bør kun downloades fra electrum.org. Desktopbrugere bør verificere GPG-signaturen og bekræfte, at signeringsnøglen er den autentiske Electrum-udgivelsesnøgle. Før godkendelse af enhver betaling eller RBF-erstatning bør brugerne sammenligne den fulde modtageradresse og beløbet, ikke kun de sidste tegn.
Projektet oplyser, at en Windows-advarsel om ZXing.dll er en falsk positiv, når den vises i den autentiske signerede pakke. Den udtalelse gør ikke en fil fra et andet websted sikker. Den praktiske reaktion er at installere den officielle opdatering, verificere signaturen og afvise at underskrive enhver transaktion, hvis fulde detaljer ikke matcher den tilsigtede betaling.
Denne artikel er kun til information og er ikke investeringsrådgivning.
 admin_wcBidragyder · World-CryptMere fra