






Zwei Berichte zeigten, wie die falsche Transaktion erschien
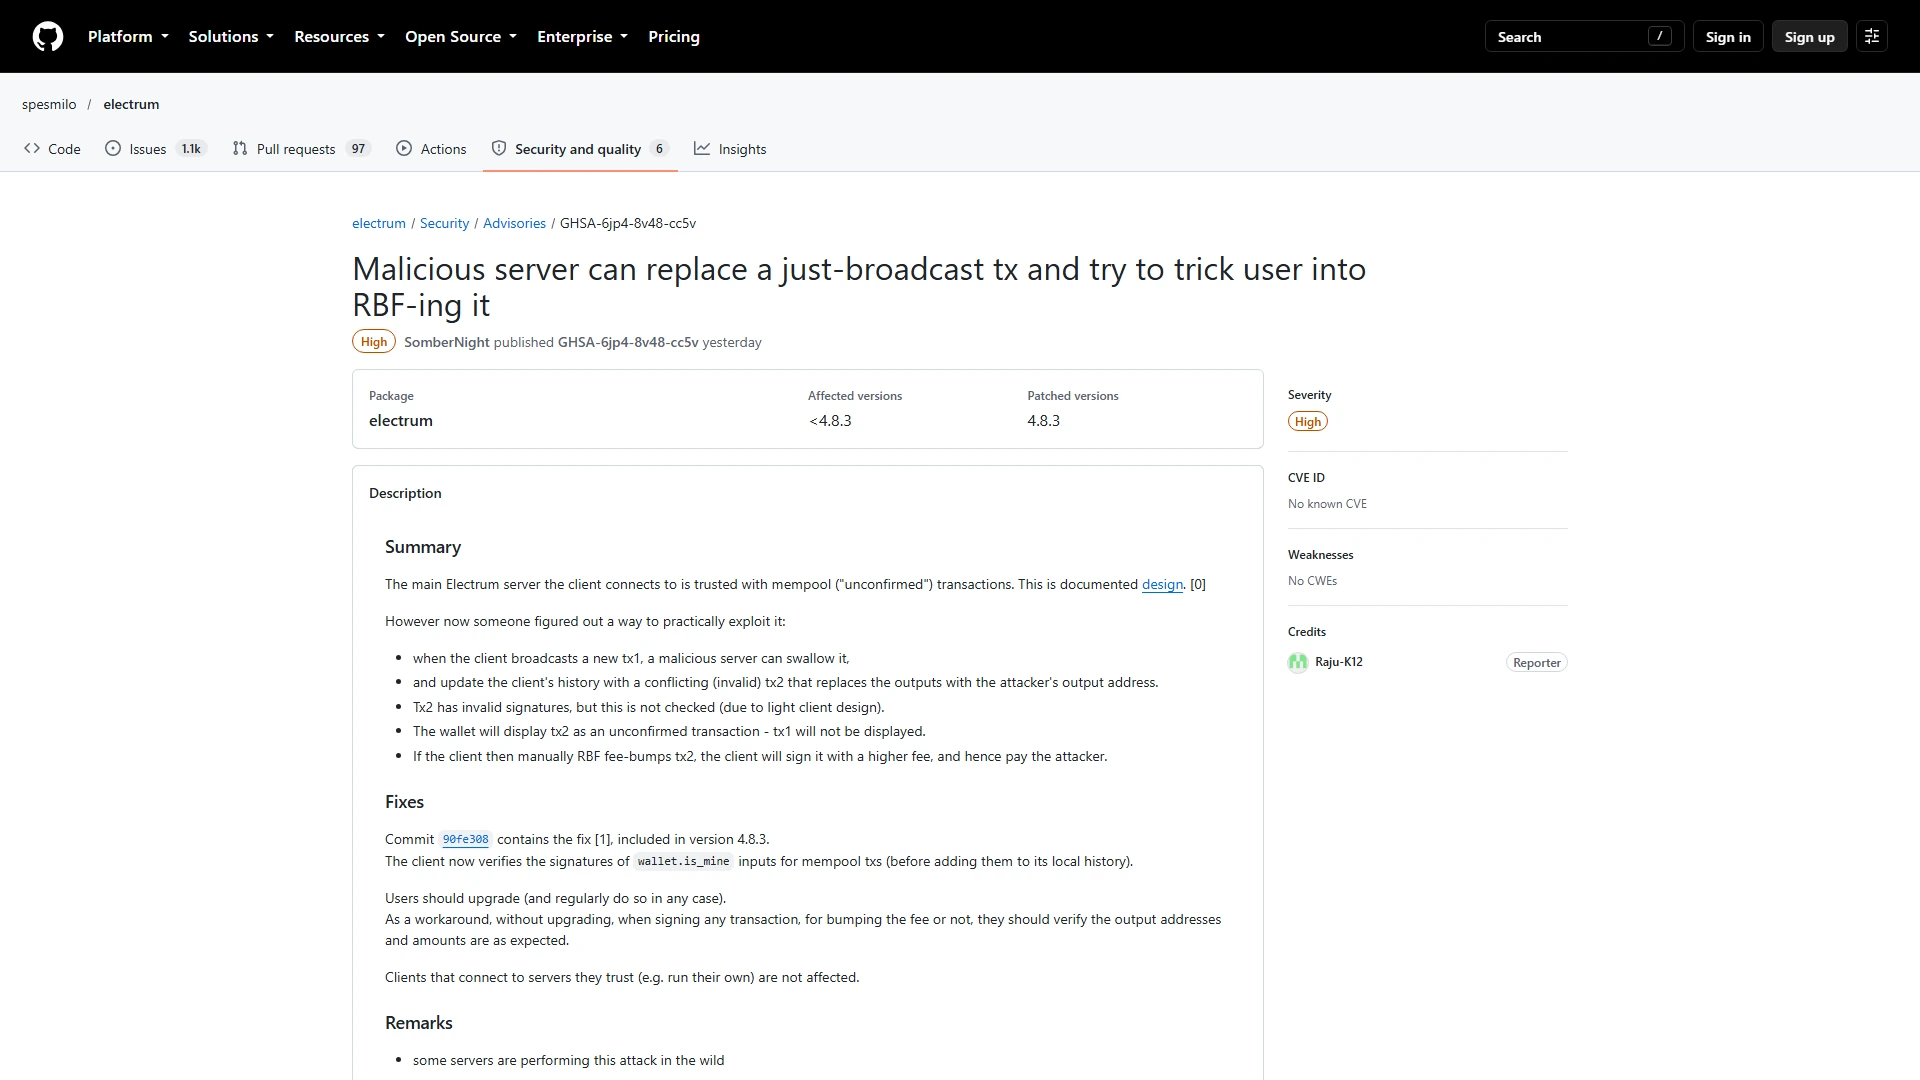
Die Entwickler erhielten Berichte vom 11 und 18 Oktober. Im zweiten Fall verlor der Nutzer Guthaben, wobei kein Betrag veröffentlicht wurde. Der bösartige Server verbarg die echte ausgehende Zahlung und lieferte eine andere unbestätigte Transaktion mit einem vom Angreifer kontrollierten Ziel.
Die gefälschte Transaktion nutzte eine Gebühr von null und eine Adresse, deren letzte vier Zeichen mit der beabsichtigten Adresse übereinstimmten. Als das Opfer versuchte, die Gebühr per RBF zu erhöhen, konnte der ältere Client die Transaktion des Angreifers zur Signatur vorlegen. Die Gefahr lag in der Signatur des Ersatzes, nicht darin, dass ein Angreifer die Wallet aus der Ferne übernahm.
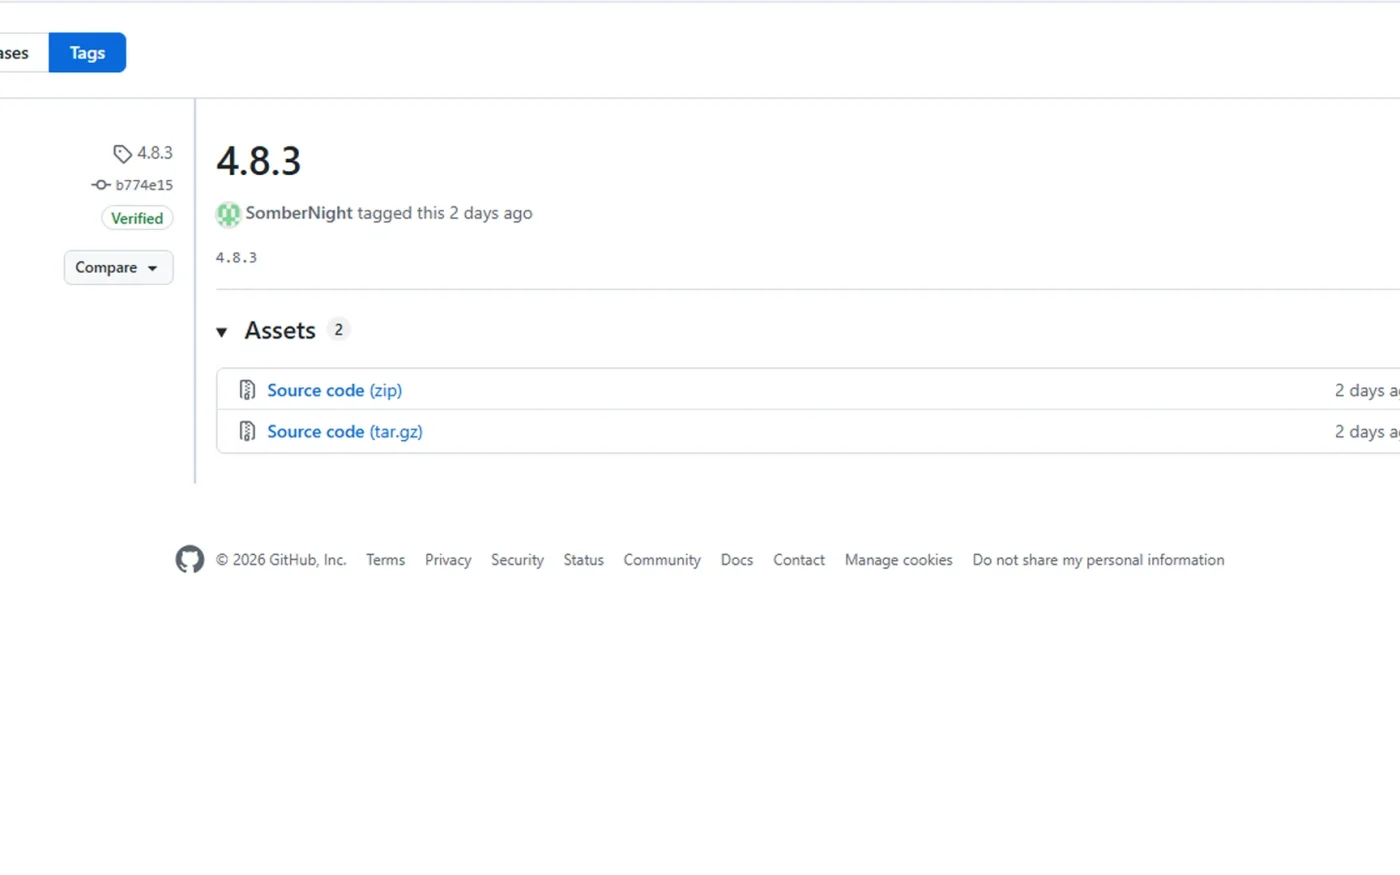
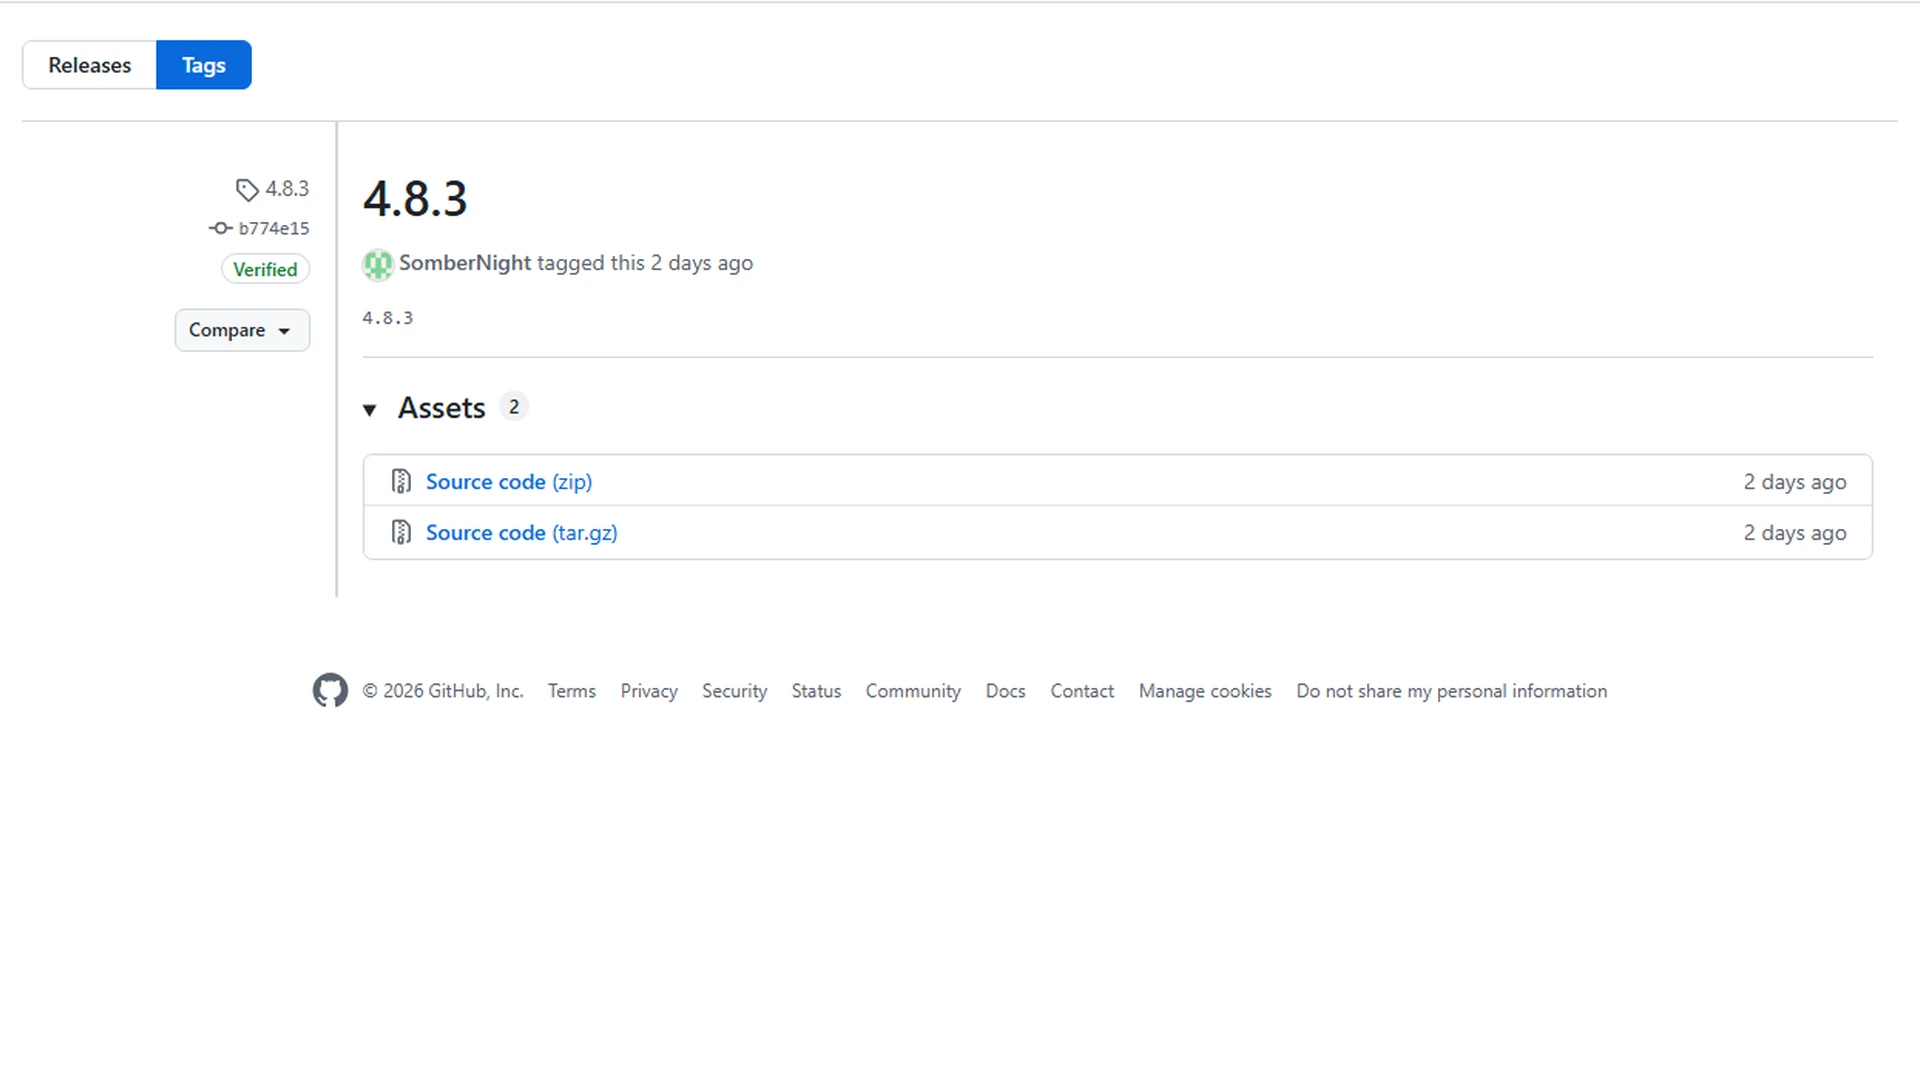
Version 4.8.3 prüft die ausgehenden Wallet-Inputs
Das Update prüft die eigenen Signaturen der Wallet, bevor eine unbestätigte ausgehende Transaktion in ihre Historie übernommen wird. So wird verhindert, dass ein bösartiger Server die falsche Zahlung als echte Transaktion der Wallet ausgibt. Die Korrektur wendet dieselbe Prüfung nicht auf jede eingehende unbestätigte Transaktion an, daher müssen Nutzer unbekannte Einträge weiterhin sorgfältig behandeln.
Die Code-Korrektur wurde am 23 Oktober abgeschlossen, das Release folgte am 24 Oktober. Electrum empfiehlt das Update jedem Nutzer, auch wenn dieser normalerweise eine Verbindung zu einem vertrauenswürdigen Server herstellt. Zur Zahl der betroffenen Wallets oder zum verlorenen Wert gibt es keine verlässliche öffentliche Gesamtsumme.
Sicherheits-Checkliste
- Laden Sie ausschließlich von electrum.org herunter.
- Prüfen Sie die GPG-Signatur und den Release-Schlüssel.
- Prüfen Sie vor jeder Signatur die vollständige Adresse und den Betrag, auch bei RBF.
Nutzer sollten das vollständige Paket und jede Zahlung prüfen
Version 4.8.3 sollte ausschließlich von electrum.org heruntergeladen werden. Desktop-Nutzer sollten die GPG-Signatur prüfen und bestätigen, dass der Signaturschlüssel der authentische Electrum-Release-Schlüssel ist. Vor der Freigabe einer Zahlung oder eines RBF-Ersatzes sollten Nutzer die vollständige Zieladresse und den Betrag vergleichen, nicht nur die letzten Zeichen.
Das Projekt erklärt, dass eine Windows-Warnung zu ZXing.dll ein Fehlalarm ist, wenn sie im authentischen signierten Paket erscheint. Diese Aussage macht eine Datei von einer anderen Website nicht sicher. Die praktische Reaktion ist, das offizielle Update zu installieren, die Signatur zu prüfen und die Signatur jeder Transaktion zu verweigern, deren vollständige Angaben nicht der beabsichtigten Zahlung entsprechen.
Dieser Artikel dient nur zur Information und ist keine Anlageberatung.
 admin_wcAutor · World-CryptMehr von