






Deux signalements ont montré comment la fausse transaction est apparue
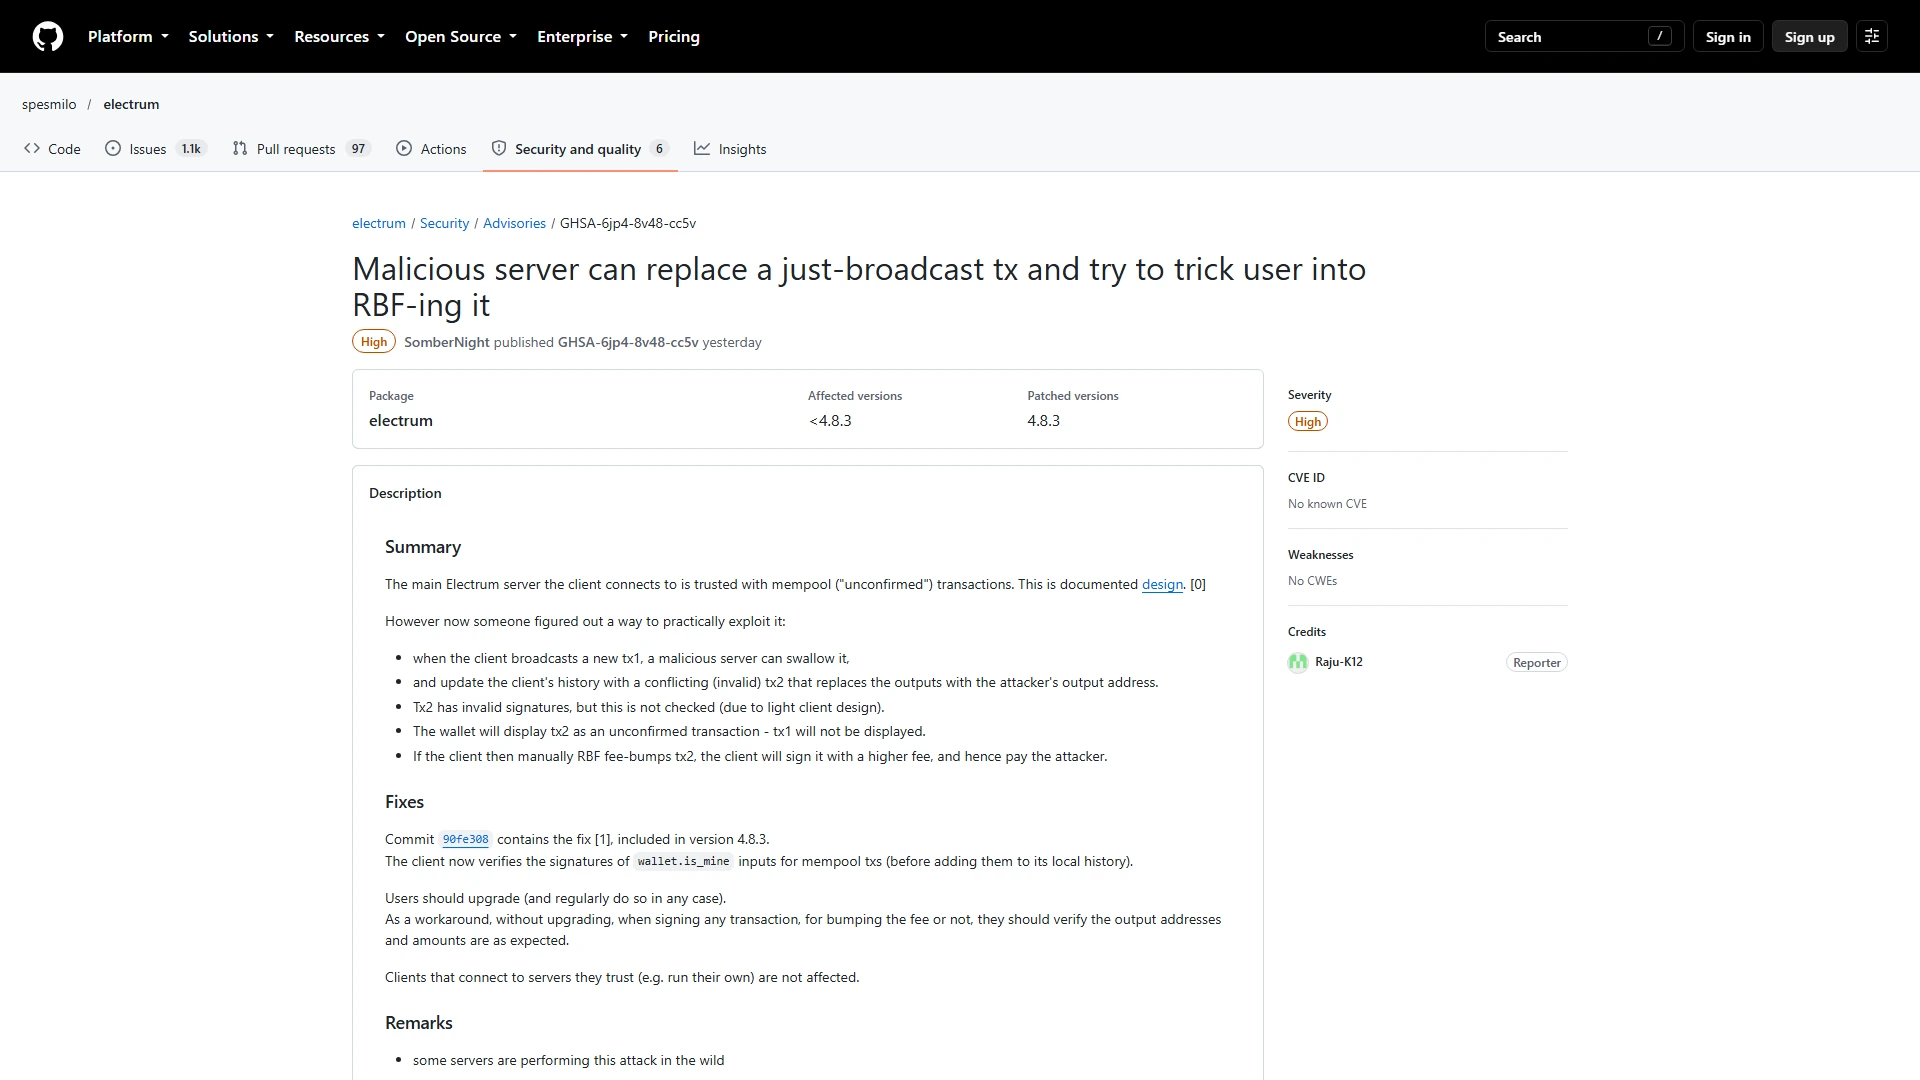
Les développeurs ont reçu des signalements datés du 11 et du 18 octobre. Dans le second cas, l'utilisateur a perdu des fonds, bien qu'aucun montant n'ait été publié. Le serveur malveillant a masqué le véritable paiement sortant et fourni une autre transaction non confirmée avec une destination contrôlée par l'attaquant.
La fausse transaction utilisait des frais nuls et une adresse dont les quatre derniers caractères correspondaient à l'adresse prévue. Lorsque la victime a tenté d'augmenter les frais via RBF, le client plus ancien a pu présenter la transaction de l'attaquant pour signature. Le danger provenait de la signature du remplacement, et non d'une prise de contrôle à distance du portefeuille par un attaquant.
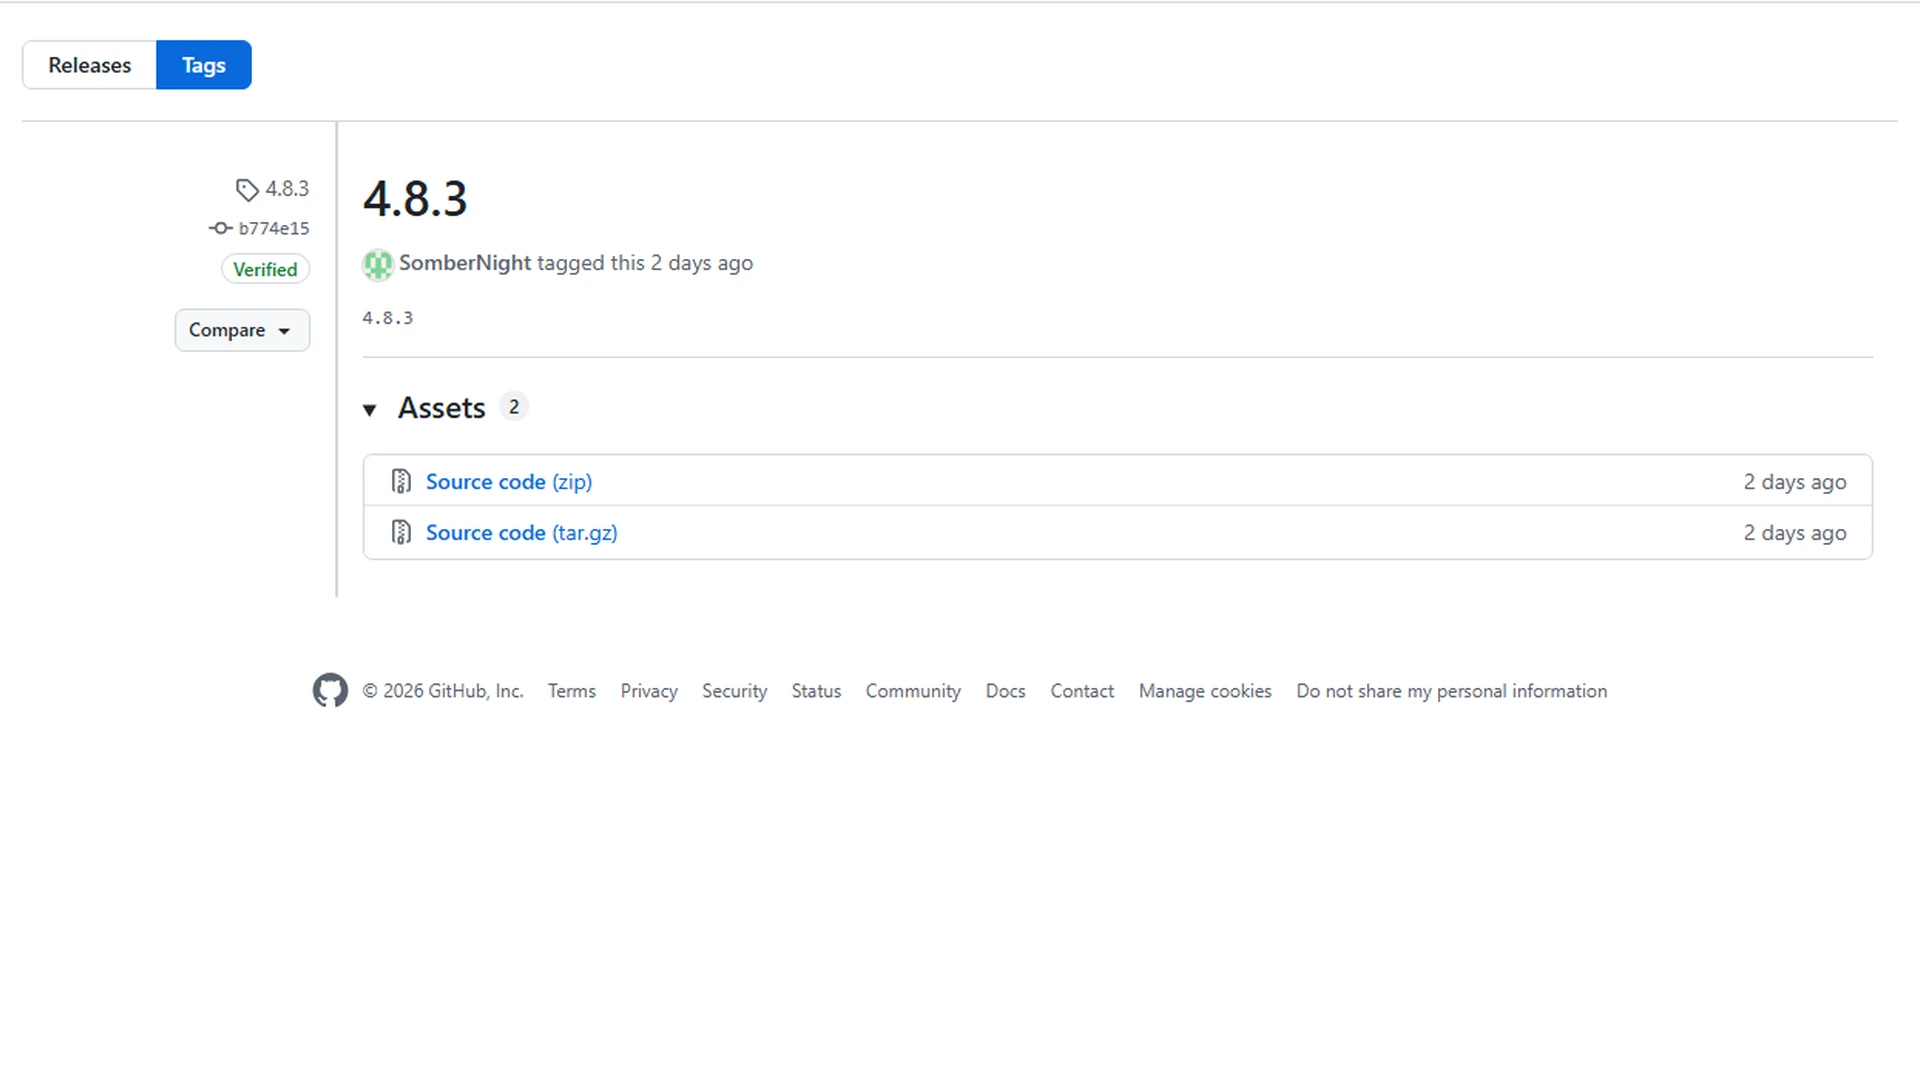
La version 4.8.3 vérifie les entrées sortantes du portefeuille
La mise à jour vérifie les signatures du portefeuille lui-même avant d'accepter une transaction sortante non confirmée dans son historique. Cela empêche un serveur malveillant de présenter le faux paiement comme une transaction authentique du portefeuille. Le correctif n'applique pas la même vérification à toutes les transactions entrantes non confirmées, les utilisateurs doivent donc toujours traiter avec prudence les entrées inconnues.
Le correctif a été finalisé le 23 octobre et la publication a suivi le 24 octobre. Electrum recommande la mise à jour à tous les utilisateurs, même s'ils se connectent habituellement à un serveur de confiance. Aucun total public fiable n'existe pour le nombre de portefeuilles concernés ou la valeur perdue.
Liste de contrôle de sécurité
- Téléchargez uniquement depuis electrum.org.
- Vérifiez la signature GPG et la clé de publication.
- Vérifiez l'adresse complète et le montant avant chaque signature, y compris pour RBF.
Les utilisateurs doivent vérifier le paquet complet et chaque paiement
La version 4.8.3 ne doit être téléchargée que depuis electrum.org. Les utilisateurs sur ordinateur doivent vérifier la signature GPG et confirmer que la clé de signature est bien la clé de publication authentique d'Electrum. Avant d'approuver tout paiement ou remplacement RBF, les utilisateurs doivent comparer l'adresse de destination complète et le montant, et pas seulement les derniers caractères.
Le projet affirme qu'un avertissement Windows concernant ZXing.dll est un faux positif lorsqu'il apparaît dans le paquet authentique signé. Cette déclaration ne rend pas sûr un fichier provenant d'un autre site web. La réponse pratique consiste à installer la mise à jour officielle, à vérifier la signature et à refuser de signer toute transaction dont les détails complets ne correspondent pas au paiement prévu.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil en investissement.
 admin_wcContributeur · World-CryptPlus de