






Två rapporter visade hur den falska transaktionen framträdde
Utvecklarna tog emot rapporter daterade den 11 och den 18 oktober. I det andra fallet förlorade användaren medel, även om inget belopp har publicerats. Den skadliga servern dolde den verkliga utgående betalningen och tillhandahöll en annan obekräftad transaktion med en mottagaradress som angriparen kontrollerade.
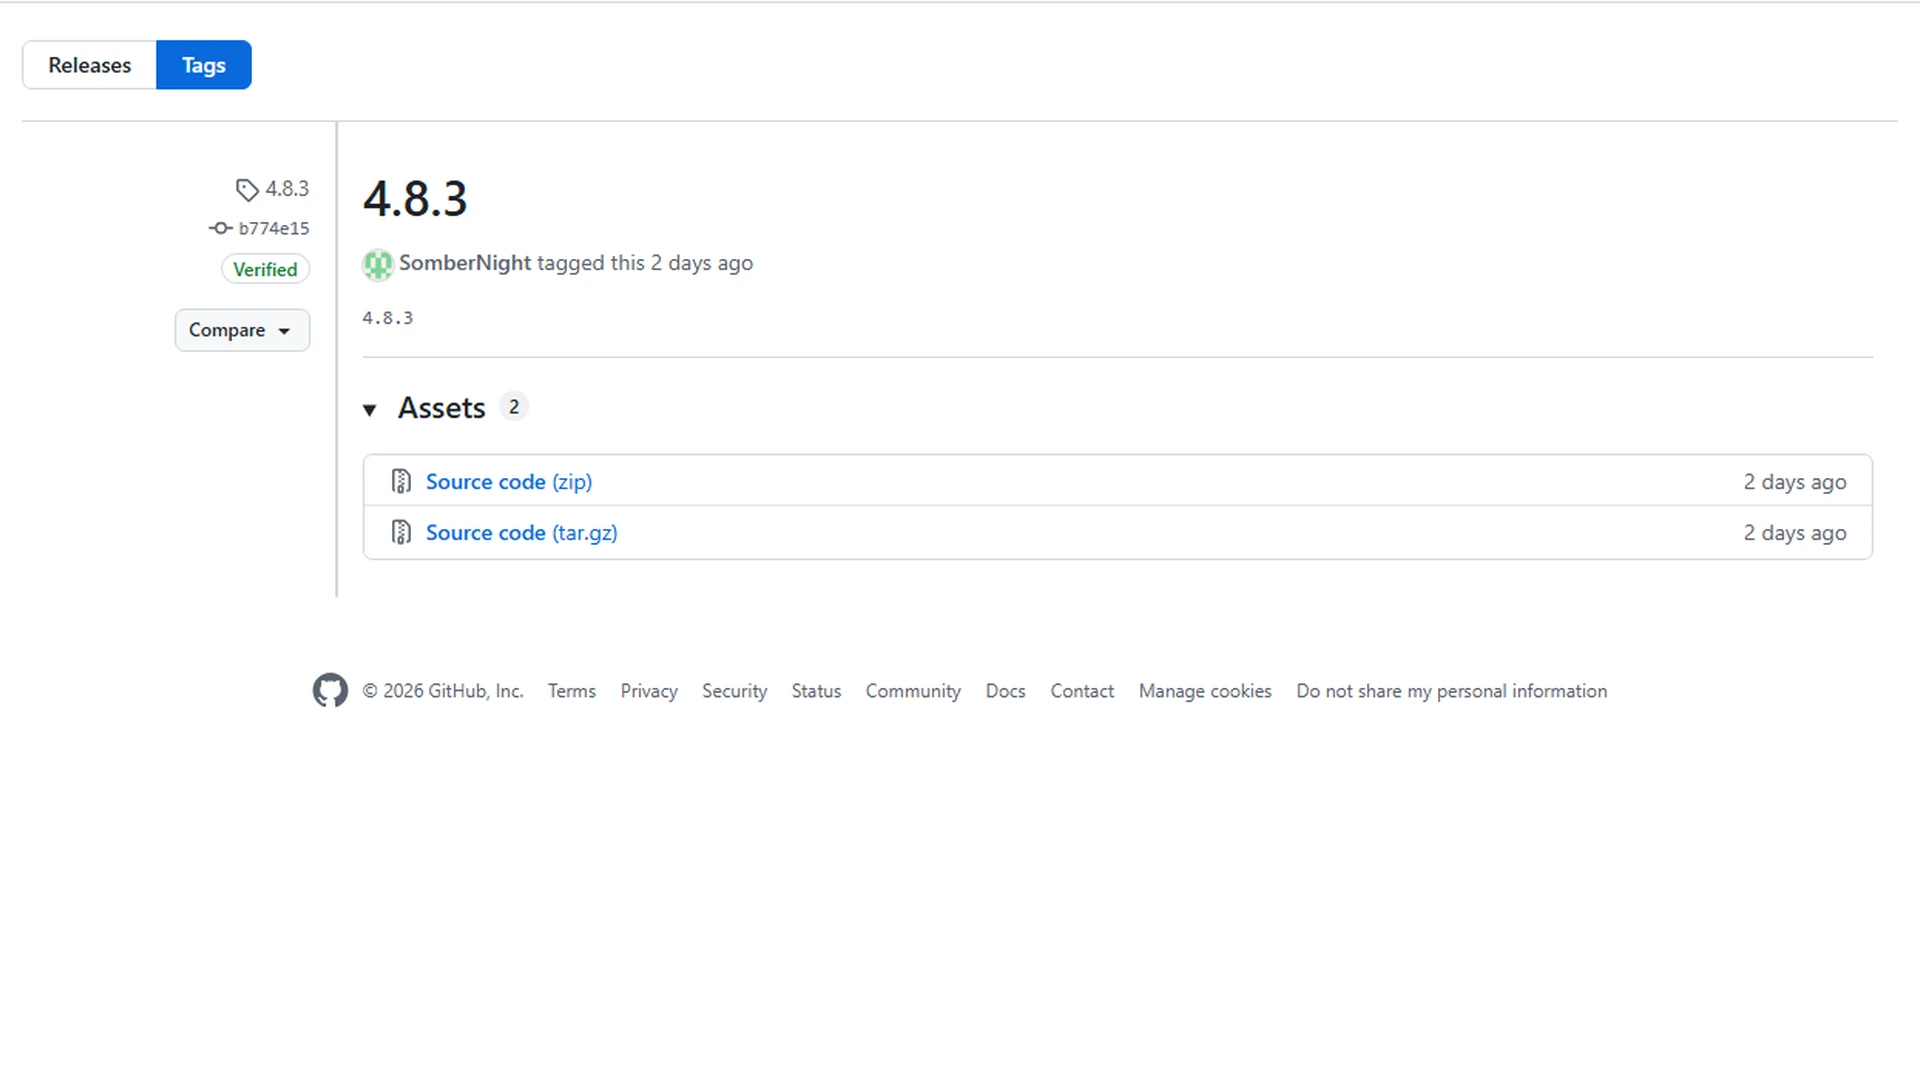
Den falska transaktionen använde en nollavgift och en adress vars fyra sista tecken matchade den avsedda adressen. När offret försökte höja avgiften via RBF kunde den äldre klienten presentera angriparens transaktion för signering. Faran låg i att signera ersättningstransaktionen, inte i att en angripare på distans tog kontroll över plånboken.
Version 4.8.3 verifierar utgående plånboksindata
Uppdateringen kontrollerar plånbokens egna signaturer innan en obekräftad utgående transaktion accepteras i historiken. Detta förhindrar en skadlig server från att presentera den falska betalningen som plånbokens genuina transaktion. Rättningen tillämpar inte samma verifiering på varje inkommande obekräftad transaktion, så användare måste fortfarande hantera okända poster försiktigt.
Kodrättningen slutfördes den 23 oktober och versionen släpptes den 24 oktober. Electrum rekommenderar uppdateringen till alla användare, även om de normalt ansluter till en betrodd server. Det finns ingen tillförlitlig offentlig summa för antalet drabbade plånböcker eller värdet som förlorats.
Säkerhetschecklista
- Ladda endast ner från electrum.org.
- Verifiera GPG-signaturen och utgivningsnyckeln.
- Kontrollera hela adressen och beloppet före varje signering, även vid RBF.
Användare bör verifiera hela paketet och varje betalning
Version 4.8.3 bör endast laddas ner från electrum.org. Användare på dator bör verifiera GPG-signaturen och bekräfta att signeringsnyckeln är Electrums äkta utgivningsnyckel. Innan användaren godkänner en betalning eller en RBF-ersättning bör hela mottagaradressen och beloppet jämföras, inte bara de sista tecknen.
Projektet uppger att en Windows-varning om ZXing.dll är en falsk positiv träff när den visas i det äkta signerade paketet. Det påståendet gör inte en fil från en annan webbplats säker. Det praktiska svaret är att installera den officiella uppdateringen, verifiera signaturen och vägra signera varje transaktion vars fullständiga uppgifter inte stämmer med den avsedda betalningen.
Den här artikeln är endast för information och utgör inte investeringsrådgivning.
 admin_wcMedarbetare · World-CryptMer från