






Twee meldingen toonden hoe de valse transactie verscheen
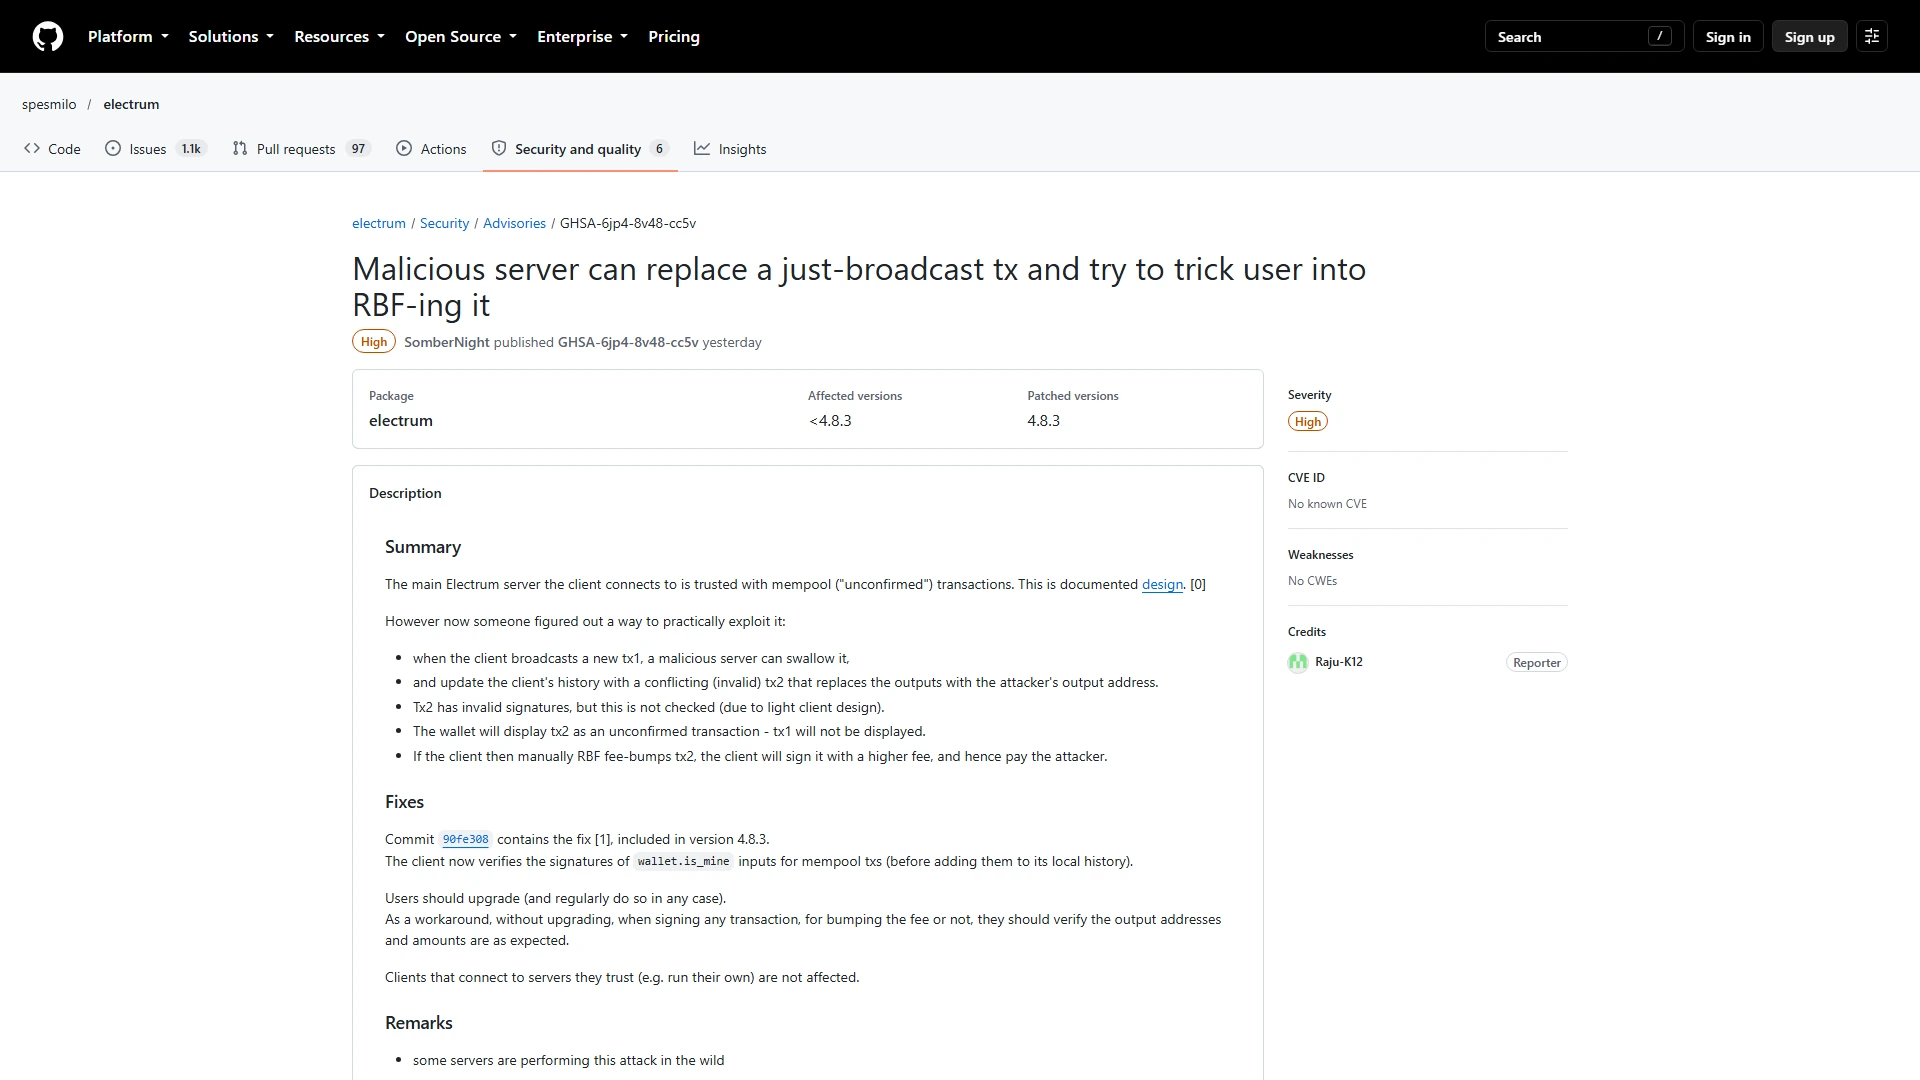
De ontwikkelaars ontvingen meldingen gedateerd 11 en 18 oktober. In het tweede geval verloor de gebruiker geld, hoewel er geen bedrag is gepubliceerd. De kwaadwillende server verborg de echte uitgaande betaling en leverde een andere onbevestigde transactie met een door de aanvaller beheerd bestemmingsadres.
De valse transactie gebruikte een nulvergoeding en een adres waarvan de laatste vier tekens overeenkwamen met het beoogde adres. Toen het slachtoffer de vergoeding via RBF probeerde te verhogen, kon de oudere client de transactie van de aanvaller ter ondertekening aanbieden. Het gevaar kwam van het ondertekenen van de vervanging, niet van een aanvaller die op afstand de wallet overnam.
Versie 4.8.3 verifieert uitgaande wallet-inputs
De update controleert de eigen handtekeningen van de wallet voordat een onbevestigde uitgaande transactie in de geschiedenis wordt opgenomen. Dit voorkomt dat een kwaadwillende server de valse betaling als de echte transactie van de wallet presenteert. De fix past dezelfde verificatie niet toe op elke inkomende onbevestigde transactie, dus gebruikers moeten onbekende vermeldingen nog steeds zorgvuldig behandelen.
De codewijziging werd op 23 oktober afgerond en de release volgde op 24 oktober. Electrum raadt de update aan elke gebruiker aan, ook als zij normaal verbinding maken met een vertrouwde server. Er bestaat geen betrouwbaar openbaar totaal voor het aantal getroffen wallets of de verloren waarde.
Beveiligingschecklist
- Download alleen van electrum.org.
- Verifieer de GPG-handtekening en de releasesleutel.
- Controleer bij elke ondertekening het volledige adres en bedrag, ook bij RBF.
Gebruikers dienen het volledige pakket en elke betaling te verifiëren
Versie 4.8.3 mag alleen van electrum.org worden gedownload. Desktopgebruikers dienen de GPG-handtekening te verifiëren en te bevestigen dat de ondertekeningssleutel de authentieke Electrum-releasesleutel is. Voordat zij een betaling of RBF-vervanging goedkeuren, dienen gebruikers het volledige bestemmingsadres en het bedrag te vergelijken, niet alleen de laatste tekens.
Het project stelt dat een Windows-waarschuwing over ZXing.dll een false positive is wanneer deze in het authentieke ondertekende pakket verschijnt. Die verklaring maakt een bestand van een andere website niet veilig. De praktische reactie is de officiële update te installeren, de handtekening te verifiëren en te weigeren een transactie te ondertekenen waarvan de volledige gegevens niet overeenkomen met de beoogde betaling.
Dit artikel is alleen voor informatieve doeleinden en is geen beleggingsadvies.
 admin_wcBijdrager · World-CryptMeer van