






두 건의 제보가 허위 거래가 나타난 경위를 보여줬습니다
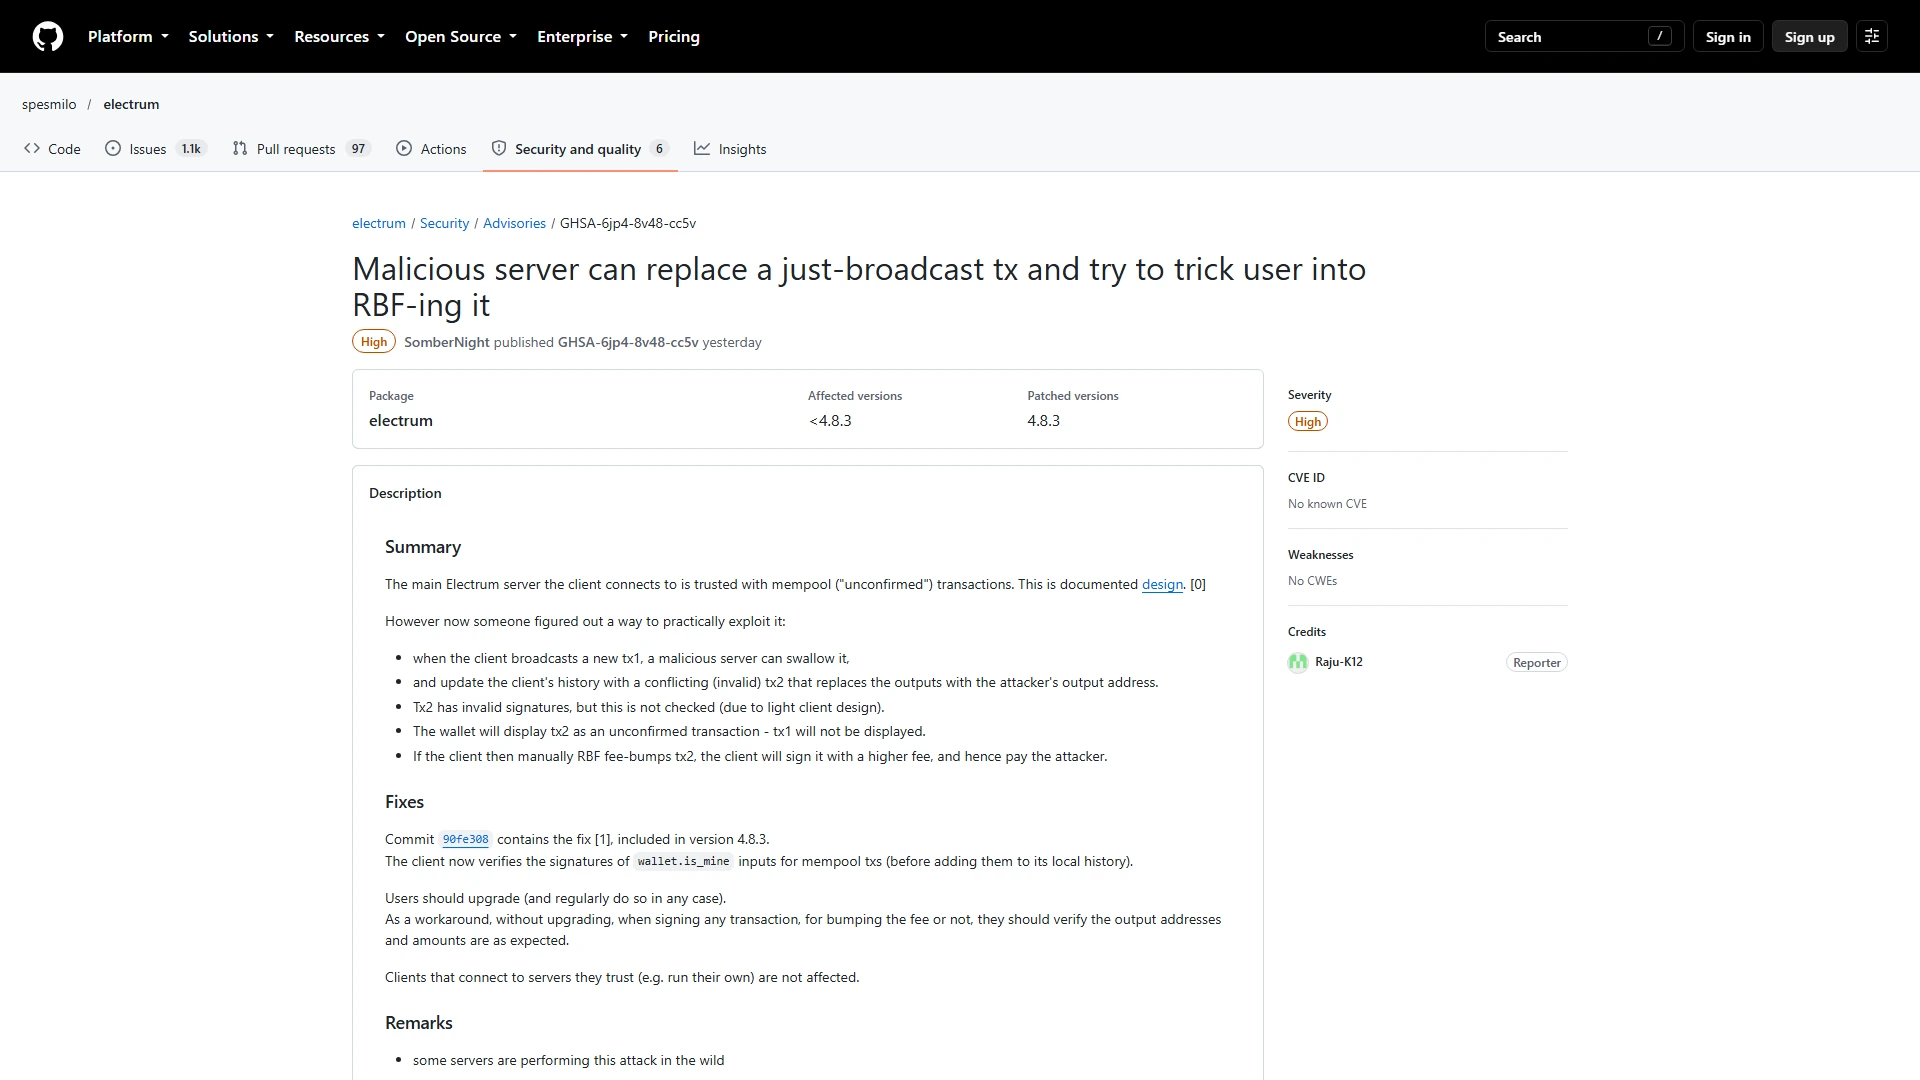
개발진은 10월 11일과 18일자 제보를 받았습니다. 두 번째 사례에서는 사용자가 자금을 잃었지만 금액은 공개되지 않았습니다. 악성 서버는 실제 송금 결제를 숨기고 공격자가 제어하는 수신 주소로 된 다른 미확인 거래를 제시했습니다.
해당 허위 거래는 수수료를 0으로 설정하고, 마지막 네 글자가 의도한 주소와 일치하는 주소를 사용했습니다. 피해자가 RBF를 통해 수수료를 높이려 하자, 구버전 클라이언트가 공격자의 거래를 서명 대상으로 제시할 수 있었습니다. 위험은 공격자가 지갑을 원격으로 장악한 것이 아니라 교체 거래에 서명하는 과정에서 발생했습니다.
버전 4.8.3은 지갑의 송금 입력을 검증합니다
이번 업데이트는 미확인 송금 거래를 내역에 반영하기 전에 지갑 자체의 서명을 검증합니다. 이를 통해 악성 서버가 허위 결제를 지갑의 정상 거래로 제시하는 것을 막습니다. 다만 이 수정은 모든 수신 미확인 거래에 동일한 검증을 적용하지 않으므로, 사용자는 낯선 항목을 여전히 주의해서 다뤄야 합니다.
코드 수정은 10월 23일에 완료되었고 릴리스는 10월 24일에 이어졌습니다. Electrum은 평소 신뢰하는 서버에 연결하는 사용자라도 모든 사용자에게 업데이트를 권장합니다. 영향을 받은 지갑 수나 손실 금액에 대한 신뢰할 만한 공개 합계는 없습니다.
보안 체크리스트
- electrum.org에서만 내려받으세요.
- GPG 서명과 릴리스 키를 검증하세요.
- RBF를 포함한 모든 서명 전에 전체 주소와 금액을 확인하세요.
사용자는 전체 패키지와 모든 결제를 검증해야 합니다
버전 4.8.3은 electrum.org에서만 내려받아야 합니다. 데스크톱 사용자는 GPG 서명을 검증하고 서명 키가 정품 Electrum 릴리스 키인지 확인해야 합니다. 결제나 RBF 교체를 승인하기 전에는 마지막 글자만이 아니라 전체 수신 주소와 금액을 비교해야 합니다.
프로젝트 측은 정품 서명 패키지에서 ZXing.dll 관련 Windows 경고가 나타날 경우 오탐이라고 밝혔습니다. 그러나 이 설명이 다른 웹사이트에서 받은 파일까지 안전하게 만들지는 않습니다. 실질적인 대응은 공식 업데이트를 설치하고 서명을 검증하며, 전체 세부 정보가 의도한 결제와 일치하지 않는 거래에는 서명을 거부하는 것입니다.
이 기사는 정보 제공 목적이며 투자 조언이 아닙니다.
 admin_wc기고자 · World-Crypt더 보기