






偽の面接がシステムへの経路を生み出した
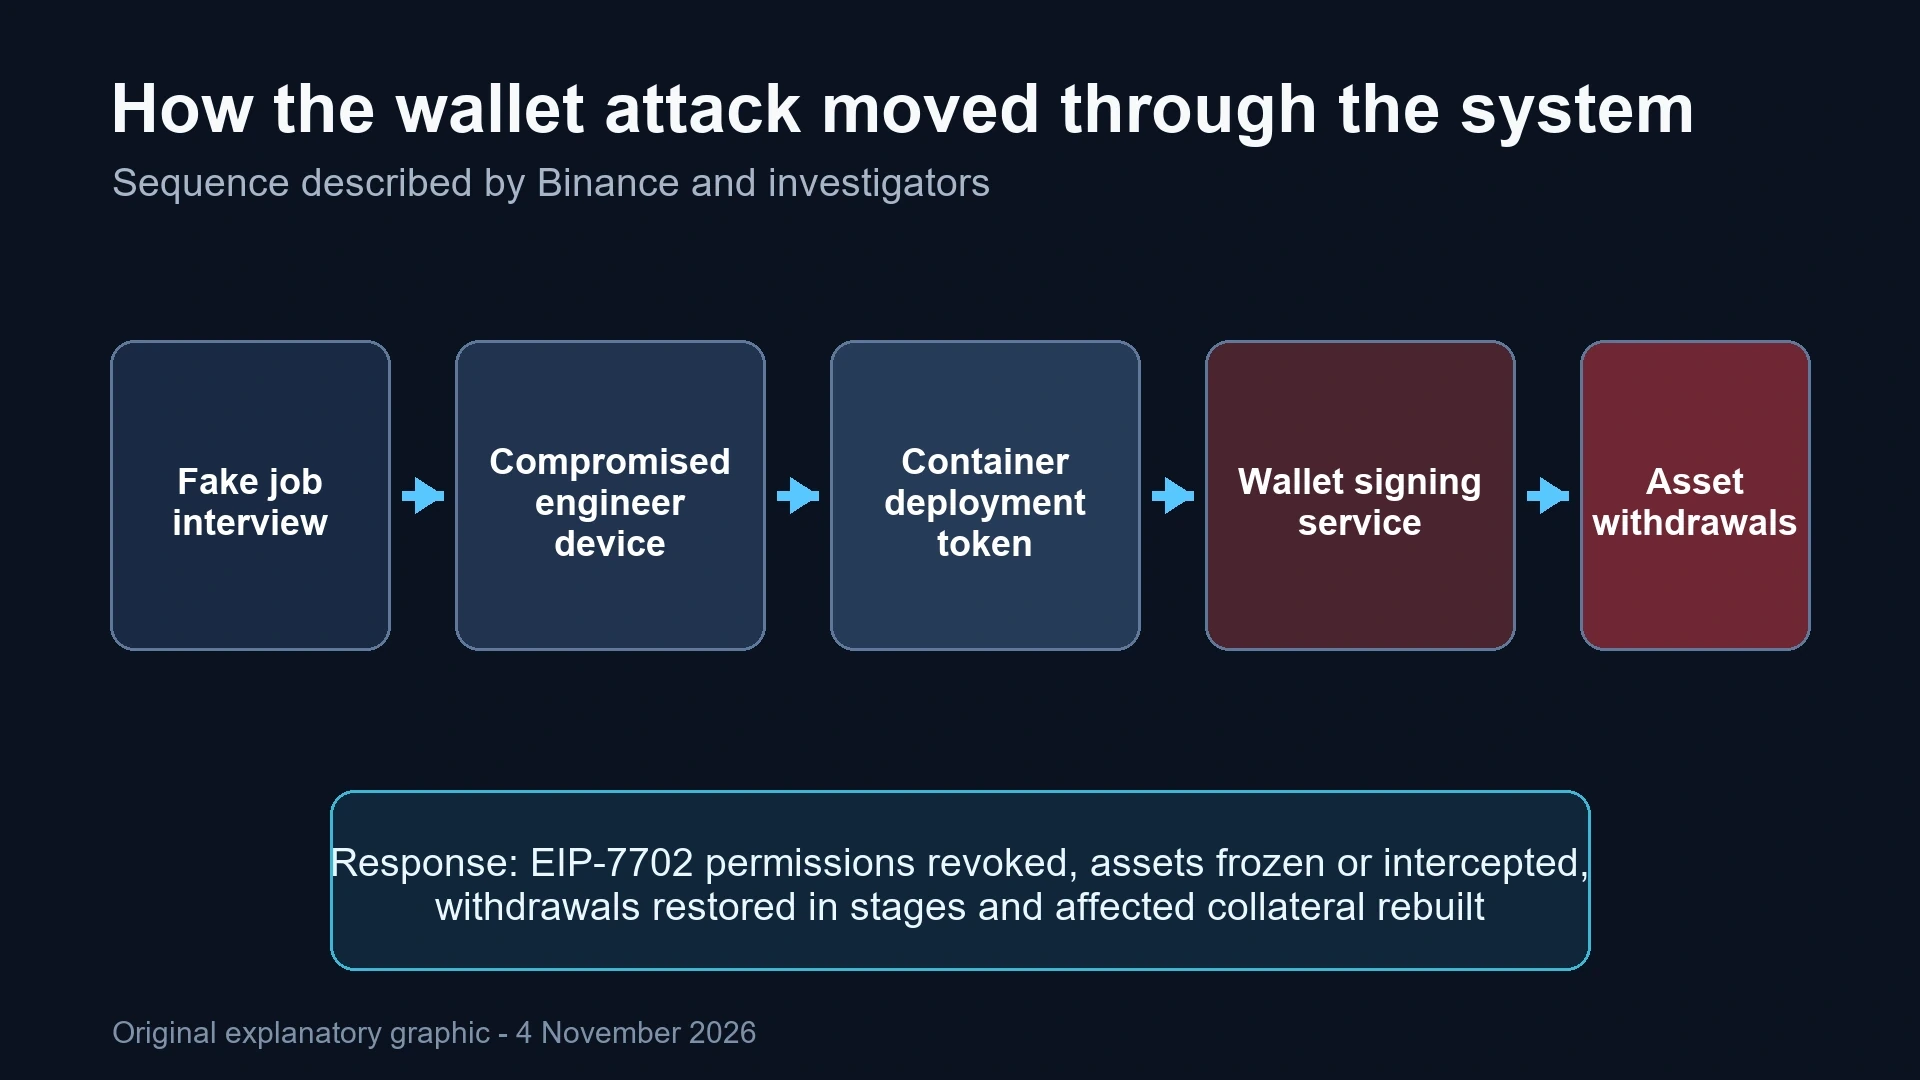
によると Binance、従業員が正規の求人プラットフォームを通じて接触され、2回目の偽の面接でコーディング課題をダウンロードするよう求められました。リポジトリには開発コンポーネントを置き換え、リモートアクセスを開くマルウェアが含まれていました。
攻撃者は後にコンテナのデプロイトークンを入手し、それを使ってウォレット署名操作に到達しました。この経緯は、内部アクセスが十分に分離されていない場合、1台の侵害されたデバイスが特権サービスへの橋渡しになり得ることを示しています。
EIP-7702 権限には別途の対応が必要でした
使用されたEthereum送金 EIP-7702 50件の承認を通じて。これらのブロックチェーン上の権限は通常の出金システムとは独立して有効なまま残る可能性があるため、顧客の出金を停止するだけでは保留中のすべての取引を止められませんでした。
Binance 権限は3010月00:10 UTCに取り消されたと述べています。出金は111月に段階的に再開され、その間取引所は影響を受けたシステムを再構築し、デバイスを交換し、関連する認証情報を廃止しました。
捜査当局はこの攻撃を次に関連付けました TraderTraitor
3110月、FBIはこの攻撃を北朝鮮のグループとして知られる TraderTraitor. Binance 損失を自己資金で補填すると述べ、影響を受けた担保の約95パーセントが211月までに回復し、主要10トークンは完全に裏付けられていると報告しました。
数字には正確なラベルが必要です。 Binance $2.85十億ドルが凍結または傍受されたと推定しています。独立系ブロックチェーン企業Bitqueryは凍結額を約$2.7十億ドルとし、一方で約$3十億ドルは311月時点で依然として攻撃者の管理下にありました。
このインシデントはアクセス制御の問題を露呈した
報告書で述べられている弱点は、壊れたブロックチェーンではありません。従業員のデバイスからデプロイプロセス、そして署名サービスへと至る経路です。したがって、職務の分離を強化し、異常なコンテナ活動に対するアラートを出すことは、ウォレットの鍵を保護することと同じくらい重要です。
ユーザーは公式のステータスページを信頼し、侵害を理由に認証情報やウォレット送金を要求するメッセージは無視すべきです。攻撃に関する技術的な説明があっても、一方的な復旧提案が安全になるわけではありません。
この記事は情報提供のみを目的としており、投資助言ではありません。
 admin_wc寄稿者 · World-Cryptその他の記事