






Et falskt intervju skapte veien inn i systemet
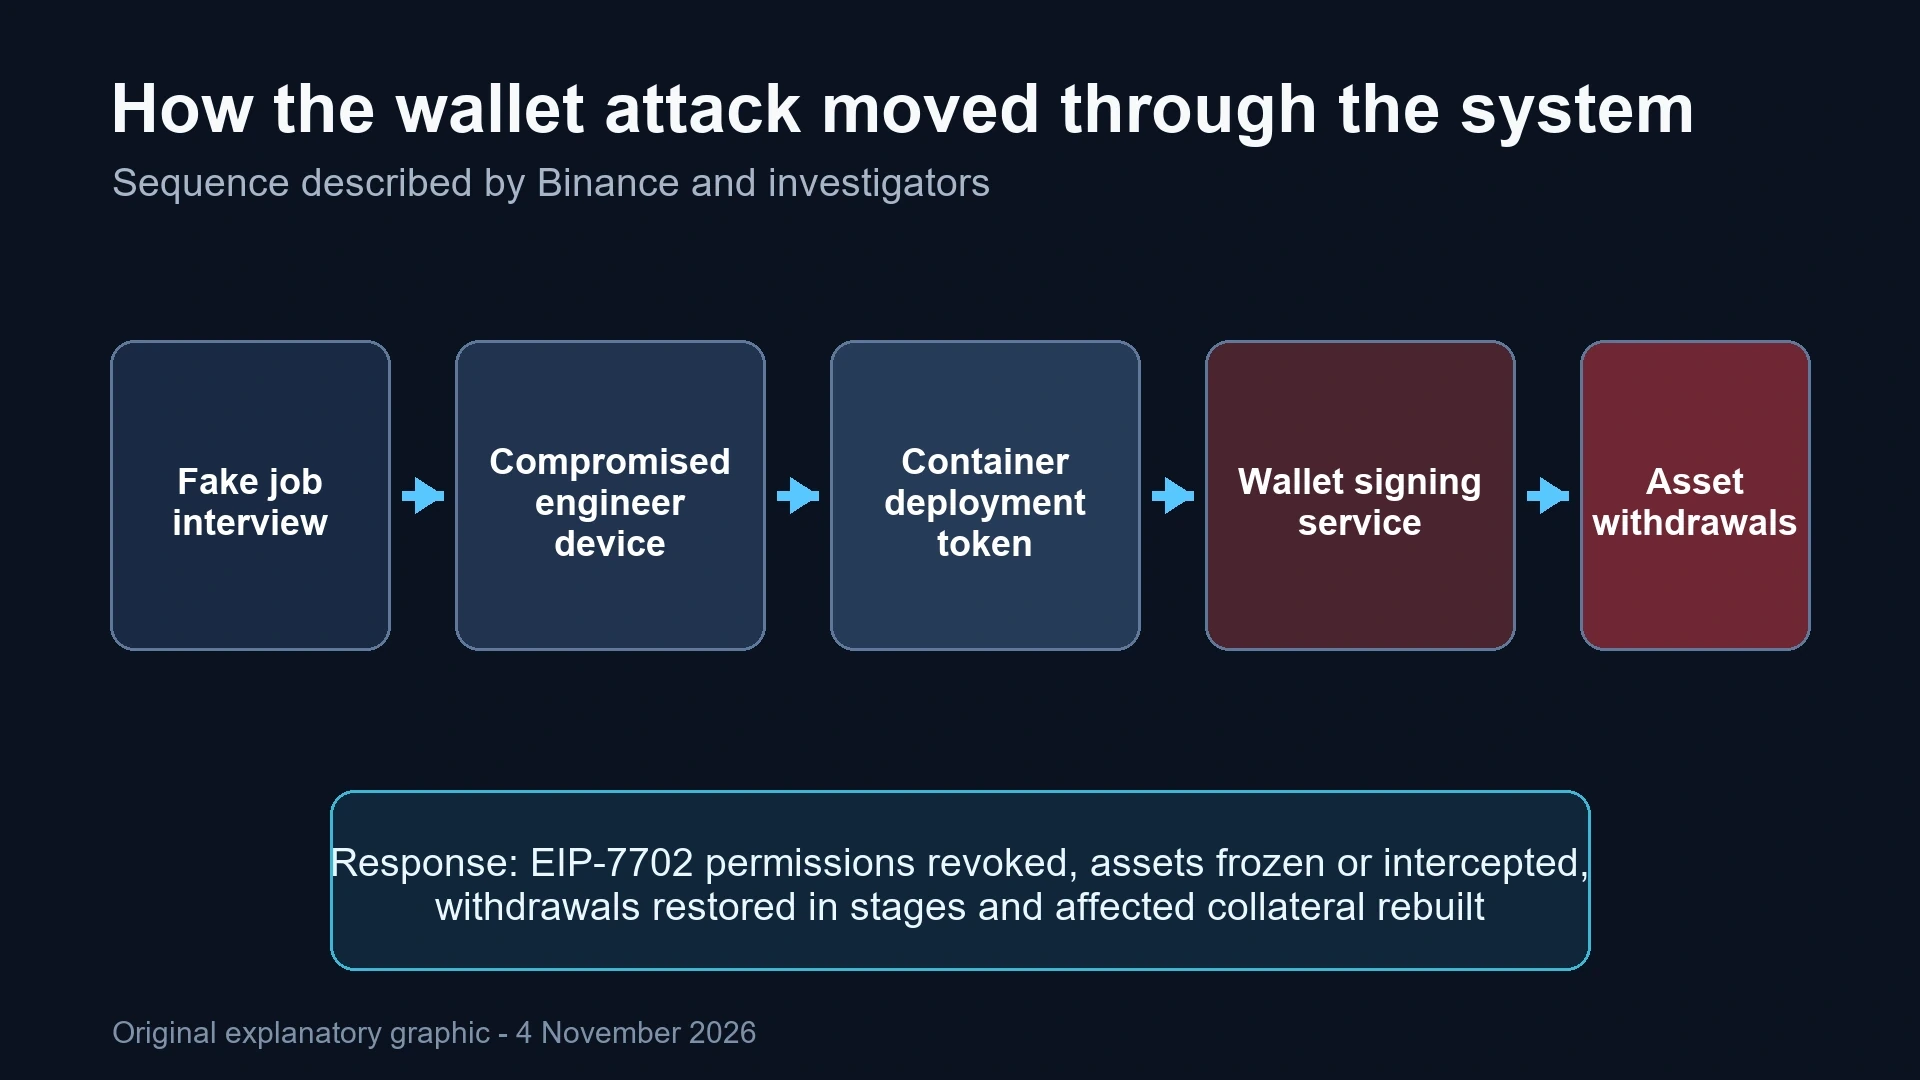
Ifølge Binance, ble en ansatt kontaktet via en legitim jobbplattform og bedt om å laste ned en kodeoppgave under et andre falskt intervju. Repositoriet inneholdt skadevare som erstattet en utviklingskomponent og åpnet fjern tilgang.
Angriperne skaffet seg senere et distribusjonstoken for containere og brukte det til å nå lommebokens signeringsoperasjoner. Sekvensen viser hvordan én kompromittert enhet kan bli en bro til en privilegert tjeneste når intern tilgang ikke er tilstrekkelig adskilt.
EIP-7702 tillatelser krevde separat handling
Ethereum-overføringer brukte EIP-7702 gjennom 50 autorisasjoner. Disse blokkjede-tillatelsene kunne forbli aktive uavhengig av det vanlige uttakssystemet, så det å stanse kundeuttak alene stoppet ikke alle ventende transaksjoner.
Binance sier at tillatelsene ble tilbakekalt 30 oktober kl. 00:10 UTC. Uttak begynte å komme tilbake trinnvis 1 november mens børsen gjenoppbygde berørte systemer, byttet ut enheter og avviklet tilhørende påloggingsdetaljer.
Etterforskerne koblet angrepet til TraderTraitor
31 oktober tilskrev FBI offisielt angrepet den nordkoreanske gruppen kjent som TraderTraitor. Binance sa at de ville dekke tapet med egne midler og rapporterte at omtrent 95 prosent av den berørte sikkerheten var gjenopprettet innen 2 november, med de ti viktigste tokenene fullt sikret.
Tallene trenger presise betegnelser. Binance anslår at $2.85 milliarder ble frosset eller stanset. Det uavhengige blokkjedeselskapet Bitquery anslo det frosne beløpet til nær $2.7 milliarder, mens rundt $3 milliarder fortsatt var kontrollert av angriperne 3 november.
Hendelsen avdekker et problem med tilgangskontroll
Svakheten som beskrives i rapporten, er ikke en ødelagt blokkjede. Det er veien fra en ansatts enhet til en distribusjonsprosess og videre til en signeringstjeneste. Strengere oppgavefordeling og varsler ved uvanlig containeraktivitet er derfor like viktig som å beskytte lommeboknøkler.
Brukere bør forholde seg til offisielle statussider og ignorere meldinger som bruker hendelsen som påskudd for å be om påloggingsdetaljer eller overføringer fra lommebøker. En teknisk forklaring på angrepet gjør ikke uoppfordrede gjenopprettingstilbud trygge.
Denne artikkelen er kun for informasjon og er ikke investeringsrådgivning.
 admin_wcBidragsyter · World-CryptMer fra