






En falsk intervju skapade vägen in i systemet
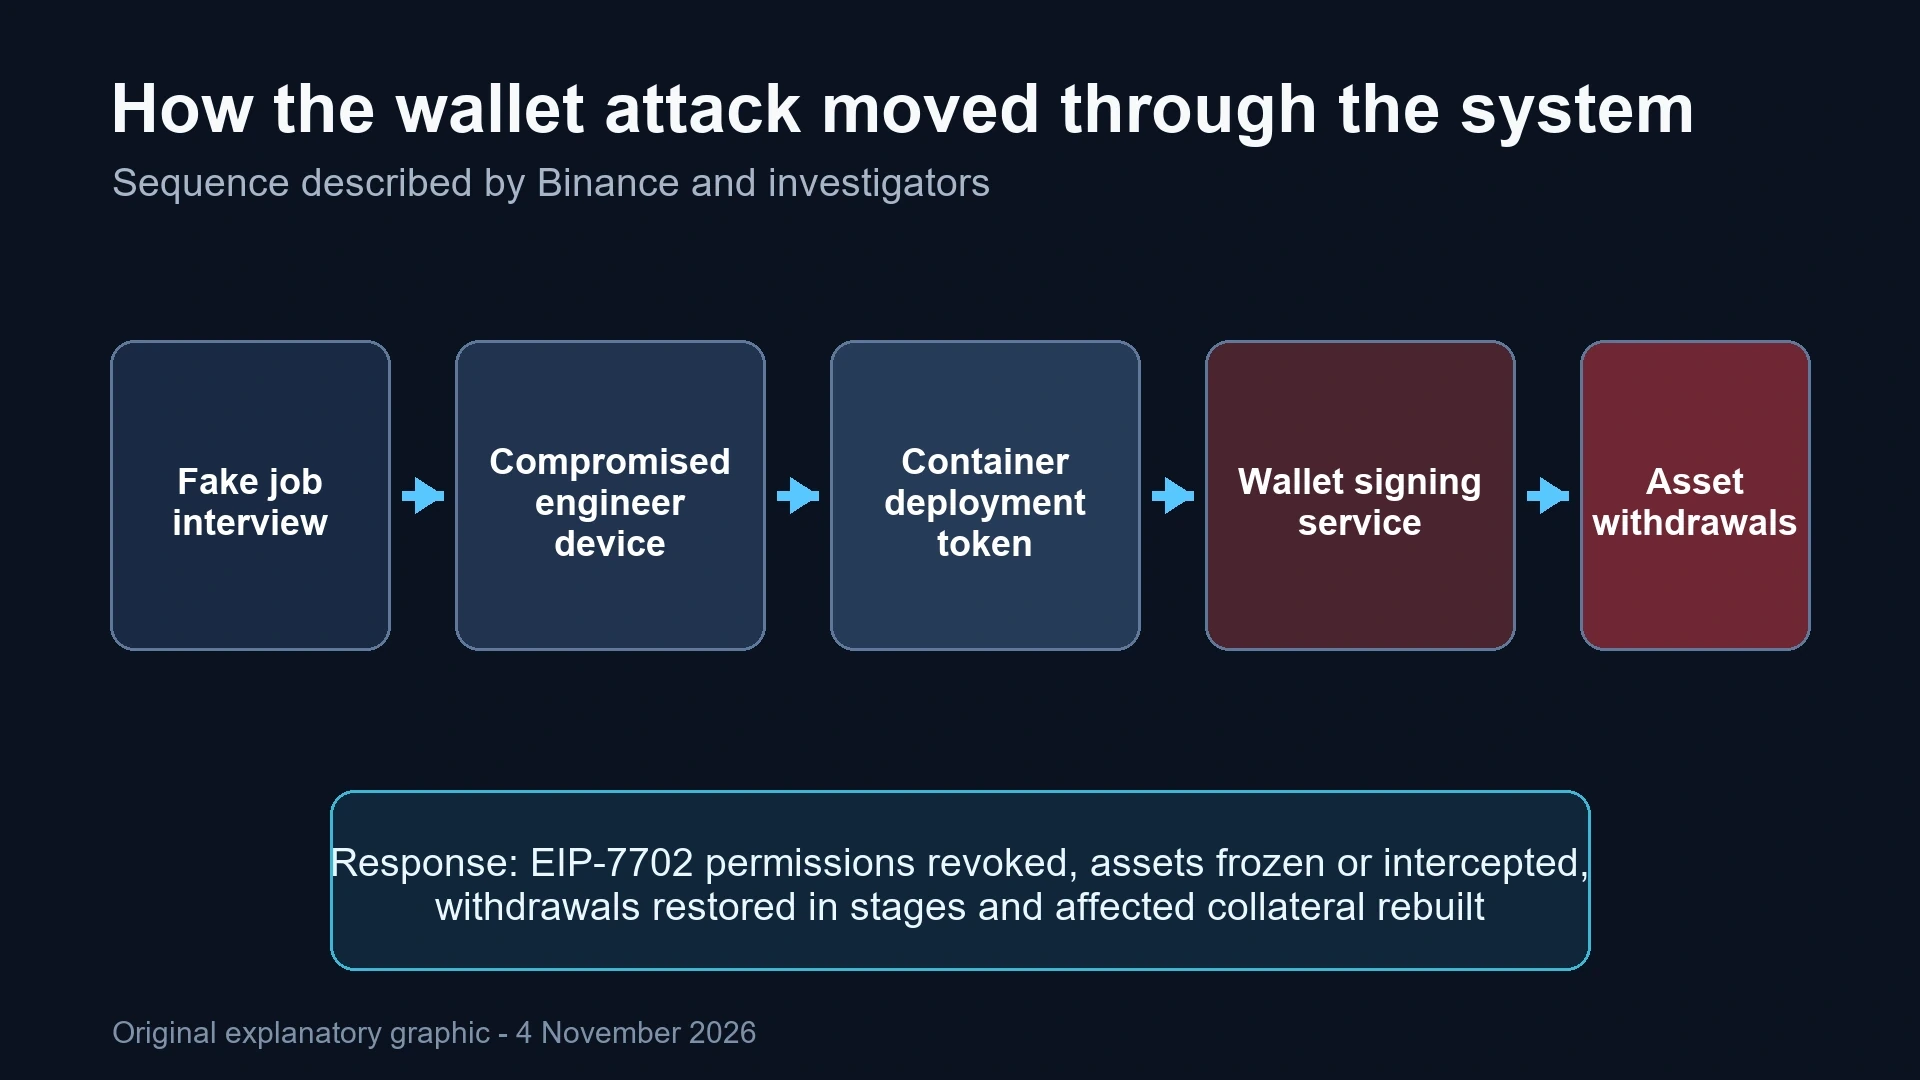
Enligt Binance, kontaktades en anställd via en legitim jobbplattform och ombads ladda ner en kodningsuppgift under en andra falsk intervju. Repositoriet innehöll skadlig kod som ersatte en utvecklingskomponent och öppnade fjärråtkomst.
Angriparna erhöll senare en container-driftsättningstoken och använde den för att nå plånbokssignering. Sekvensen visar hur en komprometterad enhet kan bli en bro till en privilegierad tjänst när intern åtkomst inte är tillräckligt separerad.
EIP-7702 behörigheter krävde separat åtgärd
Ethereum-överföringar användes EIP-7702 genom 50 auktoriseringar. Dessa blockchain-behörigheter kunde förbli aktiva oberoende av det vanliga uttagssystemet, så att enbart pausa kunduttag stoppade inte varje väntande transaktion.
Binance uppger att behörigheterna återkallades den 30 oktober kl. 00:10 UTC. Uttagen började återgå i etapper den 1 november medan börsen byggde upp drabbade system på nytt, bytte ut enheter och avvecklade relaterade inloggningsuppgifter.
Utredare kopplade attacken till TraderTraitor
Den 31 oktober tillskrev FBI officiellt attacken den nordkoreanska gruppen känd som TraderTraitor. Binance uppgav att man skulle täcka förlusten med egna medel och rapporterade att ungefär 95 procent av den drabbade säkerheten hade återställts till den 2 november, med de tio huvudtokenen fullt säkerställda.
Siffrorna behöver precisa etiketter. Binance uppskattar att $2.85 miljarder frystes eller stoppades. Det oberoende blockchain-företaget Bitquery angav det frysta beloppet till nära $2.7 miljarder, medan omkring $3 miljarder fortfarande kontrollerades av angriparna den 3 november.
Incidenten blottar ett problem med åtkomstkontroll
Svagheten som beskrivs i rapporten är inte en trasig blockchain. Det är vägen från en anställds enhet till en driftsättningsprocess och vidare till en signeringstjänst. Starkare åtskillnad av arbetsuppgifter och larm för ovanlig containeraktivitet är därför lika viktigt som att skydda plånboksnycklar.
Användare bör förlita sig på officiella statussidor och ignorera meddelanden som använder intrånget som skäl att begära inloggningsuppgifter eller plånboksöverföringar. En teknisk förklaring av attacken gör inte oombedda återställningserbjudanden säkra.
Den här artikeln är endast för information och utgör inte investeringsrådgivning.
 admin_wcMedarbetare · World-CryptMer från