






가짜 면접이 시스템 침입 경로를 만들었습니다
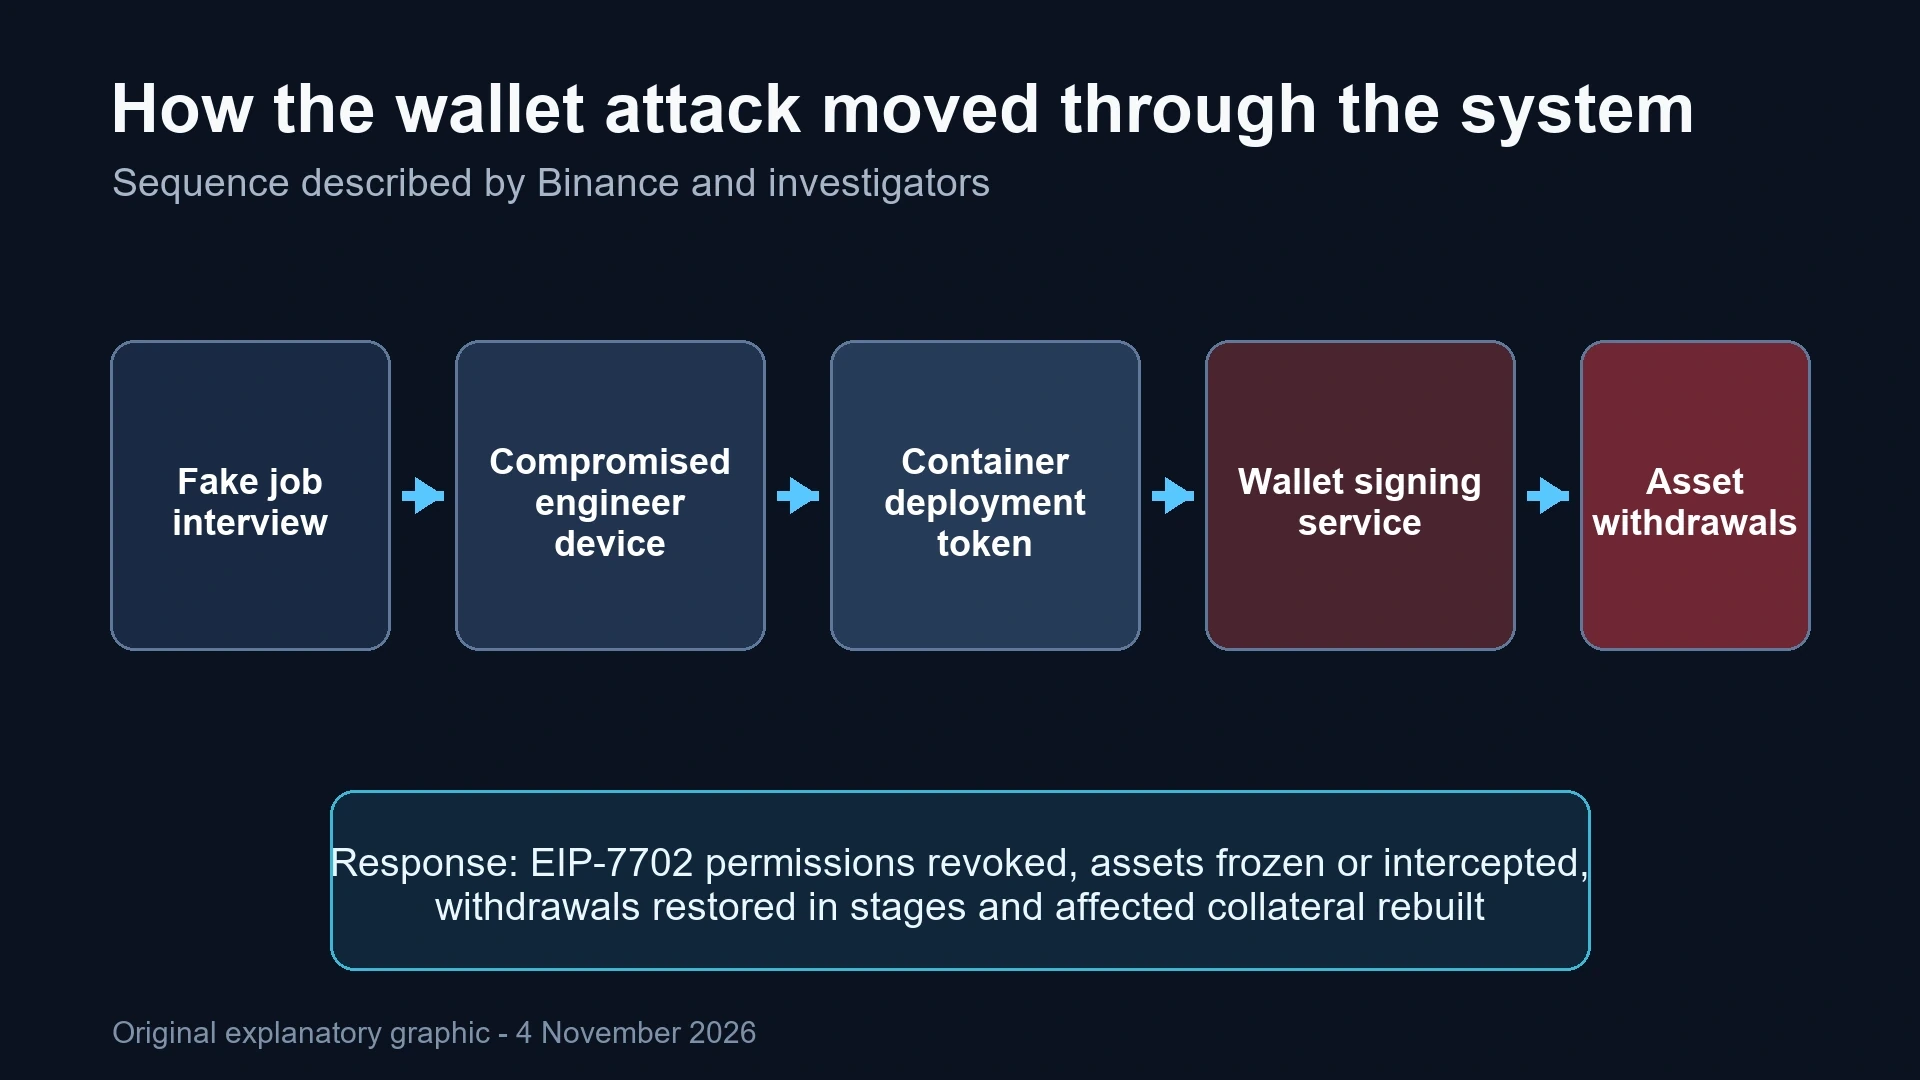
에 따르면 Binance한 직원이 정식 채용 플랫폼을 통해 접근되었고, 두 번째 가짜 면접 중 코딩 과제를 다운로드하라는 요청을 받았습니다. 해당 저장소에는 개발 구성 요소를 교체하고 원격 접근을 열어주는 악성코드가 포함되어 있었습니다.
공격자들은 이후 컨테이너 배포 토큰을 획득해 지갑 서명 작업에 접근했습니다. 이 흐름은 내부 접근이 충분히 분리되지 않을 때 침해된 기기 하나가 어떻게 권한 있는 서비스로 이어지는 통로가 될 수 있는지 보여줍니다.
EIP-7702 권한은 별도 조치가 필요했습니다
Ethereum 전송이 사용되었습니다 EIP-7702 50건의 승인을 통해 이루어졌습니다. 이러한 블록체인 권한은 일반 출금 시스템과 별개로 계속 활성 상태일 수 있어, 고객 출금을 중단하는 것만으로는 모든 대기 중 거래를 막을 수 없었습니다.
Binance 권한은 30 10월 00:10 UTC에 철회되었다고 밝혔습니다. 거래소가 영향받은 시스템을 재구축하고 기기를 교체하며 관련 자격 증명을 폐기하는 동안 출금은 1 11월부터 단계적으로 재개되었습니다.
조사관들은 이번 공격을 다음과 연관지었습니다 TraderTraitor
31 10월 FBI는 이번 공격을 북한 단체로 공식 지목했습니다. TraderTraitor. Binance 자체 자금으로 손실을 보전하겠다고 밝혔으며, 2 11월까지 피해 담보의 약 95%가 복구되었고 주요 10개 토큰은 전액 담보되었다고 보고했습니다.
수치에는 정확한 표기가 필요합니다. Binance $2.85억 달러가 동결 또는 차단된 것으로 추정합니다. 독립 블록체인 업체 Bitquery는 동결 금액을 약 $2.7억 달러로 집계했으며, 3 11월 기준 약 $3억 달러는 여전히 공격자들이 통제하고 있었습니다.
이번 사건은 접근 통제 문제를 드러냅니다
보고서에 설명된 취약점은 블록체인이 깨진 것이 아닙니다. 직원 기기에서 배포 프로세스로, 다시 서명 서비스로 이어지는 경로입니다. 따라서 직무 분리의 강화와 비정상적인 컨테이너 활동에 대한 경보는 지갑 키 보호만큼 중요합니다.
사용자는 공식 상태 페이지를 신뢰하고, 이번 침해를 구실로 자격 증명이나 지갑 이체를 요구하는 메시지는 무시해야 합니다. 공격에 대한 기술적 설명이 있다고 해서 요청하지 않은 복구 제안이 안전해지는 것은 아닙니다.
이 기사는 정보 제공 목적이며 투자 조언이 아닙니다.
 admin_wc기고자 · World-Crypt더 보기