






Een nep-sollicitatiegesprek creëerde de route naar het systeem
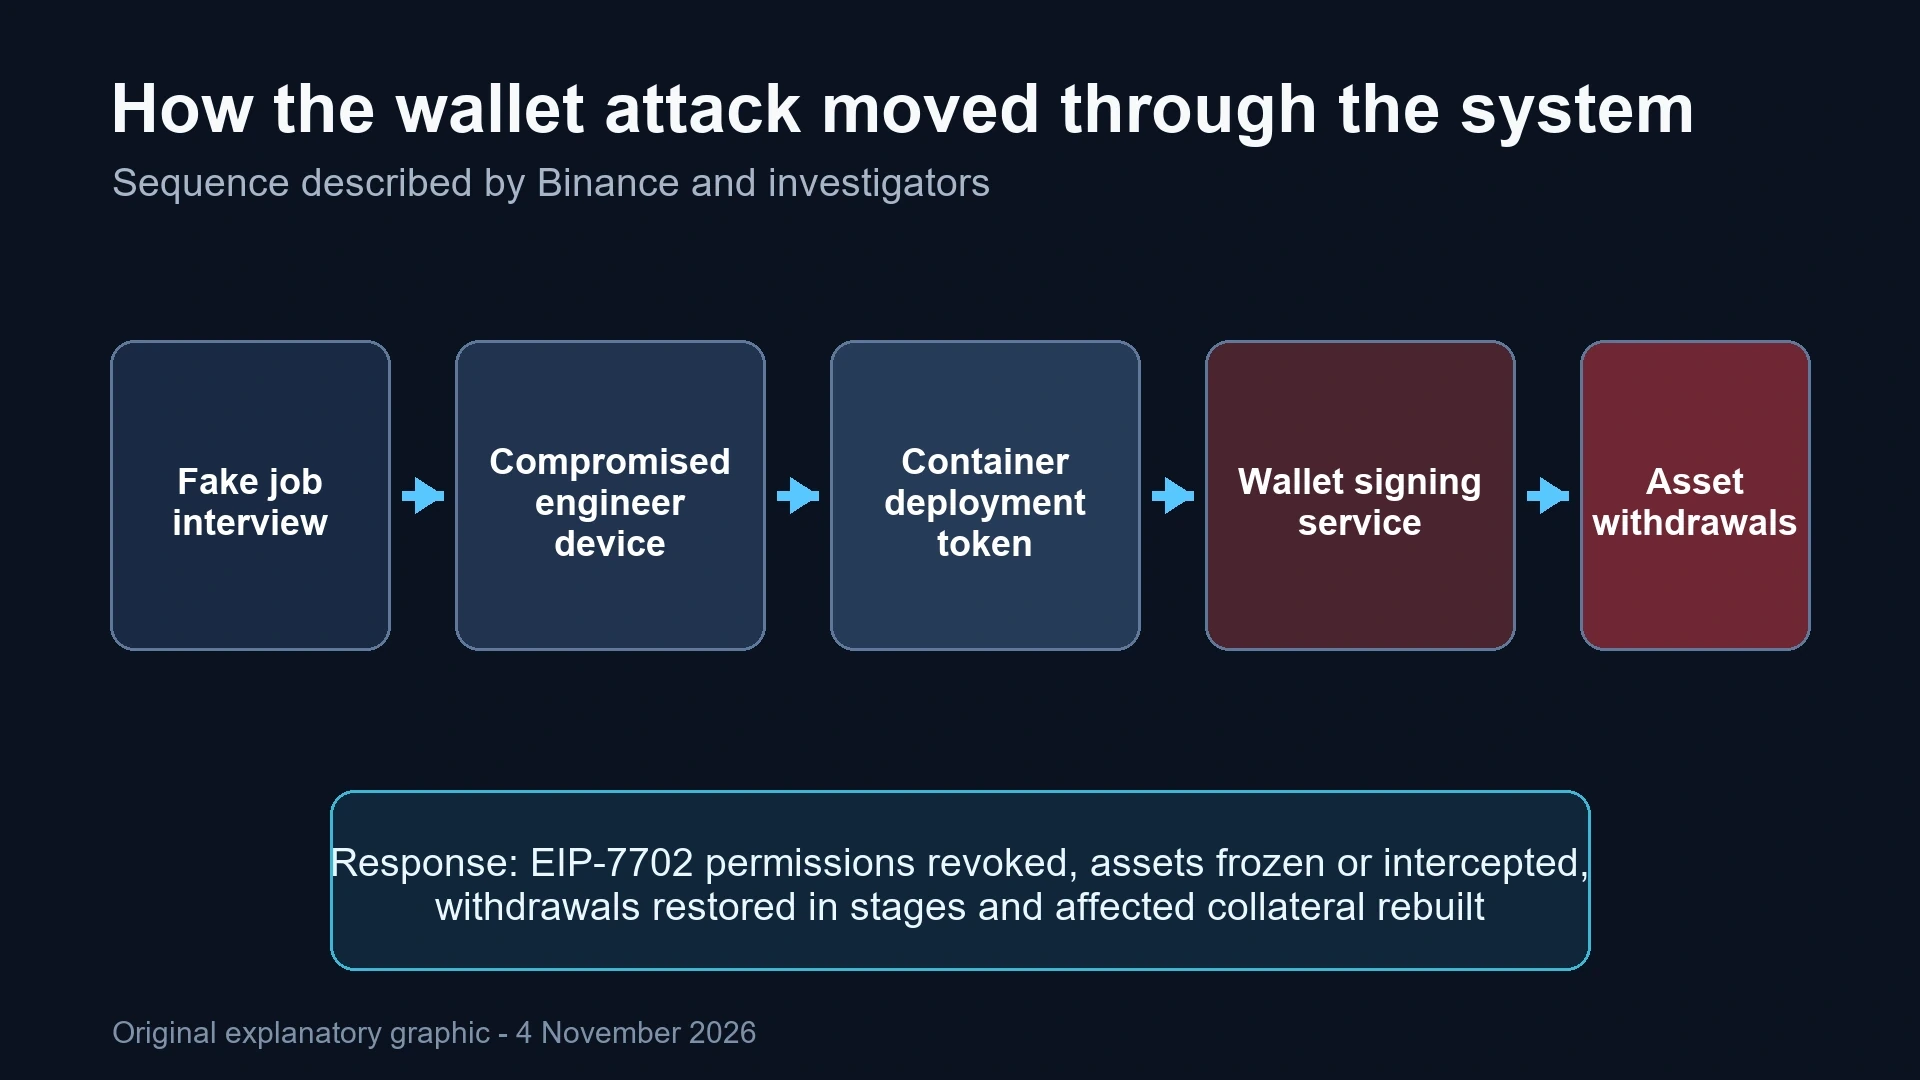
Volgens Binance, werd een medewerker via een legitiem vacatureplatform benaderd en gevraagd een codeeropdracht te downloaden tijdens een tweede nep-sollicitatiegesprek. De repository bevatte malware die een ontwikkelcomponent verving en externe toegang opende.
De aanvallers verkregen later een container-implementatietoken en gebruikten die om bij wallet-ondertekeningsoperaties te komen. De opeenvolging laat zien hoe één gecompromitteerd apparaat een brug naar een geprivilegieerde dienst kan worden wanneer interne toegang onvoldoende gescheiden is.
EIP-7702 machtigingen vereisten afzonderlijke actie
Ethereum-transfers gebruikten EIP-7702 via 50 autorisaties. Die blockchainmachtigingen konden actief blijven los van het gewone opnamesysteem, dus het alleen opschorten van klantopnames stopte niet elke lopende transactie.
Binance zegt dat de machtigingen op 30 oktober om 00:10 UTC werden ingetrokken. Opnames keerden op 1 november geleidelijk terug terwijl de exchange getroffen systemen herbouwde, apparaten verving en gerelateerde inloggegevens introk.
Onderzoekers brachten de aanval in verband met TraderTraitor
Op 31 oktober schreef de FBI de aanval officieel toe aan de Noord-Koreaanse groep bekend als TraderTraitor. Binance zei dat het verlies uit eigen middelen zou dekken en meldde dat ongeveer 95 procent van het getroffen onderpand op 2 november was hersteld, met de tien belangrijkste tokens volledig gedekt.
De cijfers hebben precieze labels nodig. Binance schat dat $2.85 miljard werd bevroren of onderschept. Het onafhankelijke blockchainbedrijf Bitquery raamde het bevroren bedrag op bijna $2.7 miljard, terwijl ongeveer $3 miljard op 3 november nog in handen was van de aanvallers.
Het incident legt een probleem met toegangsbeheer bloot
De zwakte die in het rapport wordt beschreven is geen gebroken blockchain. Het is het pad van een apparaat van een medewerker naar een implementatieproces en vervolgens naar een ondertekeningsdienst. Een sterkere scheiding van taken en meldingen bij ongebruikelijke containeractiviteit zijn daarom net zo belangrijk als het beschermen van walletsleutels.
Gebruikers kunnen beter vertrouwen op officiële statuspagina's en berichten negeren die de inbreuk gebruiken als reden om inloggegevens of walletoverschrijvingen op te vragen. Een technische uitleg van de aanval maakt ongevraagde herstelaanbiedingen niet veilig.
Dit artikel is alleen voor informatieve doeleinden en is geen beleggingsadvies.
 admin_wcBijdrager · World-CryptMeer van