






Ein fingiertes Vorstellungsgespräch ebnete den Weg ins System
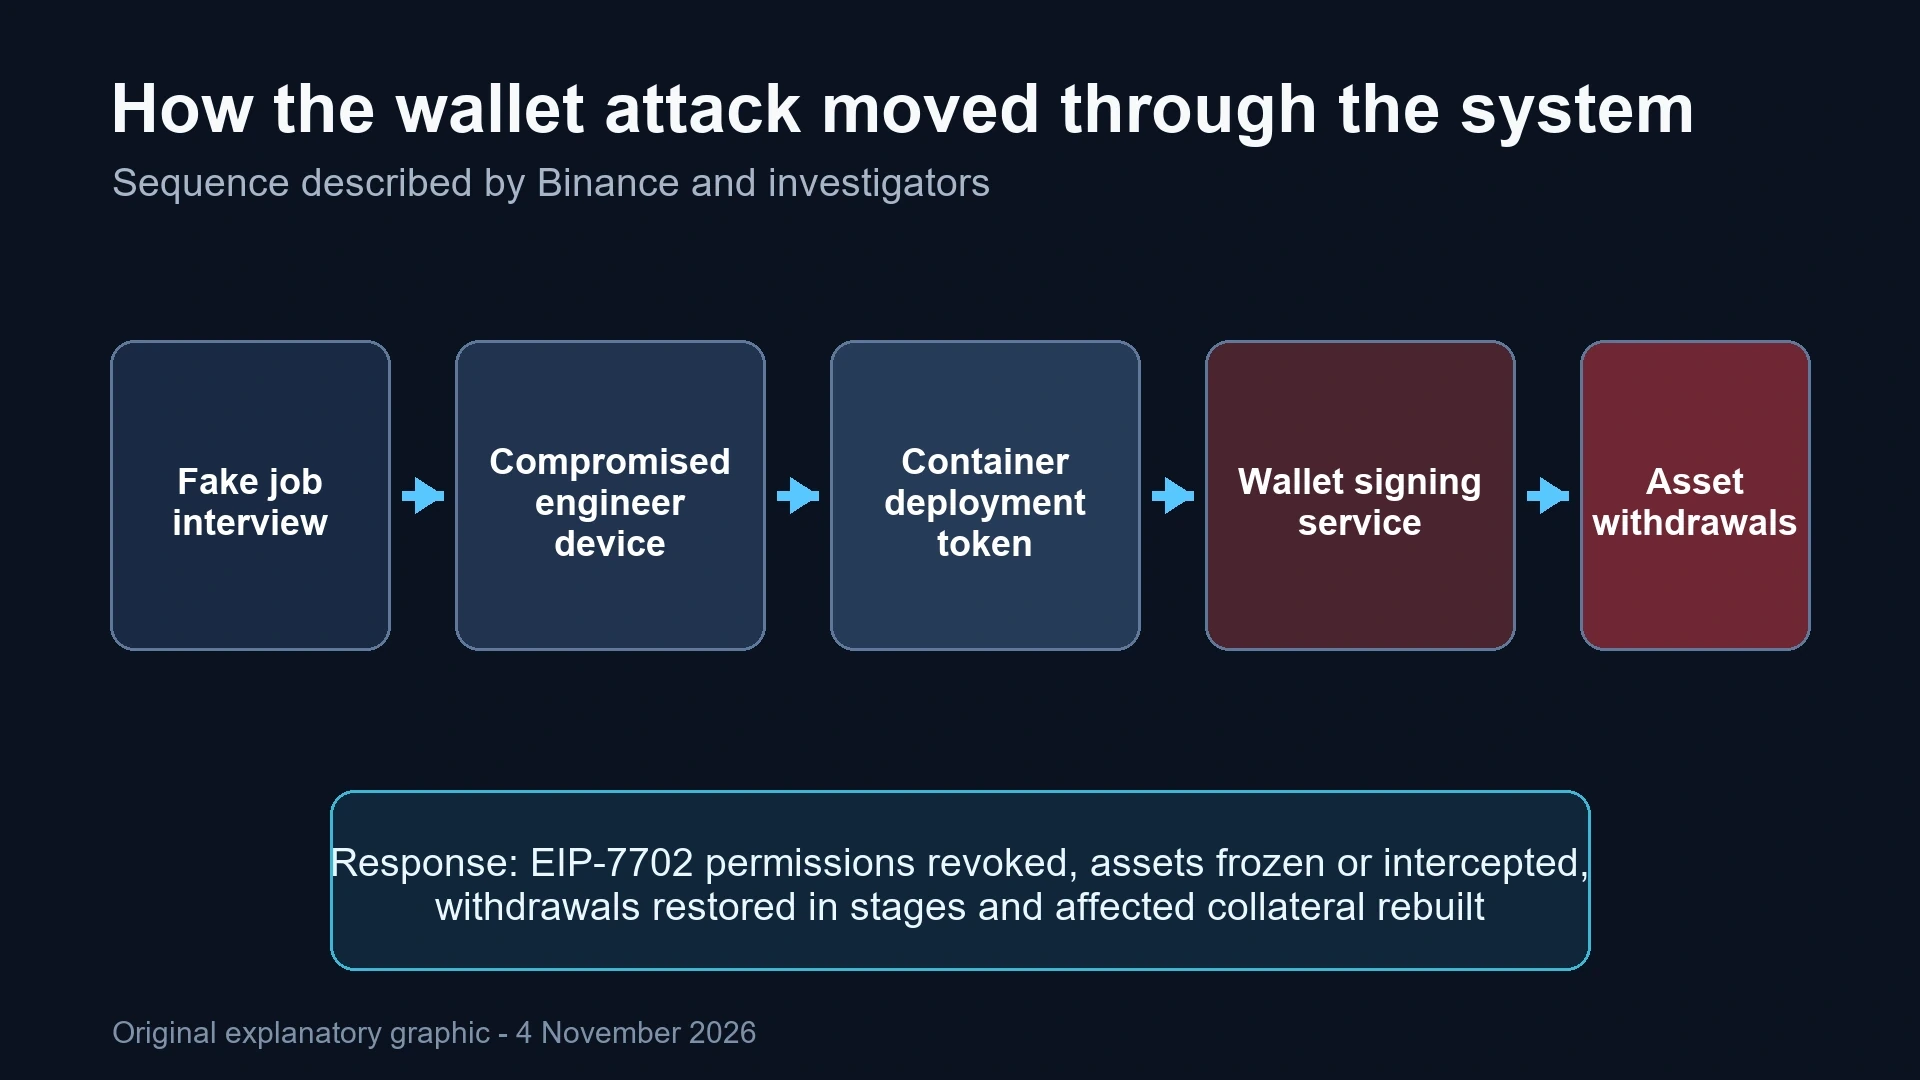
Laut Binance, wurde ein Mitarbeiter über eine legitime Job-Plattform angesprochen und gebeten, während eines zweiten fingierten Vorstellungsgesprächs eine Programmieraufgabe herunterzuladen. Das Repository enthielt Malware, die eine Entwicklungskomponente ersetzte und Fernzugriff ermöglichte.
Die Angreifer erlangten später ein Container-Deployment-Token und nutzten es, um an Wallet-Signaturvorgänge zu gelangen. Die Abfolge zeigt, wie ein einziges kompromittiertes Gerät zur Brücke zu einem privilegierten Dienst werden kann, wenn der interne Zugriff nicht ausreichend getrennt ist.
EIP-7702 Berechtigungen erforderten separates Handeln
Ethereum-Transfers verwendeten EIP-7702 über 50 Autorisierungen. Diese Blockchain-Berechtigungen konnten unabhängig vom gewöhnlichen Auszahlungssystem aktiv bleiben, sodass die alleinige Aussetzung von Kundenauszahlungen nicht jede ausstehende Transaktion stoppte.
Binance erklärt, die Berechtigungen seien am 30 Oktober um 00:10 UTC widerrufen worden. Die Auszahlungen wurden ab dem 1 November schrittweise wieder aufgenommen, während die Börse die betroffenen Systeme wiederaufbaute, Geräte austauschte und zugehörige Zugangsdaten außer Betrieb nahm.
Die Ermittler brachten den Angriff in Verbindung mit TraderTraitor
Am 31 Oktober schrieb das FBI den Angriff offiziell der nordkoreanischen Gruppe zu, die als TraderTraitor. Binance erklärte, den Verlust aus eigenen Mitteln zu decken, und berichtete, dass bis zum 2 November rund 95 Prozent der betroffenen Sicherheiten wiederhergestellt worden seien, wobei die zehn wichtigsten Token vollständig gedeckt seien.
Die Zahlen brauchen präzise Bezeichnungen. Binance schätzt, dass $2.85 Milliarden eingefroren oder abgefangen wurden. Das unabhängige Blockchain-Unternehmen Bitquery bezifferte den eingefrorenen Betrag auf nahezu $2.7 Milliarden, während sich am 3 November rund $3 Milliarden noch in der Kontrolle der Angreifer befanden.
Der Vorfall offenbart ein Problem der Zugriffskontrolle
Die im Bericht beschriebene Schwachstelle ist keine defekte Blockchain. Es ist der Weg von einem Mitarbeitergerät über einen Deployment-Prozess bis hin zu einem Signaturdienst. Eine strengere Trennung der Aufgaben und Warnmeldungen bei ungewöhnlicher Container-Aktivität sind daher ebenso wichtig wie der Schutz der Wallet-Schlüssel.
Nutzer sollten sich auf offizielle Statusseiten verlassen und Nachrichten ignorieren, die den Vorfall zum Anlass nehmen, Zugangsdaten oder Wallet-Überweisungen anzufordern. Eine technische Erklärung des Angriffs macht unaufgeforderte Wiederherstellungsangebote nicht sicher.
Dieser Artikel dient nur zur Information und ist keine Anlageberatung.
 admin_wcAutor · World-CryptMehr von